



Android-троян Marcher маскируется под популярную игру Super Mario Run

Android-троян Marcher маскируется под популярную игру Super Mario Run

Android-троян Marcher маскируется под популярную игру Super Mario Run

Недавно обнаруженный троян для Android Marcher маскируется под популярную мобильную игру Super Mario Run, предупреждают исследователи в области безопасности Zscaler.

Nintendo недавно выпустила игру Super Mario Run для мобильной операционной системы iOS, при этом разработчики на данный момент не сделали эту игру доступной для Android. Злоумышленники сразу же воспользовались этим для распространения вредоносной программы. Похожий случай был зафиксирован в прошлом году, когда вредоносный вариант игры Pokemon GO возник спустя всего лишь неделю после официального релиза легитимной игры.

Вредоносная программа, маскирующаяся под Super Mario Run для Android устанавливает на устройство Marcher – троян, похищающий банковские данные пользователей. Для выполнения своих функций вредонос использует метод наложения своих поддельных страниц поверх легитимных приложений.

«После того, как троян установлен в системе, он ждет пока пользователь откроет одно из нужных ему приложений и накладывает поверх его окна свое поддельное, запрашивающее банковские реквизиты. Если пользователь вводит данные, они сразу отправляются на сервер злоумышленников» - говорят исследователи Zscaler.

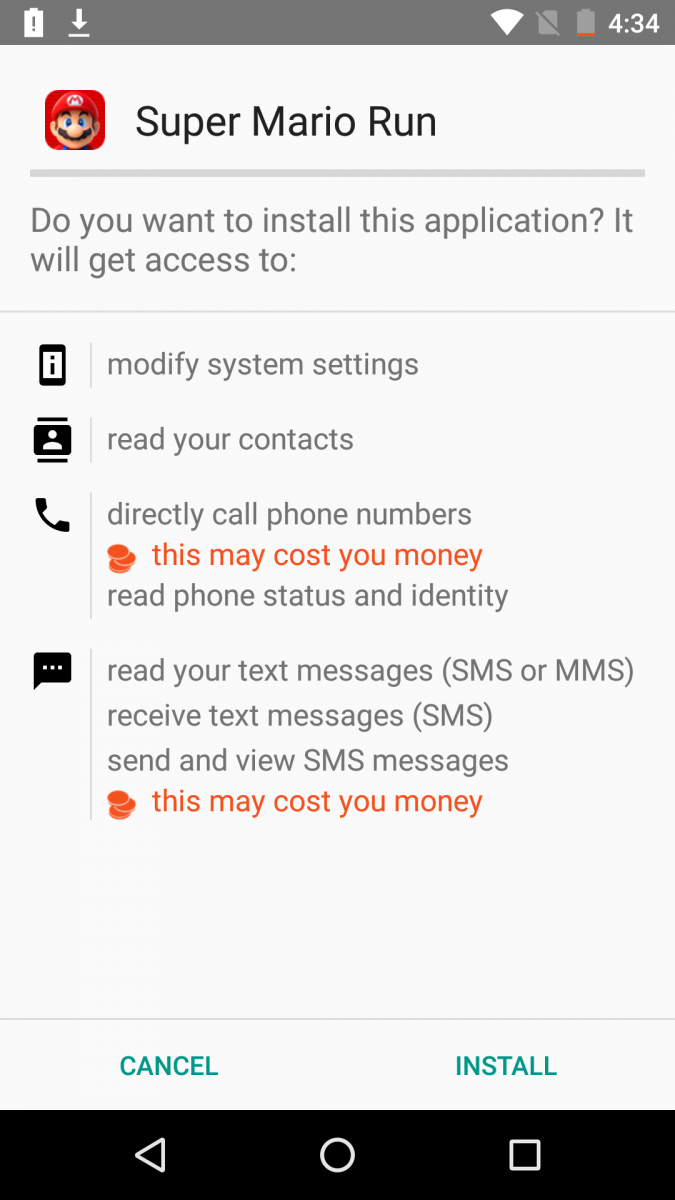
Marcher запрашивает несколько разрешений в системе, включая права администратора.

Новый вариант трояна нацелен на приложения популярных, хорошо известных банков. Также было отмечено, что вредоносная программа получила новый функционал – она запрашивает данные кредитных карт пользователей, как только они открывают магазин приложений Google Play.

«Троян блокирует запуск Google Play пока пользователь не предоставит информацию о своей банковской карте» - предупреждают исследователи.

Эксперты считают, что Marcher все еще находится в стадии разработки, так как некоторые функции не работают должным образом.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru