



Android-троян Marcher маскируется под популярную игру Super Mario Run

Android-троян Marcher маскируется под популярную игру Super Mario Run

Android-троян Marcher маскируется под популярную игру Super Mario Run

Недавно обнаруженный троян для Android Marcher маскируется под популярную мобильную игру Super Mario Run, предупреждают исследователи в области безопасности Zscaler.

Nintendo недавно выпустила игру Super Mario Run для мобильной операционной системы iOS, при этом разработчики на данный момент не сделали эту игру доступной для Android. Злоумышленники сразу же воспользовались этим для распространения вредоносной программы. Похожий случай был зафиксирован в прошлом году, когда вредоносный вариант игры Pokemon GO возник спустя всего лишь неделю после официального релиза легитимной игры.

Вредоносная программа, маскирующаяся под Super Mario Run для Android устанавливает на устройство Marcher – троян, похищающий банковские данные пользователей. Для выполнения своих функций вредонос использует метод наложения своих поддельных страниц поверх легитимных приложений.

«После того, как троян установлен в системе, он ждет пока пользователь откроет одно из нужных ему приложений и накладывает поверх его окна свое поддельное, запрашивающее банковские реквизиты. Если пользователь вводит данные, они сразу отправляются на сервер злоумышленников» - говорят исследователи Zscaler.

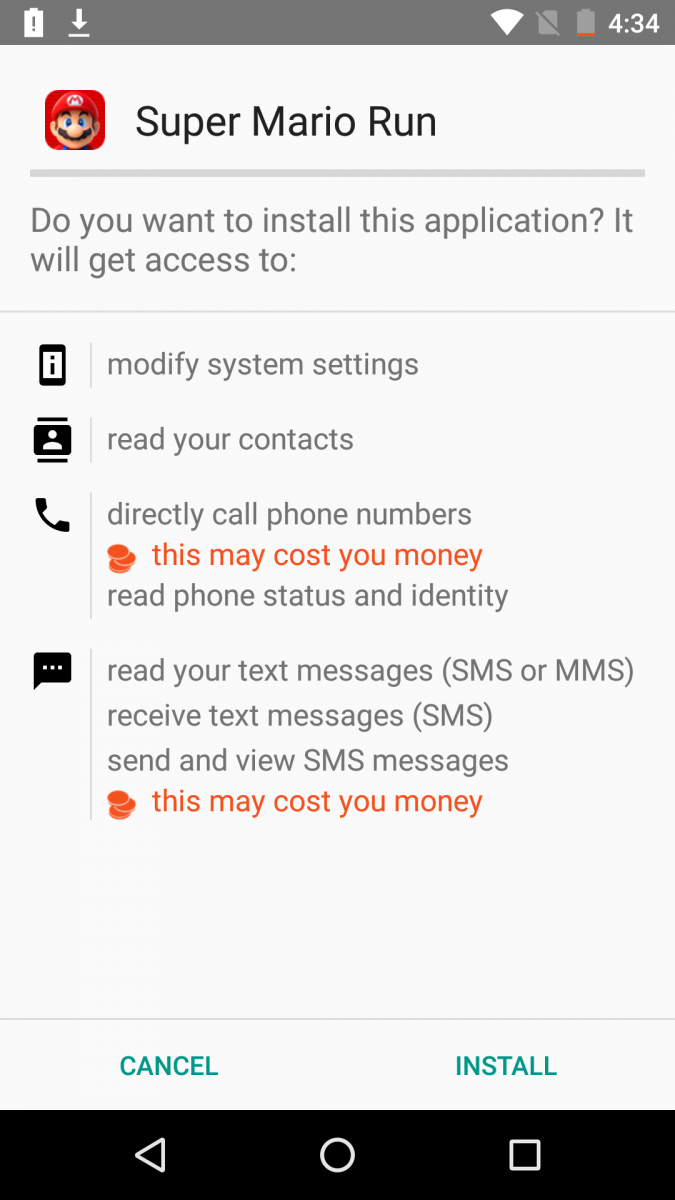
Marcher запрашивает несколько разрешений в системе, включая права администратора.

Новый вариант трояна нацелен на приложения популярных, хорошо известных банков. Также было отмечено, что вредоносная программа получила новый функционал – она запрашивает данные кредитных карт пользователей, как только они открывают магазин приложений Google Play.

«Троян блокирует запуск Google Play пока пользователь не предоставит информацию о своей банковской карте» - предупреждают исследователи.

Эксперты считают, что Marcher все еще находится в стадии разработки, так как некоторые функции не работают должным образом.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru