



Каждый двадцатый пользователь в России рискует потерять деньги

Каждый двадцатый пользователь в России рискует потерять деньги

Каждый двадцатый пользователь в России рискует потерять деньги

В 2016 году пользователи стали чаще сталкиваться с вредоносным ПО, предназначенным для кражи денег. За последние 12 месяцев защитные решения «Лаборатории Касперского» заблокировали попытки запуска таких зловредов почти на 3 миллионах устройств.

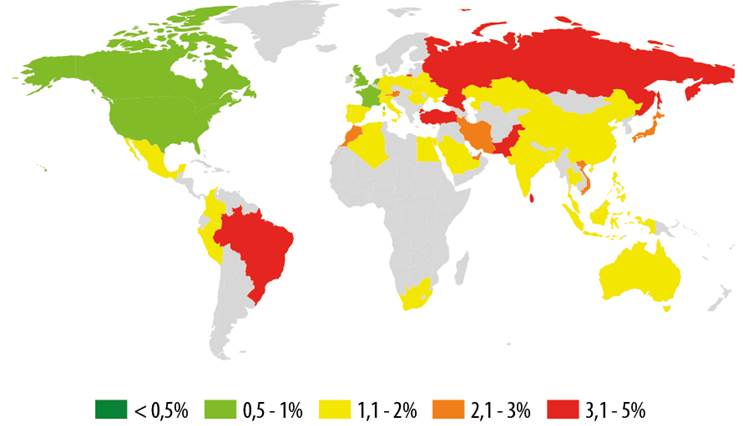
При этом Россия возглавила список стран, в которых пользователи наиболее подвержены риску заражения финансовым вредоносным ПО, – за год с банковскими угрозами столкнулись около 5% российских пользователей, то есть каждый двадцатый. 

Эксперты «Лаборатории Касперского» связывают увеличение числа атак банковских зловредов с ростом пользователей мобильного банкинга, которые на протяжении всего года активно подвергались нападению киберзлоумышленников. Так, из 10 наиболее популярных сегодня банковских троянцев пять предназначены для кражи финансовых данных с устройств на базе Android. По сравнению с 2015 годом доля подобных атак на смартфоны и планшеты Android увеличилась в 4,5 раза.

Кроме того, в этом году появилось восемь новых семейств зловредов для платежных терминалов (POS) и банкоматов. Таким образом, общее число вредоносного ПО для этих устройств выросло на 20% по сравнению с 2015 годом.


География атак финансового вредоносного ПО в 2016 году (доля атакованных пользователей в стране)

География атак финансового вредоносного ПО в 2016 году (доля атакованных пользователей в стране)


Всего же к концу 2016 года в коллекции вредоносного ПО, распознаваемого защитными решениями «Лаборатории Касперского», насчитывается один миллиард объектов. Среди них вирусы, троянские программы, бэкдоры, шифровальщики, рекламное ПО и другие образцы, содержащие вредоносный код. Пятая часть этих зловредов была обнаружена автоматизированной системой, использующей технологии машинного обучения. 

«Миллиард вредоносных объектов – это своего рода показательный рубеж. Эта цифра свидетельствует об огромных масштабах киберпреступного мира, который прошел путь от небольших форумов «любителей» до целой индустрии, поставившей «производство» вредоносного ПО на поток и предлагающей своим участникам всевозможный инструментарий и сервисы, – рассказывает Юрий Наместников, руководитель российского исследовательского центра «Лаборатории Касперского». – Однако мы тоже не стоим на месте. Из миллиарда файлов, составляющих сегодня нашу коллекцию, более 200 миллионов было обнаружено системой Astraea, работающей на основе технологий машинного обучения. И это лишь первый шаг на пути к более совершенному и точному распознаванию киберугроз, в том числе новых и еще не известных. Мы уверены, что будущее отрасли информационной безопасности – в сочетании глубоких знаний экспертов и передовых технологий машинного обучения». 

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru