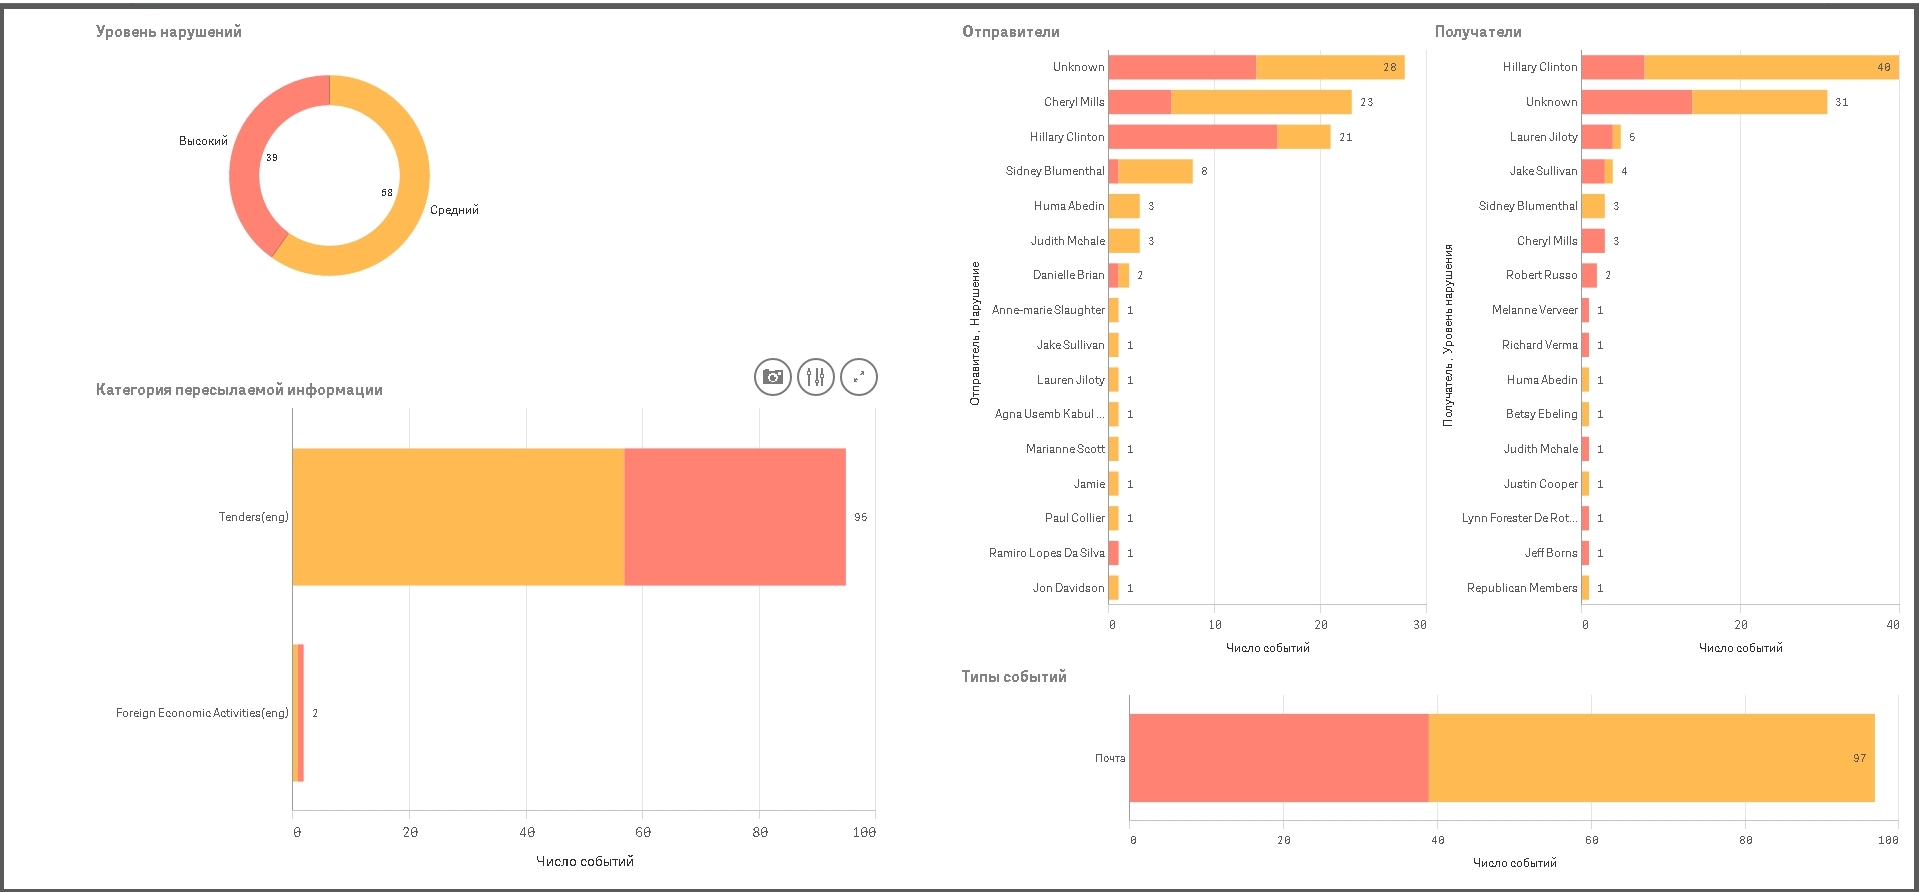
Аналитический центр InfoWatch проанализировал данные из архива личной переписки кандидата в президенты США на выборах 2016 года от Демократической партии Хиллари Клинтон (Hillary Clinton), опубликованного в открытых источниках в сети Интернет.
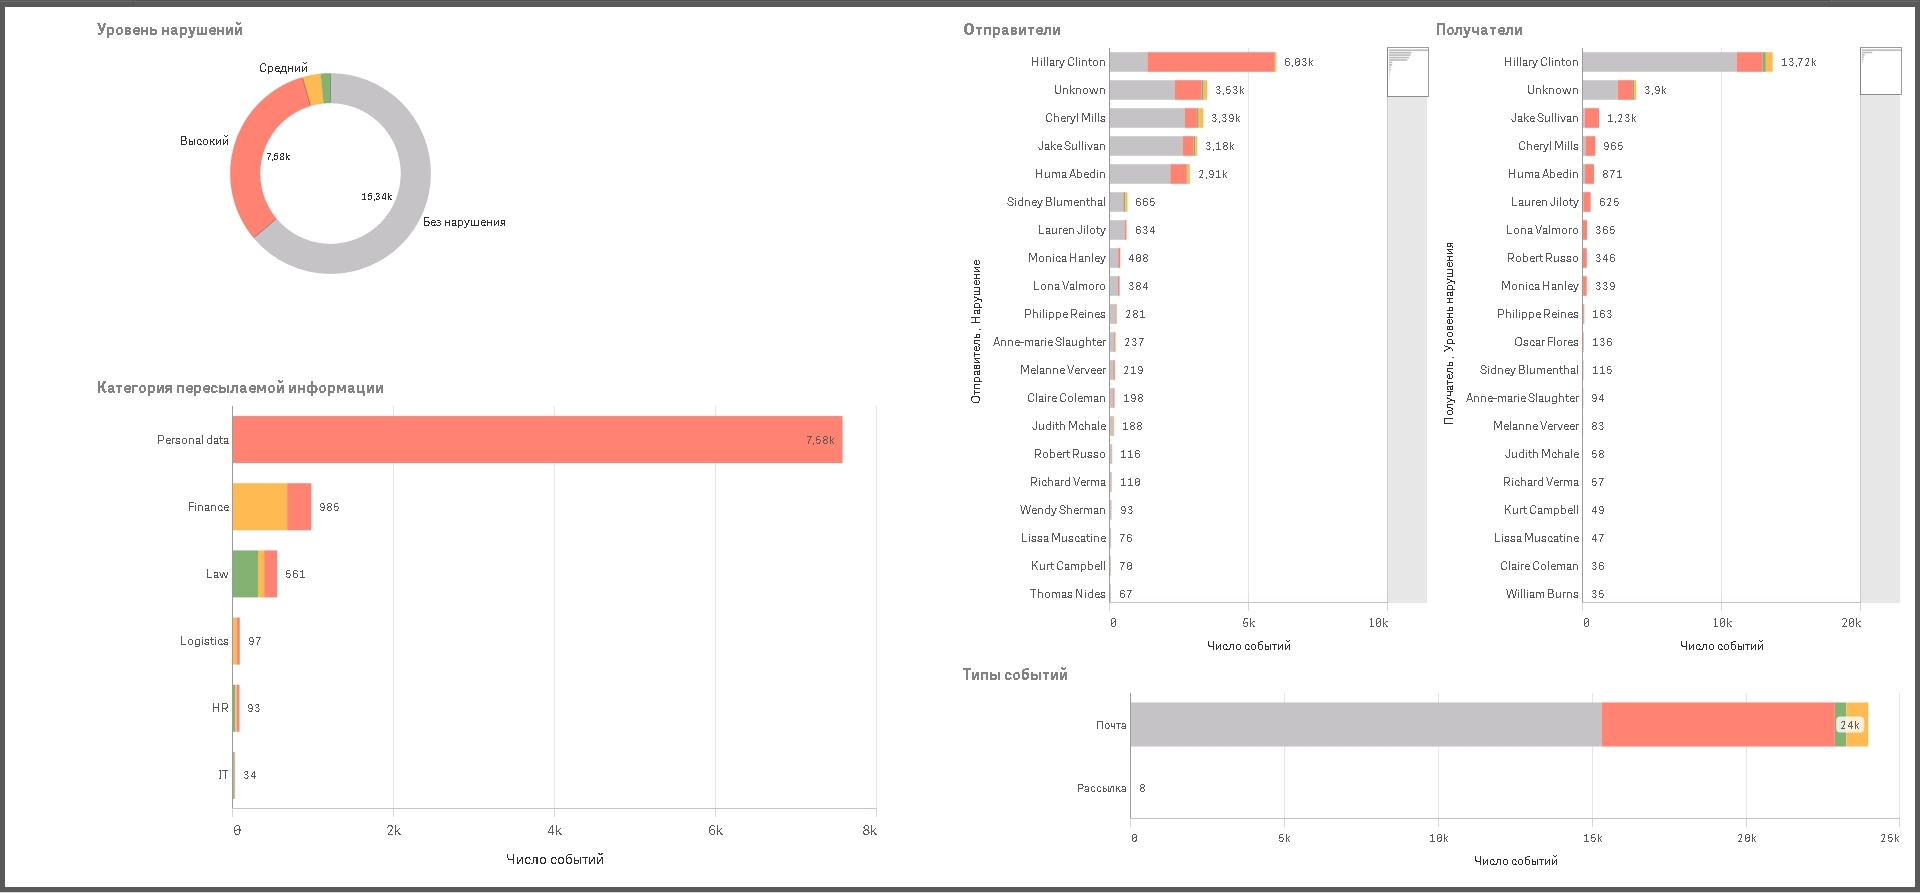
Архив электронных сообщений Хиллари Клинтон, размещенный на официальном сайте Государственного департамента США, был проанализирован с использованием продуктов компании InfoWatch. Исследование показало, что более восьми тысяч писем из опубликованного архива были отправлены с нарушением политик безопасности, устанавливаемых в организациях по умолчанию при работе систем защиты от утечек конфиденциальной информации и защиты бизнеса от внутренних угроз,
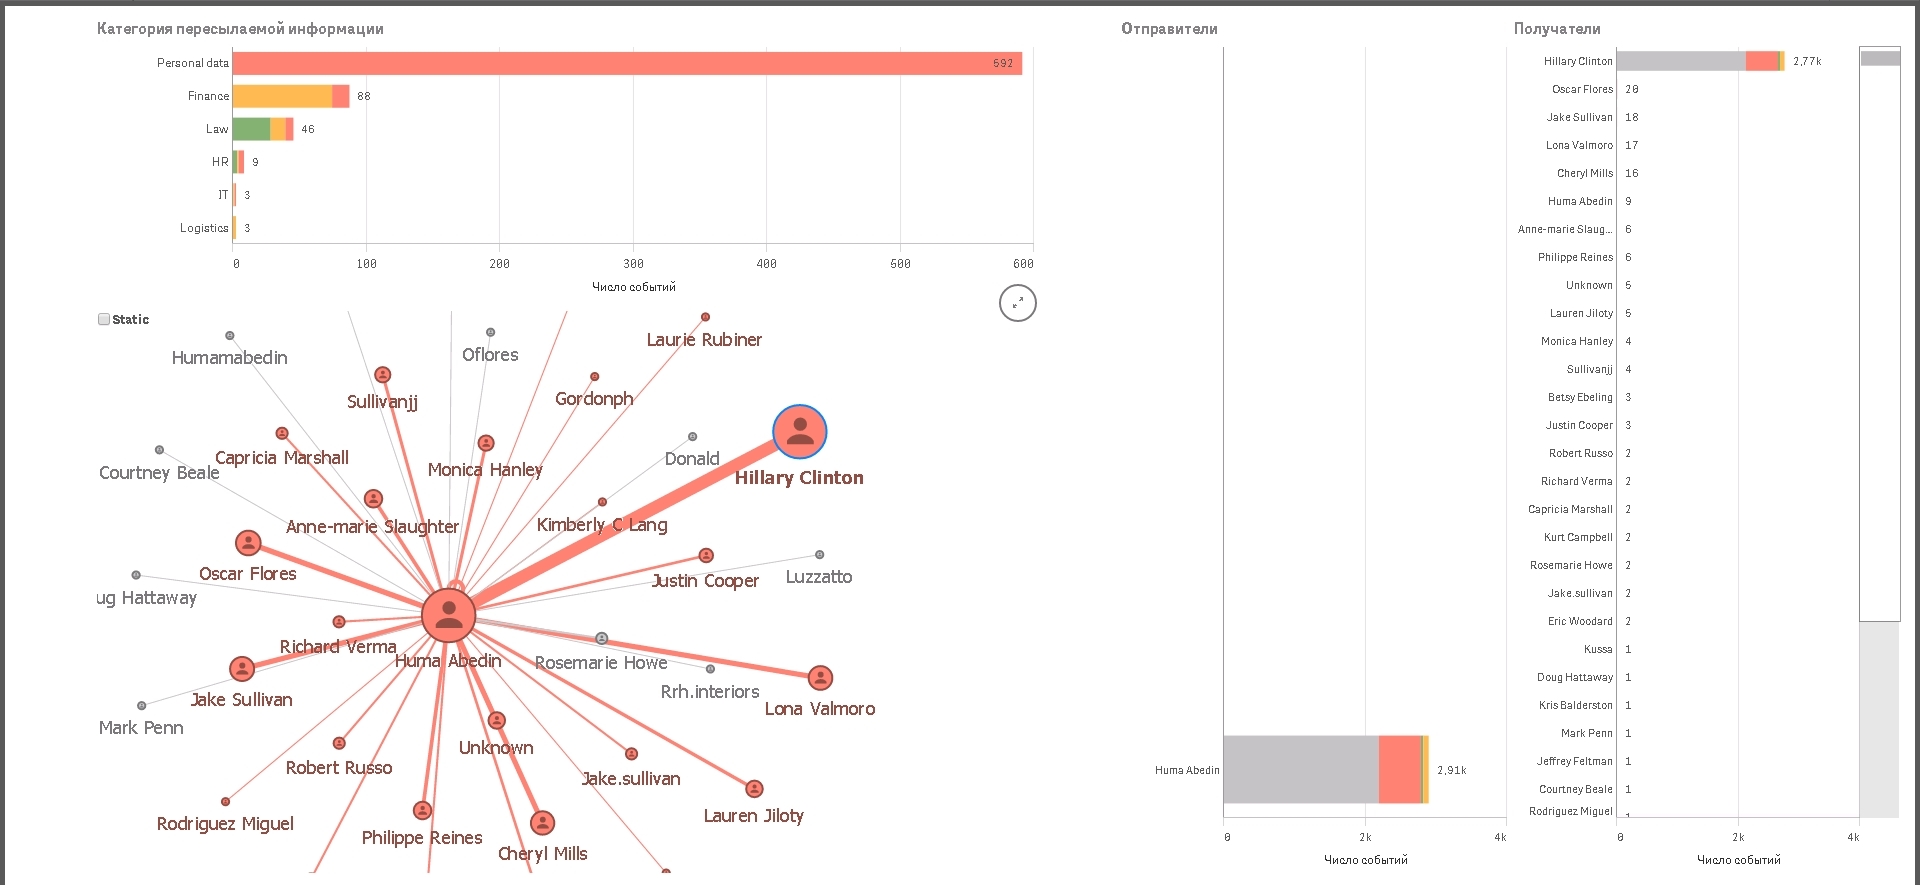
В результате анализа выявлено более 7,5 тысяч писем, содержащих информацию о персональных данных (ПДн), более 900 сообщений, содержащих финансовую информацию, более 500 отправлений с юридическими данными, а также чуть менее ста писем с информацией о закупках и управлении персоналом (HR).
Больше всего писем с предположительно конфиденциальными данными циркулировали в частной переписке между пятью людьми. Помимо самой Хиллари Клинтон, это ее помощница, адвокат и бывший советник по международной политике на посту Госсекретаря США Черил Миллс (Cheryl Mills), старший политический советник ее избирательной кампании 2016 года и бывший советник вице-президента США Джейк Салливан (Jake Sullivan), ее помощница на посту государственного секретаря и в период президентской кампании 2016 года Хума Абедин (Huma Abedin), а также журналист и политический советник Сидни Блюменталь (Sidney Blumenthal).
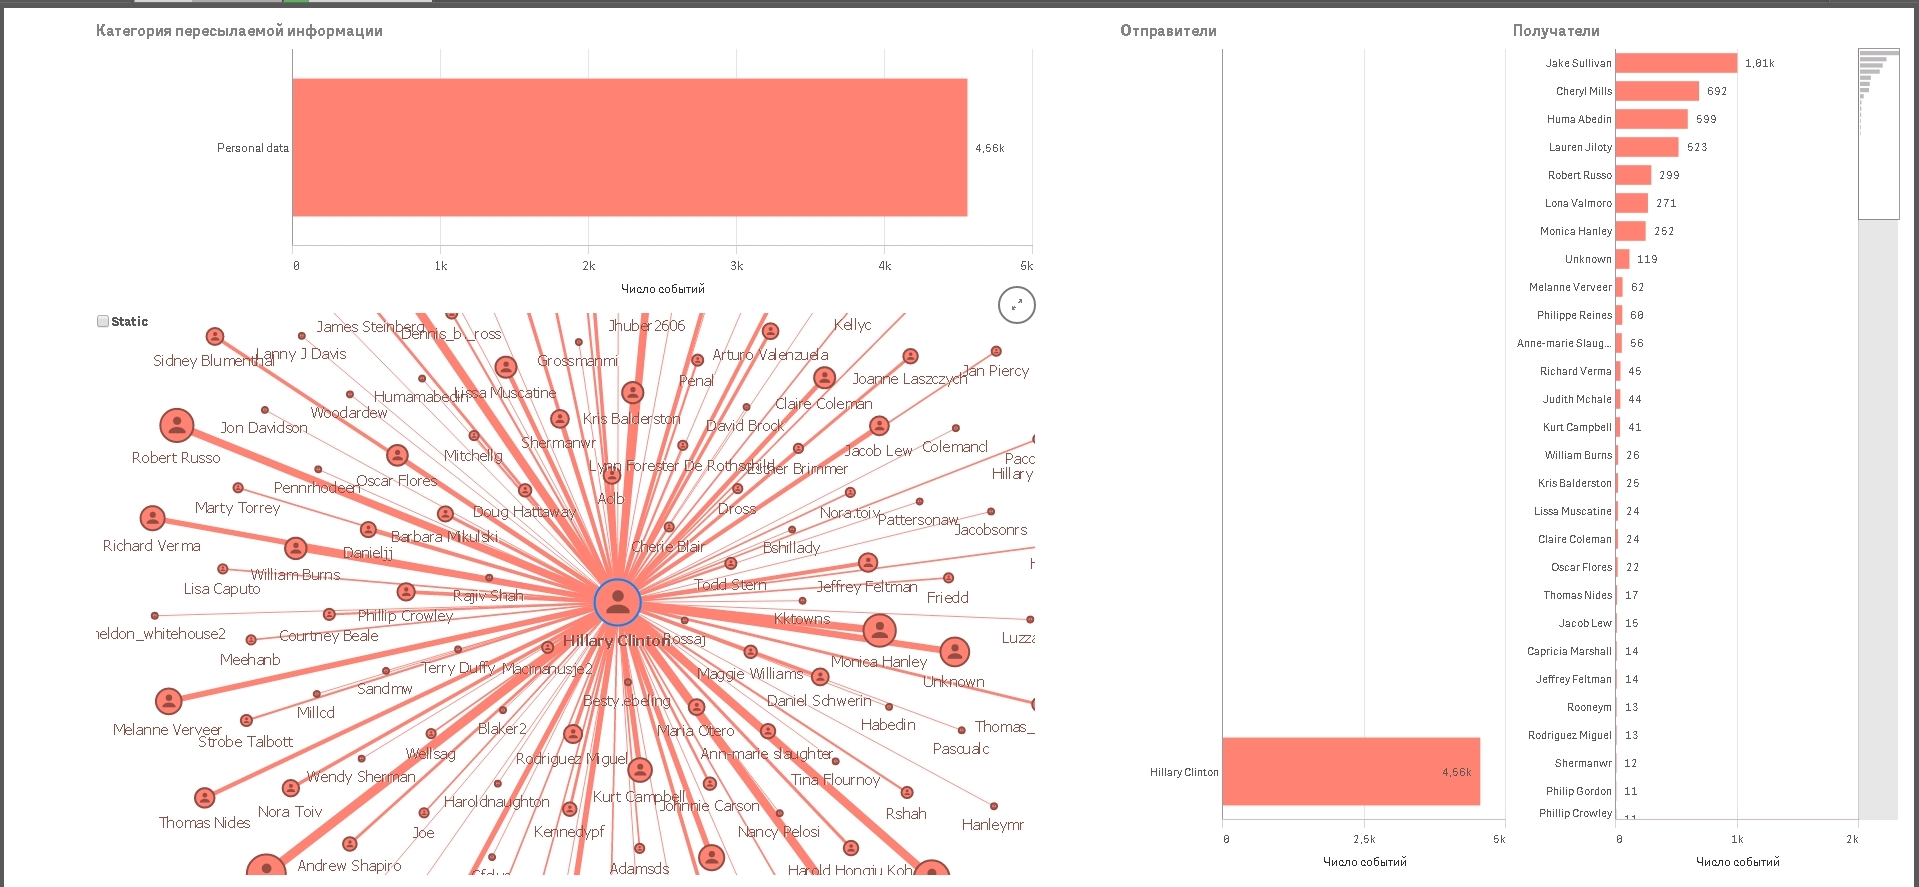
Чаще всего Хиллари Клинтон отправляла письма, которые могли содержать конфиденциальную информацию, в адрес Джейка Салливана – более 1500 сообщений, Черил Миллс – более 600 сообщений, Хумы Абедин – около 600 сообщений, и своей помощницы на постах сенатора от штата Нью-Йорк и Госсекретаря США Лорен Джилоти (Lauren Jiloty) – более 500 писем.
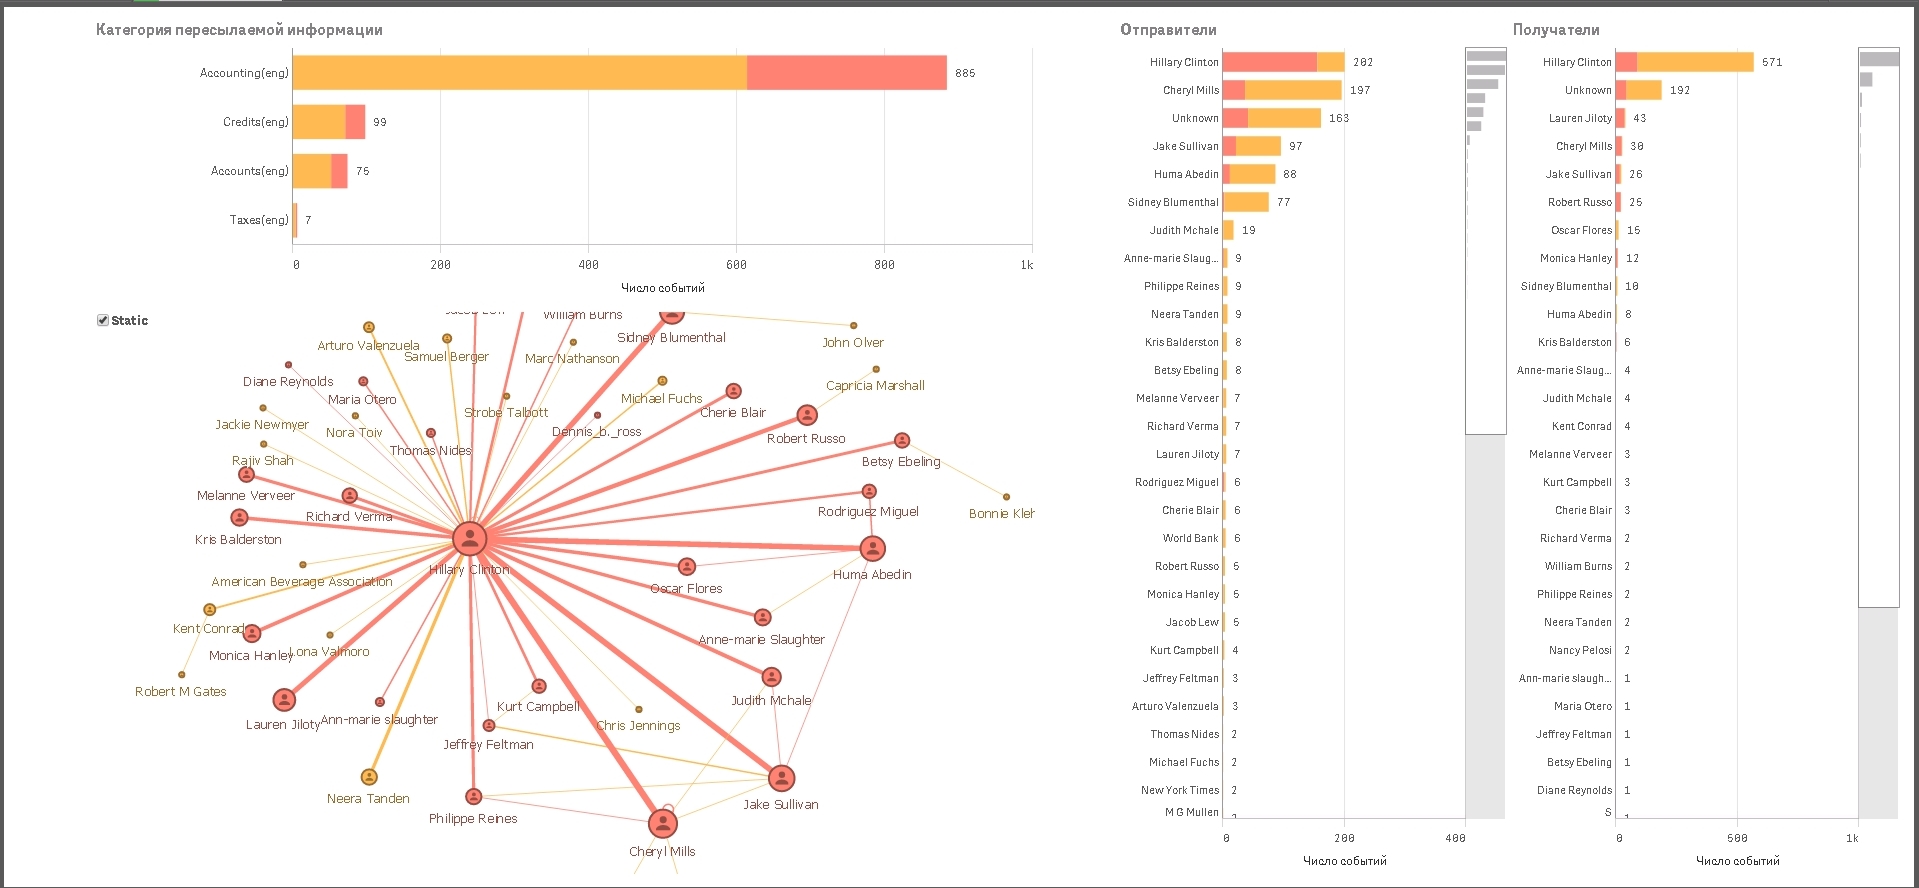
Интересно, что среди сообщений с финансовой информацией наибольшее число писем – 886 – содержат данные бухгалтерского учета и отчетности. Основным отправителем писем с финансовой информацией помимо самой Хиллари Клинтон выступает Черил Миллс. Другие наиболее активные участники переписки по темам, связанным с финансами, отображены в графе связей на рисунке ниже.
Чаще всего письма с финансовой информацией, нарушающей стандартные для организаций политики безопасности, Хиллари Клинтон отправляла в адрес Лорен Джилоти, Черил Миллс, своего помощника по избирательному штабу Роберта Руссо (Robert Russo) и Джейка Салливана.
Из 2,9 тысяч писем отправителя Хумы Абедин более 2,7 тысяч сообщений были направлены в адрес Хиллари Клинтон. Из них более 800 писем классифицированы как нарушения политик безопасности, в том числе – более 500 писем с персональными данными, более 80 писем с финансовой информацией и более 40 – с юридическими данными.
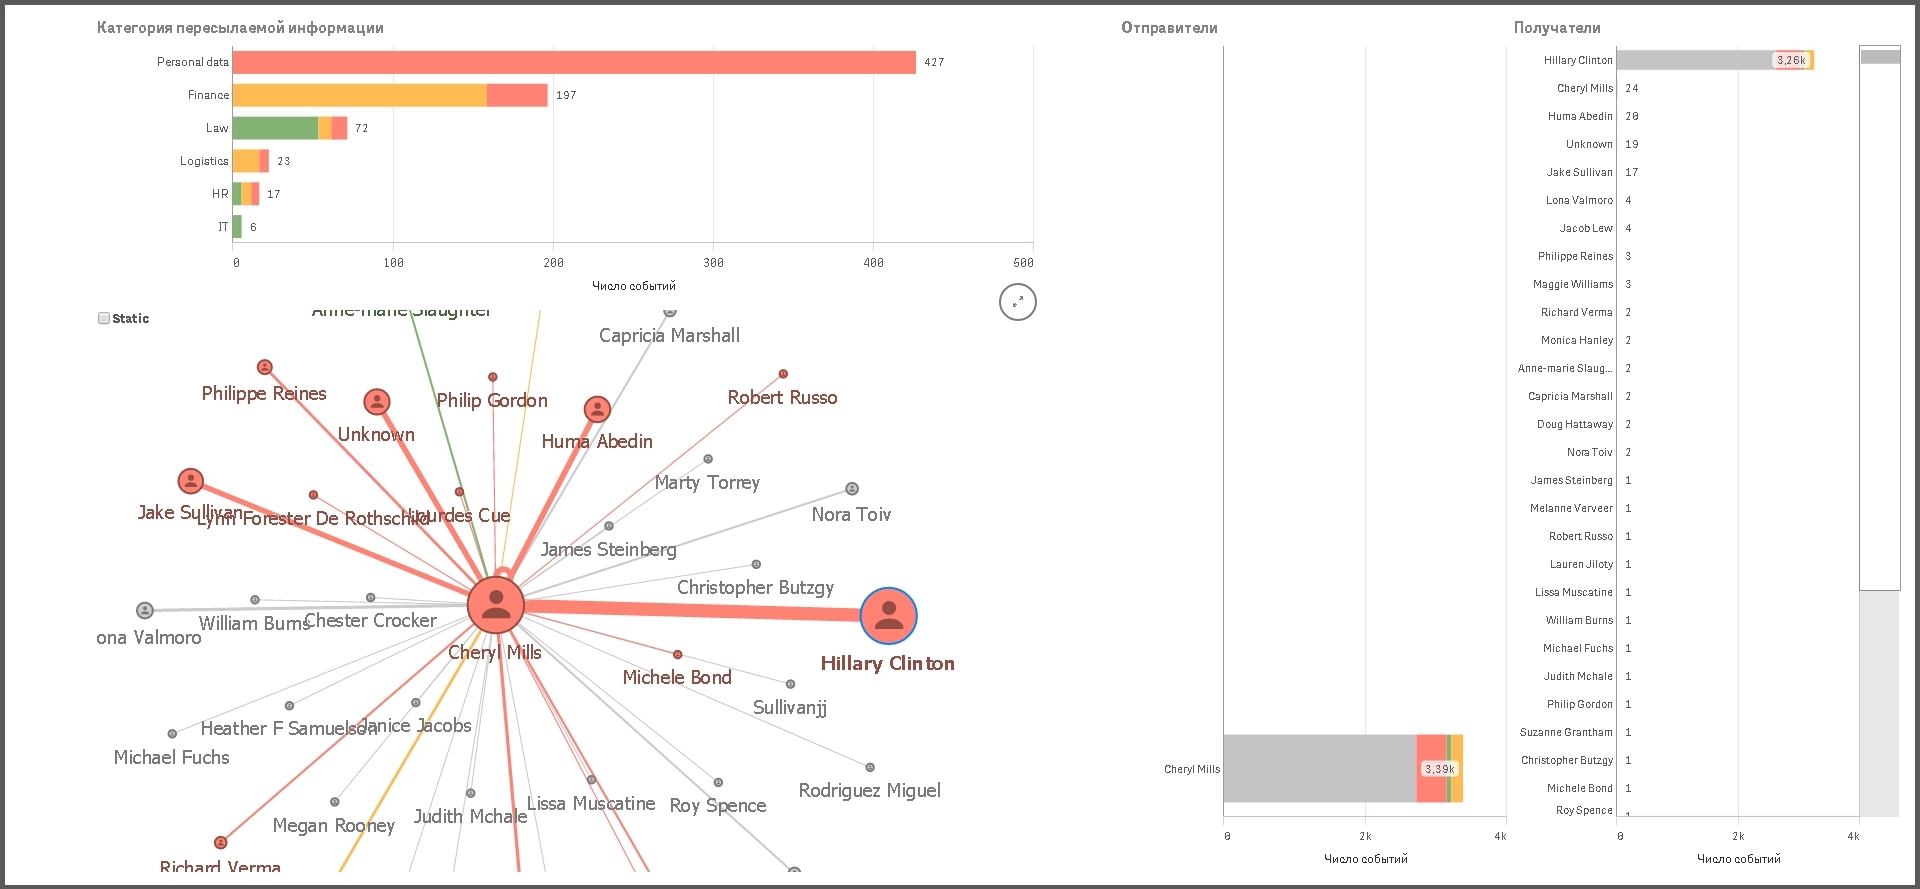
Черри Миллс отправила в адрес Хиллари Клинтон более 3,2 тысяч писем, из которых под нарушение политик безопасности попадают чуть более 700 отправлений. Свыше 400 из них пришлись на ПДн, около 200 на финансовую информацию и более 70 – на юридические данные.
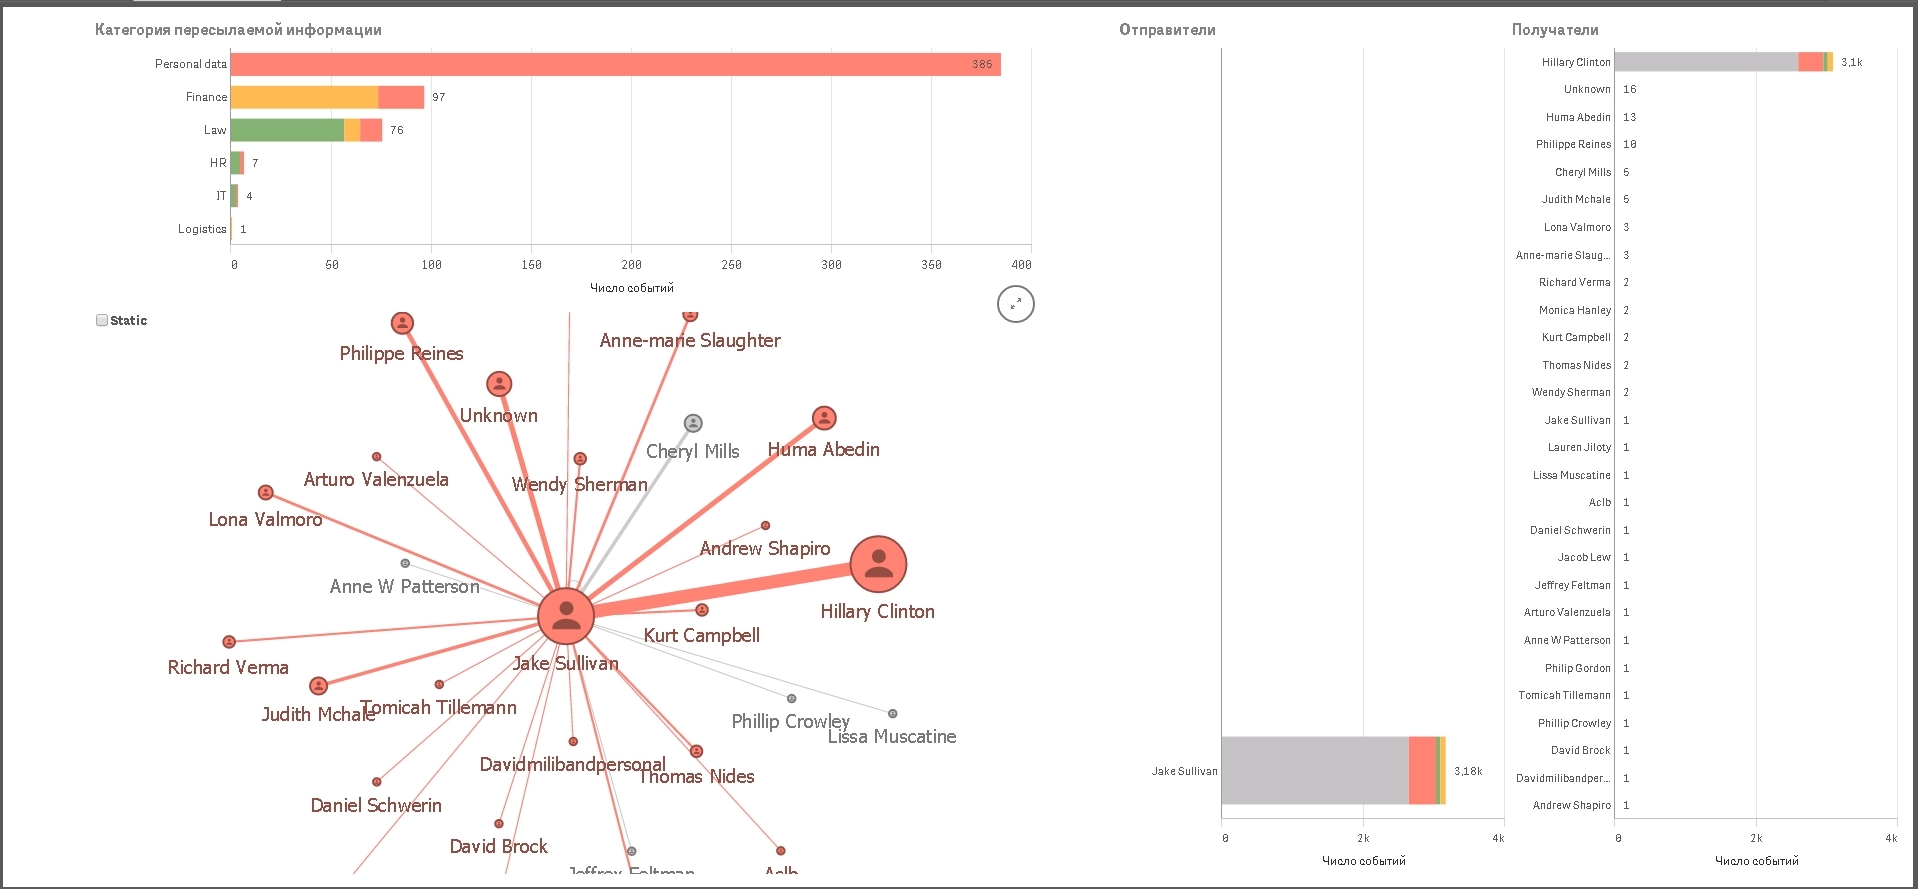
Джейк Салливан направил Хиллари Клинтон 3,1 тысячи электронных сообщений, из которых более 500 нарушают политики безопасности, применяемые в организациях, включая более 350 писем с персональными данными, около 100 писем с финансовой информацией и более 70 – с юридическими данными.
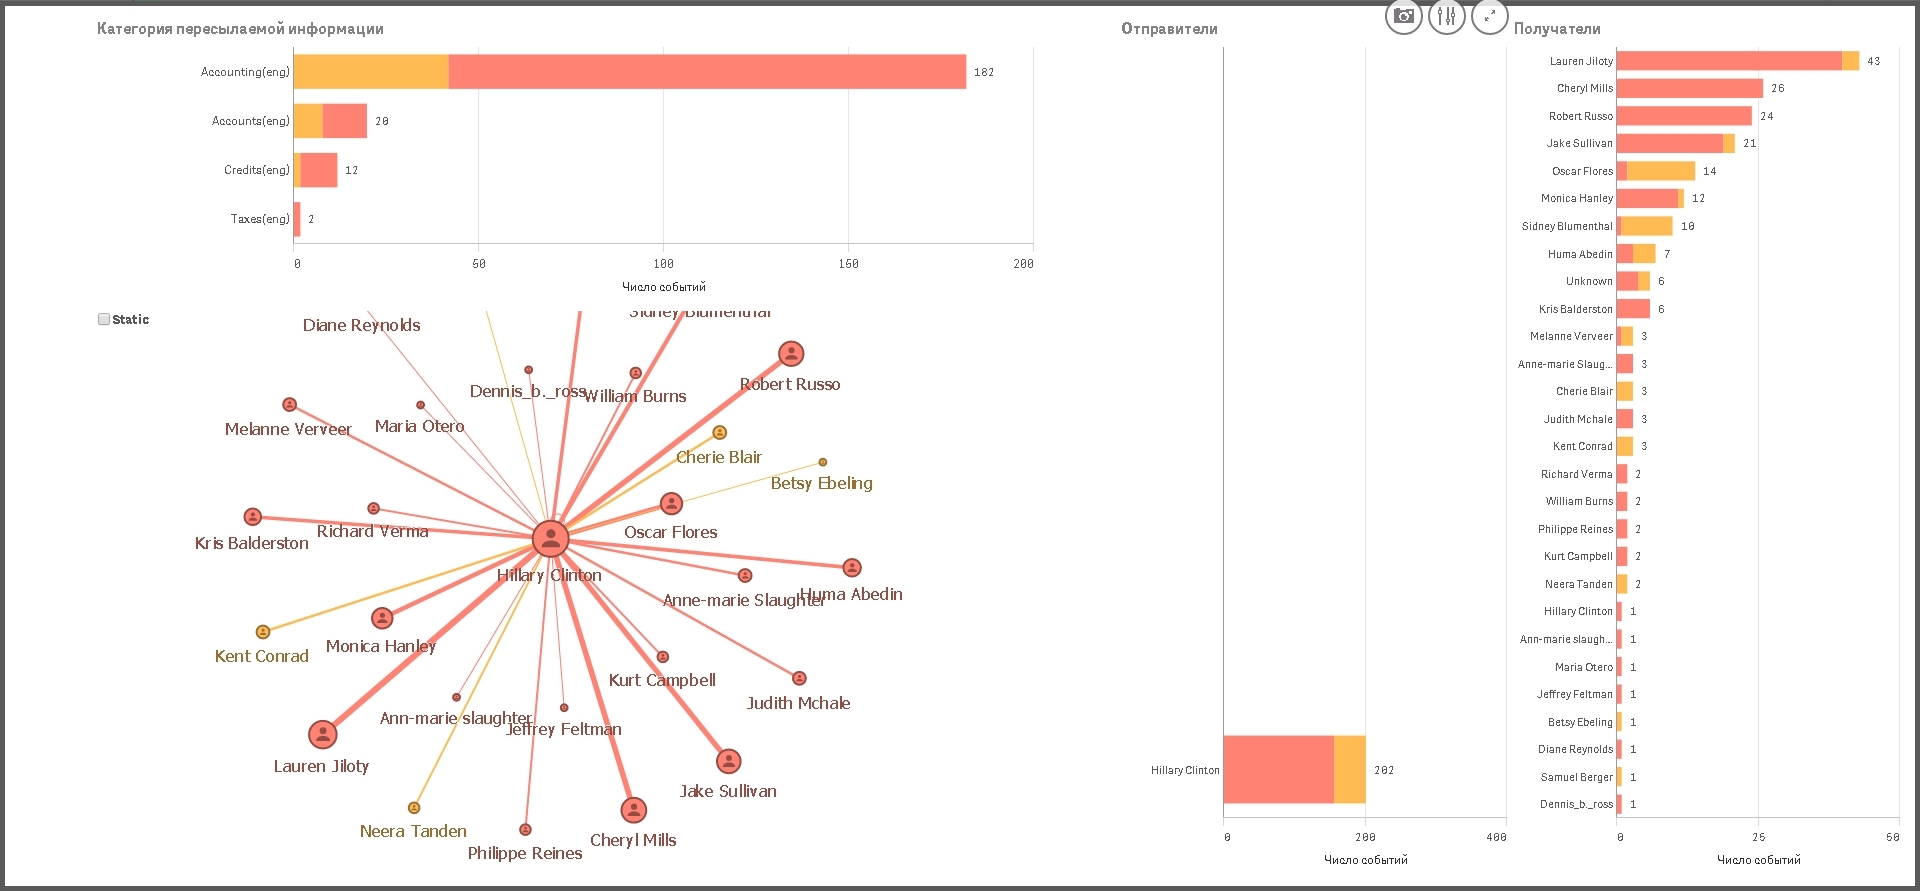
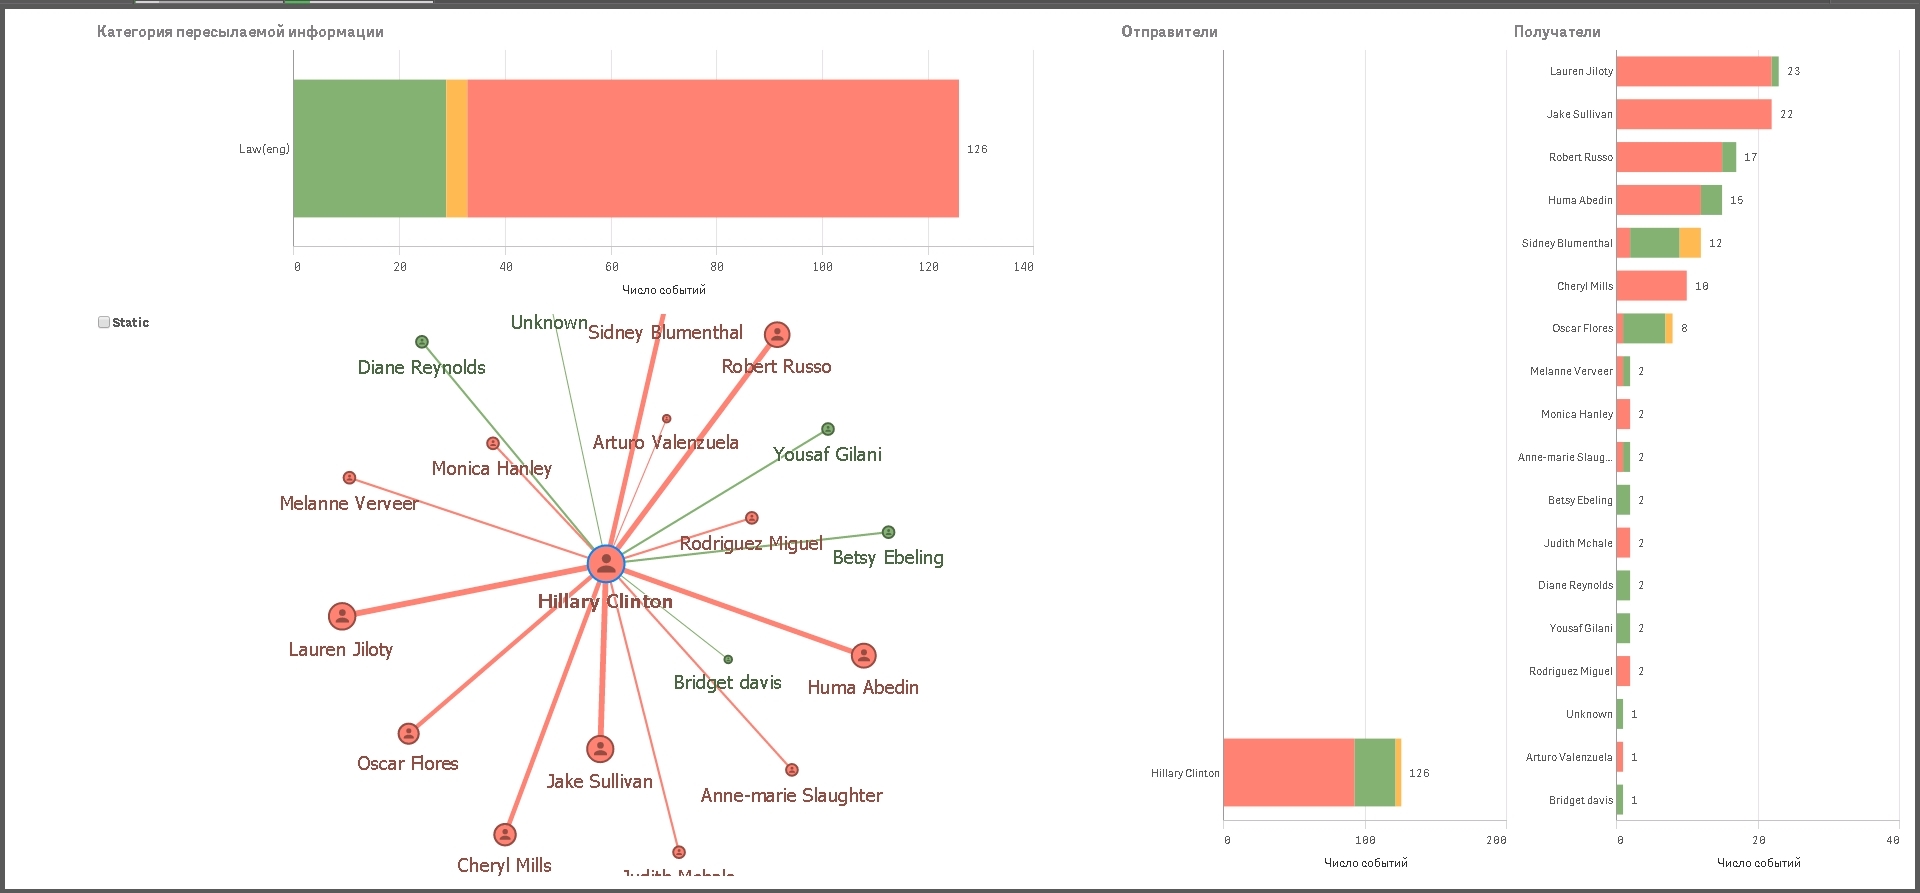
Получателем писем от Хиллари Клинтон, содержащих юридическую информацию, чаще всего выступали Лорен Джилоти, Джейк Салливан, Роберт Руссо, Хума Абедин и Сидни Блюменталь. Большая часть этой переписки соответствует максимально высокому уровню нарушений политик безопасности.
Среди писем с содержанием информации о закупках, практически все, а именно 95 из 97 сообщений, включают информацию о тендерах, конкурсной документации. Чаще других такую информацию отправляла Черил Миллс, а также сама Хиллари Клинтон.
Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.
Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.
Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.
Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.
Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.
Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.
Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.