



Исследование: Более 8 800 плагинов для WordPress имеют уязвимости

Исследование: Более 8 800 плагинов для WordPress имеют уязвимости

Исследование: Более 8 800 плагинов для WordPress имеют уязвимости

Исследователи из RIPS Technologies, специализирующиеся на безопасности веб-приложений, проанализировали 44 705 из приблизительно 48 000 плагинов в официальном каталоге WordPress. Оказалось, что более чем 8 800 из них затрагивает, по крайней мере, одна уязвимость.

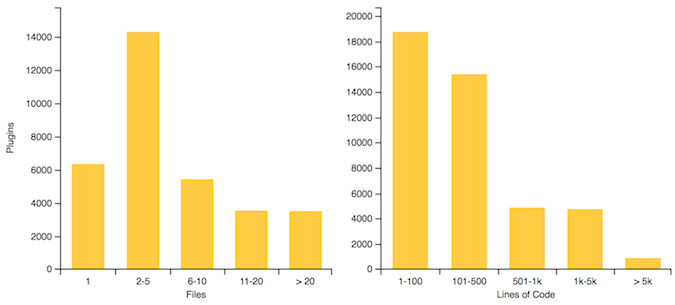
Компания загрузила все плагины и использовала свой статический анализатор кода, чтобы проверить те, у которых есть, по крайней мере, один PHP-файл. Анализ размера этих модулей показал, что примерно 14 000 из них имеют только 2-5 файлов и только в 10 500 из них есть более 500 строк кода.

Проанализировав плагины с более чем 500 строками кода (были классифицированы как «большие плагины»), эксперты пришил к выводу, что 4 559 или 43% из них имеют, по крайней мере, одну брешь средней степени опасности, например, межсайтовый скриптинг.

Также анализ RIPS показал, что в почти 36 тысячах плагинов нет каких-либо уязвимостей, а 1426 имеют бреши только низкого уровня опасности. Дыры средней степени были найдены в более чем 4 600 плагинах, высокой в 2 799, а критические в 41 плагине.

В общей сложности в плагинах было обнаружено 67 486 уязвимостей. Эксперты отметили, что большинство модулей не затрагивают уязвимости из-за их небольшого размера (меньше строк кода).

Что касается типов уязвимостей, то тут процентное соотношение распределилось следующим образом: более 68% XSS-брешей, чуть более 20% SQL-инъекции. XSS-уязвимости могут представлять серьезную опасность в случае с WordPress, но их эксплуатация требует взаимодействия с администратором. SQL-инъекции, с другой стороны, могут быть использованы без взаимодействия с пользователем и атаки могут быть автоматизированы.

В период с января по декабрь 2016 года, приманка компании RIPS обнаружила более 200 атак на плагины WordPress. 69 атаки были нацелены на Revolution Slider, 46 на Beauty & Clean Theme, 41 на MiwoFTP и 33 на Simple Backup. Эти атаки экслуатировали давно известные и хорошо задокументированные уязвимости.

Минтранс готов расчистить дорогу настоящим пухососам

Мем про московских роботов, засасывающих тополиный пух, внезапно добрался до федерального министерства. Глава Минтранса Андрей Никитин заявил, что ведомство готово обеспечить нормативное сопровождение для создания пухососов, если такая техника заинтересует коммунальные службы.

«Если они будут нужны нашим коммунальщикам, мы обеспечим всё необходимое нормативное сопровождение и нужные решения», — сообщил Никитин.

Впрочем, искать будущего производителя пока рано. Реальных машин под названием пухосос не существует, серийное производство никто не запускал, а Москва не закупала флот синих уборочных роверов.

История началась летом с вирусного видео, на котором небольшие беспилотники якобы собирали тополиный пух на столичных улицах. Ролик создало агентство Out Digital, причём ещё два года назад. Публикацию придержали до подходящего пухового сезона, а затем интернет сделал всё остальное.

Сначала роверы попали в новостные каналы как реальная городская разработка, затем собрали миллионы просмотров, а эксперты даже принялись считать стоимость проекта. Департамент ЖКХ Москвы подыграл шутке и представил целую линейку помощников: Засосёра, Мусорожора и Газонюха.

Окончательно мем вышел из-под контроля после того, как «Грамота.ру» разобрала новое слово, а теперь возможность появления техники прокомментировал и министр.

RSS: Новости на портале Anti-Malware.ru