



Злоумышленники научились подделывать уведомления браузера Microsoft Edge

Злоумышленники научились подделывать уведомления браузера Microsoft Edge

Злоумышленники научились подделывать уведомления браузера Microsoft Edge

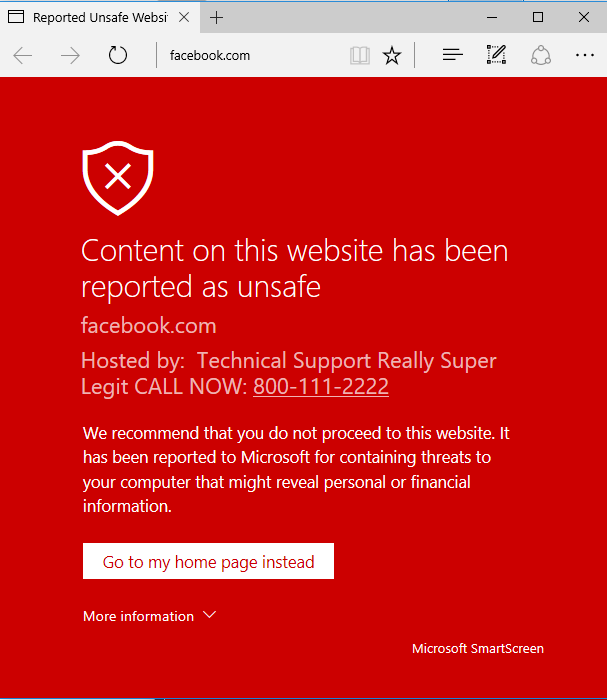
Злоумышленники открыли новый способ использования браузера Microsoft Edge для отображения предупреждающий, выглядящих как легитимные. Недостатки существуют в протоколах браузера ms-appx: и ms-appx-web:, которые Edge использует для предупредительных сообщений при обнаружении фишинга или вредоносных сайтов.

Когда Edge подозревает, что сайт вредоносный, он окрашивает его в красный цвет с помощью функции, называемой "SmartScreen". Исследователь в области безопасности Мануэль Кабальеро (Manuel Caballero) говорит, что мошенники могут создавать предупреждения, которые заменяют работу SmartScreen и указывают на то, что сайт заражен.

«Когда мы помещаем номер, похожий на телефонный, ссылка автоматически создается таким образом, что пользователь может позвонить нам одним нажатием кнопки - очень удобно для мошенников» - говорит Кабальеро.

Кабальеро обнаружил, что в адресную строку можно подставить URL вида ms-appx-web://microsoft.microsoftedge/assets/errorpages/PhishSiteEdge.htm.

window.open("ms-appx-web://microsoft.microsoftedge/assets/errorpages/BlockSite%2ehtm?"+ "BlockedDomain=facebook.com&Host=Technical Support Really Super Legit CALL NOW\:"+ "800-111-2222#http://www.facebook.com");

Этой ошибки можно было бы избежать путем изменения одного символа в URL и отображаемый адрес был бы легитимный.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru