



Злоумышленники научились подделывать уведомления браузера Microsoft Edge

Злоумышленники научились подделывать уведомления браузера Microsoft Edge

Злоумышленники научились подделывать уведомления браузера Microsoft Edge

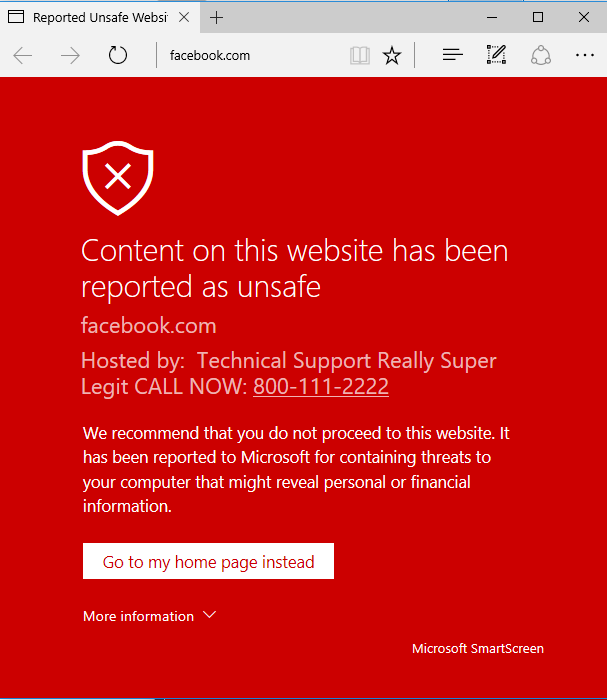
Злоумышленники открыли новый способ использования браузера Microsoft Edge для отображения предупреждающий, выглядящих как легитимные. Недостатки существуют в протоколах браузера ms-appx: и ms-appx-web:, которые Edge использует для предупредительных сообщений при обнаружении фишинга или вредоносных сайтов.

Когда Edge подозревает, что сайт вредоносный, он окрашивает его в красный цвет с помощью функции, называемой "SmartScreen". Исследователь в области безопасности Мануэль Кабальеро (Manuel Caballero) говорит, что мошенники могут создавать предупреждения, которые заменяют работу SmartScreen и указывают на то, что сайт заражен.

«Когда мы помещаем номер, похожий на телефонный, ссылка автоматически создается таким образом, что пользователь может позвонить нам одним нажатием кнопки - очень удобно для мошенников» - говорит Кабальеро.

Кабальеро обнаружил, что в адресную строку можно подставить URL вида ms-appx-web://microsoft.microsoftedge/assets/errorpages/PhishSiteEdge.htm.

window.open("ms-appx-web://microsoft.microsoftedge/assets/errorpages/BlockSite%2ehtm?"+ "BlockedDomain=facebook.com&Host=Technical Support Really Super Legit CALL NOW\:"+ "800-111-2222#http://www.facebook.com");

Этой ошибки можно было бы избежать путем изменения одного символа в URL и отображаемый адрес был бы легитимный.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru