



Пользователей Tor атакуют, используя эксплоит нулевого дня для Firefox

Пользователей Tor атакуют, используя эксплоит нулевого дня для Firefox

Пользователей Tor атакуют, используя эксплоит нулевого дня для Firefox

Недавно был замечен JavaScript-эксплойт, эксплуатирующий уязвимость нулевого дня в Firefox. Злоумышленники активно атакуют пользователей браузера Tor, используя этот эксплоит. Как ожидается, разработчики браузеров Mozilla и Tor в ближайшее время выпустят обновления, исправляющие эту брешь.

Впервые эксплоит был описан в рассылке Tor Project. Говорят, что он состоит из одного HTML и одного CSS файлов. Соучредитель и президент Tor Project Роджер Динглдайн (Roger Dingledine) утверждает, что Mozilla знает об этой проблеме и работает над патчем. Сам браузер Tor обновиться сразу после выпуска патча Mozilla.

Фирма, работающая в области безопасности Trail of Bits проанализировали эксплоит и определили, что он использует уязвимость, затрагивающую SVG-парсер в Firefox.

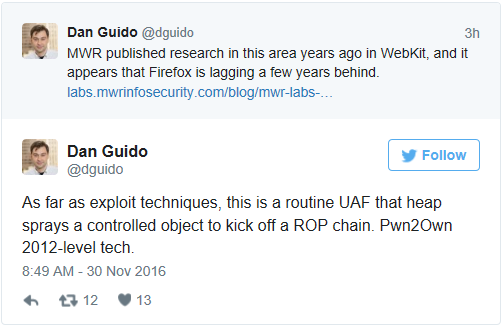
Главный исполнительный директор Trail of Bits объяснил в Twitter, что подобные бреши были обнаружены в WebKit несколько лет назад, однаок до сих пор они не исправлены в Firefox. Уязвимость не так легко использовать в Google Chrome и Microsoft Edge из-за разделения памяти, которая не присутствует в Firefox. 

Эта уязвимость, по-видимому, также влияет на Mac OS, но эксплоит, замеченный в реальных случаях предназначен для целевой машины только под управлением Windows.

Исследователь, известный в сети под ником «TheWack0lian» изучил эксплоит и пришел к выводу, что он похож на тот, который в свое время использовали ФБР в 2013 году. Напомним, что целью ФБР в то время было идентифицировать пользователей Tor, подозреваемых в торговле детской порнографией.

Некоторые эксперты считают, что пользователи Tor должны отключить JavaScript в браузере, чтобы предотвратить подобные атаки. Однако также отмечается, что многие сайты будут работать некорректно.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru