



Пользователей Tor атакуют, используя эксплоит нулевого дня для Firefox

Пользователей Tor атакуют, используя эксплоит нулевого дня для Firefox

Пользователей Tor атакуют, используя эксплоит нулевого дня для Firefox

Недавно был замечен JavaScript-эксплойт, эксплуатирующий уязвимость нулевого дня в Firefox. Злоумышленники активно атакуют пользователей браузера Tor, используя этот эксплоит. Как ожидается, разработчики браузеров Mozilla и Tor в ближайшее время выпустят обновления, исправляющие эту брешь.

Впервые эксплоит был описан в рассылке Tor Project. Говорят, что он состоит из одного HTML и одного CSS файлов. Соучредитель и президент Tor Project Роджер Динглдайн (Roger Dingledine) утверждает, что Mozilla знает об этой проблеме и работает над патчем. Сам браузер Tor обновиться сразу после выпуска патча Mozilla.

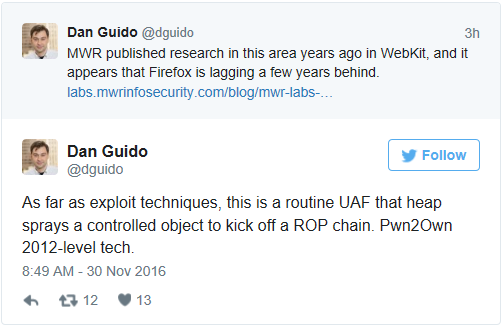
Фирма, работающая в области безопасности Trail of Bits проанализировали эксплоит и определили, что он использует уязвимость, затрагивающую SVG-парсер в Firefox.

Главный исполнительный директор Trail of Bits объяснил в Twitter, что подобные бреши были обнаружены в WebKit несколько лет назад, однаок до сих пор они не исправлены в Firefox. Уязвимость не так легко использовать в Google Chrome и Microsoft Edge из-за разделения памяти, которая не присутствует в Firefox. 

Эта уязвимость, по-видимому, также влияет на Mac OS, но эксплоит, замеченный в реальных случаях предназначен для целевой машины только под управлением Windows.

Исследователь, известный в сети под ником «TheWack0lian» изучил эксплоит и пришел к выводу, что он похож на тот, который в свое время использовали ФБР в 2013 году. Напомним, что целью ФБР в то время было идентифицировать пользователей Tor, подозреваемых в торговле детской порнографией.

Некоторые эксперты считают, что пользователи Tor должны отключить JavaScript в браузере, чтобы предотвратить подобные атаки. Однако также отмечается, что многие сайты будут работать некорректно.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru