



Мошенники раздают в WhatsApp авиабилеты

Мошенники раздают в WhatsApp авиабилеты

Мошенники раздают в WhatsApp авиабилеты

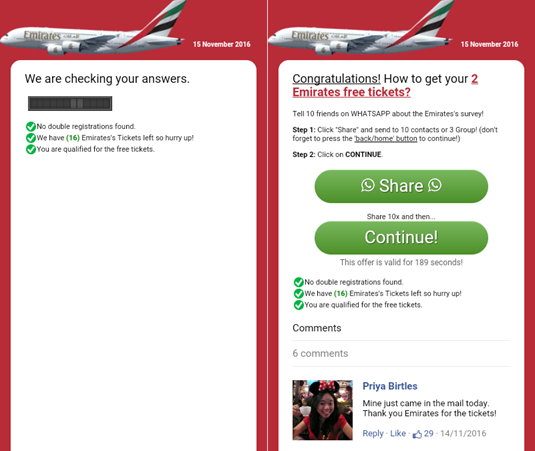
ESET предупреждает о новой атаке на пользователей WhatsApp. Мошенники собирают персональные данные, обещая бесплатные билеты на рейсы авиакомпании Emirates. Перед новогодними каникулами мошенники пытаются воспользоваться повышенным спросом на авиабилеты. В этом году в WhatsApp активна спам-рассылка про «подарок от Emirates».

В сообщении мошенников говорится о том, что потенциальная жертва только что выиграла два авиабилета. Ей предлагают ответить на несколько вопросов, касающихся опыта перелетов с Emirates, а потом поделиться анкетой с десятью пользователями WhatsApp.

Если условия выполнены, жертву поздравляют с «выигрышем» и предлагают перейти на сайт Emirates, чтобы оформить приз. На самом деле, ссылка ведет на стороннюю площадку. Там пользователь должен оставить номер мобильного «для связи с организаторами». В реальности номер будет использован для подписки на дорогостоящие SMS-сервисы.

В ESET уже обнаружили спам-рассылки и соответствующие сайты на английском, немецком, испанском и португальском. 

ESET советует игнорировать спам в WhatsApp, не участвовать в подобных «акциях» и не оставлять персональные данные на сомнительных площадках. Жертвам мошенников стоит проверить список подключенных SMS-сервисов у своего оператора сотовой связи.


Аттракцион неслыханной щедрости не имеет отношения к Emirates:

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru