



Новый вымогатель Ransoc шантажирует пользователей

Новый вымогатель Ransoc шантажирует пользователей

Новый вымогатель Ransoc шантажирует пользователей

Недавно обнаруженный новый вымогатель не шифрует файлы пользователей, как большинство представителей этого вида вредоносных программ. Вместо этого он собирает конфиденциальную информацию из Skype и профилей социальных сетей жертвы, чтобы потом требовать выкуп.

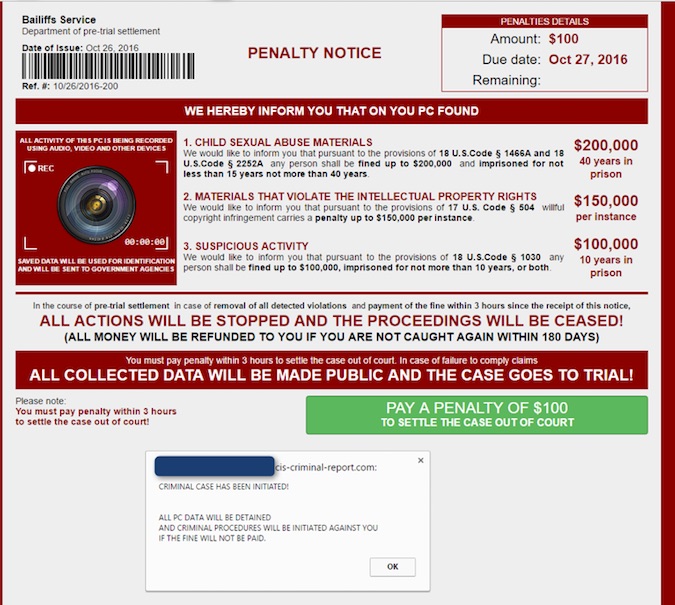
Вредонос, получивший название Ransoc подключается к профилям социальных сетей, обнаруженным на зараженном компьютере, в их числе LinkedIn, Facebook, Skype и другие. Далее вредоносная программа выполняет поиск торрент-файлов и другого контента, который может указывать на незаконную деятельность, а затем отображает записку с требованием выкупа с учетом найденного.

Как говорят исследователи, Ransoc ориентирован на компьютеры под управлением Windows, однако его функции схожи с кроссплатформенным вредоносом, блокирующим браузер. Этот вредонос был замечен в конце октября и распространялся через вредоносный трафик, атакуя Internet Explorer на Windows и Safari на OS X.

Исследователи Proofpoint проанализировали новый вымогатель и обнаружили, что он выполняет проверку IP и посылает весь трафик через сеть Tor. Кроме того, они обнаружили, что вредонос отображает бребование о выкупе, если на зараженном компьютере найдена детская порнография или файлы, загруженные через торренты.

Так как вымогатель подключается к учетным записям жертвы в социальных сетях, он требует выкуп за конкретные данные, в их числе фотографии профиля. В качестве угрозы вымогатель обещает публично обнародовать конфиденциальную информацию жертвы.

Код Ransoc показал, что у вымогателя есть возможность доступа к веб-камере, однако исследователи утверждают, что эта функция неактивна. Авторы этого вымогателя явно делали ставку на репутацию пользователей, а не на их файлы, даже угрожая судебным разбирательством в случае невыплаченного выкупа.

К слову о записке с требованием выкупа - это окно на весь экран, которое не позволяет пользователю получить доступ к их операционной системе или закрыть окно браузера. Кроме того, Ransoc проверяет каждые 100 мс наличие процессов regedit, msconfig и taskmgr и завершает их.

Эксперты Proofpoint установили, что Ransoc использует только ключ автозапуска в реестре для того, чтобы оставаться в системе. Следовательно, для того, чтобы избавиться от вредоноса, пользователю нужно всего лишь перезагрузить компьютер в безопасном режиме. Также авторы вымогателя действуют довольно рискованно, используя кредитные карты для оплаты выкупа, так как это легко позволит правоохранительным органам выследить их.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru