



Мошенники предлагают налоговый вычет

Мошенники предлагают налоговый вычет

Мошенники предлагают налоговый вычет

ESET предупреждает о росте активности мошенников, рассылающих сообщения от лица налоговых служб. В последние месяцы года мошенники эксплуатируют темы уплаты налогов, оформления налоговых вычетов и другие финансовые вопросы. 

В ноябре специалисты ESET отметили рост числа спам-рассылок, имитирующих официальные оповещения налоговых ведомств. В письме предлагается вернуть излишне уплаченные налоги, штрафы или госпошлины. Сумма к возврату достаточно велика, чтобы заинтересовать потенциальную жертву (от 10 000 руб. в некоторых версиях). Деньги обещают зачислить на карту в течение нескольких дней.

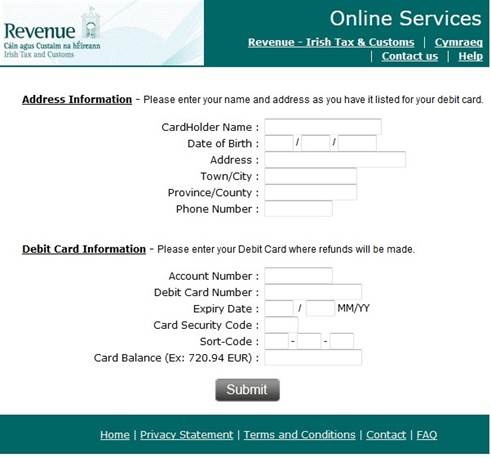
Оформить «возврат» с помощью мошенников предельно просто. Пользователю предлагают перейти по указанной в письме ссылке. По клику открывается сайт мошенников, стилизованный под ресурсы соответствующего учреждения. Там жертва должна заполнить подробную анкету и ввести все данные банковской карты, включая баланс. 

В ESET обнаружили несколько вариантов рассылки. Кампанию легко переориентировать на любую аудиторию, включая российских пользователей банковских карт.

ESET рекомендует игнорировать сомнительные рассылки и защитить ПК и мобильные устройства современными антивирусными продуктами с функцией «Антиспам» и «Антифишинг». 


Мошенникам особенно интересен баланс карты:


Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru