



Мошенники предлагают налоговый вычет

Мошенники предлагают налоговый вычет

Мошенники предлагают налоговый вычет

ESET предупреждает о росте активности мошенников, рассылающих сообщения от лица налоговых служб. В последние месяцы года мошенники эксплуатируют темы уплаты налогов, оформления налоговых вычетов и другие финансовые вопросы. 

В ноябре специалисты ESET отметили рост числа спам-рассылок, имитирующих официальные оповещения налоговых ведомств. В письме предлагается вернуть излишне уплаченные налоги, штрафы или госпошлины. Сумма к возврату достаточно велика, чтобы заинтересовать потенциальную жертву (от 10 000 руб. в некоторых версиях). Деньги обещают зачислить на карту в течение нескольких дней.

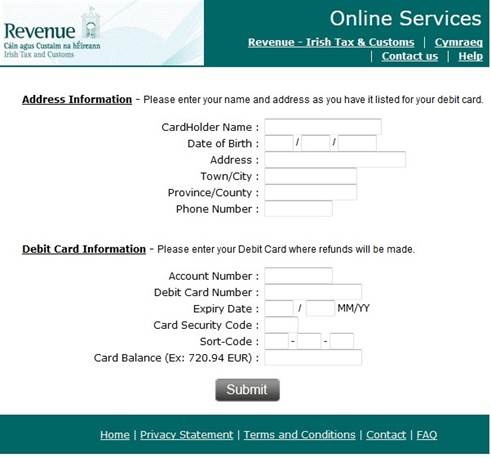
Оформить «возврат» с помощью мошенников предельно просто. Пользователю предлагают перейти по указанной в письме ссылке. По клику открывается сайт мошенников, стилизованный под ресурсы соответствующего учреждения. Там жертва должна заполнить подробную анкету и ввести все данные банковской карты, включая баланс. 

В ESET обнаружили несколько вариантов рассылки. Кампанию легко переориентировать на любую аудиторию, включая российских пользователей банковских карт.

ESET рекомендует игнорировать сомнительные рассылки и защитить ПК и мобильные устройства современными антивирусными продуктами с функцией «Антиспам» и «Антифишинг». 


Мошенникам особенно интересен баланс карты:


Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru