



Сезон отпусков в России увеличивает риск финансовых кибератак

Сезон отпусков в России увеличивает риск финансовых кибератак

Сезон отпусков в России увеличивает риск финансовых кибератак

Эксперты «Лаборатории Касперского» проанализировали информационные угрозы в третьем квартале 2016 года. По итогам этого периода Россия вышла на первое место в мире по уровню финансовых угроз как для пользователей ПК, так и мобильных устройств.

В компании полагают, что именно сезон отпусков, который в нашей стране традиционно приходится на июль, август и сентябрь, стал причиной таких показателей. Так как в этот период количество онлайн-платежей, совершаемых отпускниками, растет, злоумышленники незамедлительно реагируют на такой тренд.

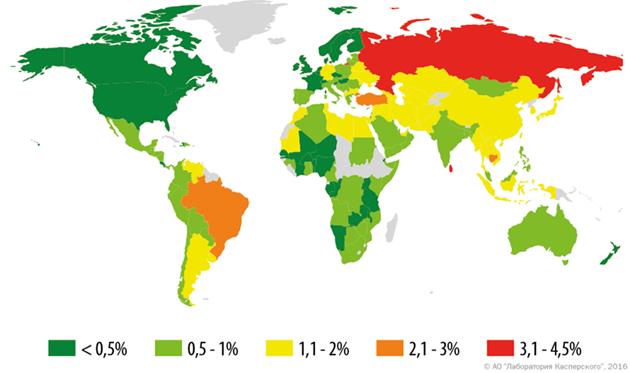
Так, в третьем квартале 2016 года наша страна стала лидером по доле пользователей, атакованных банковскими троянцами для ПК. По данным облачной инфраструктуры Kaspersky Security Network, 4,2% российских пользователей столкнулись с такими финансовыми угрозами. Новичком данного рейтинга, который сразу же оказался на втором месте, стала туристическая Шри-Ланка. В этой стране с угрозами при проведении интернет-платежей столкнулись 3,5% пользователей, среди которых могут быть иностранцы, приехавшие в эту страну на отдых и использующие онлайн-банкинг. Также в пятерку лидеров попали привлекательные с точки зрения туризма Бразилия, Турция и Камбоджа. 


География атак банковского вредоносного ПО в третьем квартале 2016 года (процент атакованных пользователей)

География атак банковского вредоносного ПО в третьем квартале 2016 года (процент атакованных пользователей)


Кроме того, Россия снова возглавила рейтинг по количеству пользователей, атакованных мобильными банковскими троянцами. По сравнению со вторым кварталом этого года доля атакованных практически удвоилась и составила более 3% от всех пользователей Kaspersky Security Network в стране.

«Грядущий новогодний сезон, скорее всего, изменит показатели активности вредоносного ПО в странах, где этот праздник пользуется популярностью, и не исключено, что рейтинг самых атакуемых с помощью банковского вредоносного ПО стран изменится в сторону зимних курортов. Однако жертвы, то есть туристы, желающие оперативно купить тур дома, быстро оплатить что-то в путешествии или срочно поделиться новыми фото в соцсетях, по-прежнему будут находиться под угрозой, которая будет ожидать их не только в родной стране, но и в популярных туристических местах, – рассуждает антивирусный эксперт «Лаборатории Касперского» Денис Макрушин.  – Пользователям стоит обратить внимание на это и быть более осторожными в Сети, чтобы не омрачить Рождество и Новый год потерей денег или ценной информации на своем устройстве».

Кроме того, программы-шифровальщики сегодня остаются одной из самых актуальных угроз для российских пользователей и компаний. Эти вредоносные программы становятся все более популярными в киберкриминальном мире, поскольку приносят немалую прибыль своим хозяевам при сравнительно небольших затратах.  Так, число новых модификаций шифровальщиков увеличилось за квартал в 3,5 раза, а число атакованных пользователей выросло примерно в 2,6 раза.

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru