



Спрос на пилотные внедрения InfoWatch Traffic Monitor продолжает расти

Спрос на пилотные внедрения InfoWatch Traffic Monitor продолжает расти

Спрос на пилотные внедрения InfoWatch Traffic Monitor продолжает расти

Группа компаний InfoWatch представляет данные об отраслевом распределении пилотных проектов по внедрению решения для предотвращения утечек конфиденциальной информации и защиты бизнеса от внутренних угроз InfoWatch Traffic Monitor (IW TM).

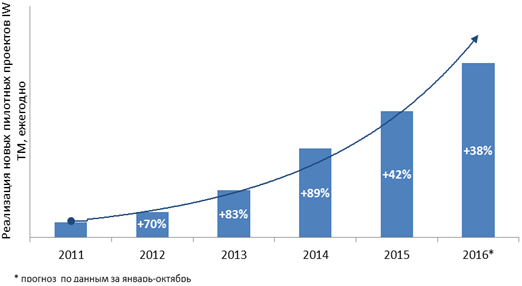
С момента вывода решения на рынок число пилотных проектов IW TM растет высокими темпами на протяжении последних пяти лет. За десять месяцев 2016 года среднегодовая норма числа пилотных внедрений InfoWatch Traffic Monitor предыдущих лет превышена уже более чем в два раза.

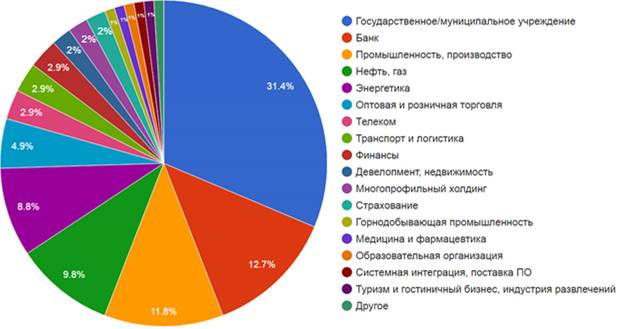
В 2016 году около трети пилотных проектов IW TM были реализованы в государственном и муниципальном секторе (32%). Далее идут организации, представляющие банковский сектор (13%), промышленные предприятия (12%), компании нефтегазовой отрасли (10%), энергетический комплекс (9%), а также предприятия сферы оптовой и розничной торговли (5%).

Менее одного процента от общего числа пилотных проектов IW TM было проведено в компаниях инвестиционной и юридической сферы, а также в металлургии и медиа-отрасли. 

Всего в январе — октябре 2016 года специалисты по информационной безопасности ГК InfoWatch реализовали пилотные проекты InfoWatch Traffic Monitor в организациях более чем 20 отраслевых направлений, в результате общее количество внедрений в годовом выражении увеличилось на 38%.


Динамика роста количества новых пилотных проектов DLP-решения InfoWatch Traffic Monitor


Распределение пилотных проектов InfoWatch Traffic Monitor по видам деятельности организаций - заказчиков с января по октябрь 2016 года

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru