



Спамеры оформляют платную подписку в App Store

Спамеры оформляют платную подписку в App Store

Спамеры оформляют платную подписку в App Store

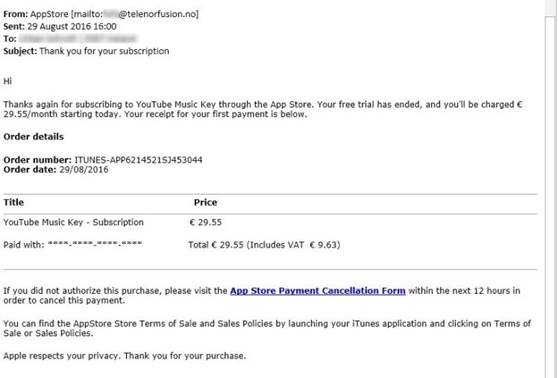
ESET предупреждает о новой фишинговой атаке – мошенники собирают данные банковских карт, рассылая письма от лица App Store. Потенциальная жертва получает рассылку от лица Apple App Store (на самом деле, мошенники используют почтовый ящик, зарегистрированный на норвежском домене).

В письме говорится, что пользователь подписан на сервис YouTube Music Key. Теперь же, как утверждают мошенники, триальный период окончен, и ежемесячная плата за использование сервиса составит 9,55-29,55 евро – в зависимости от подключенных опций.


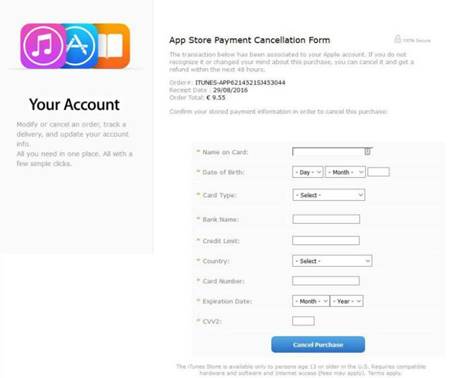
Мошенники рассчитывают, что адресат попытается немедленно отменить подписку, чтобы избежать обещанного «списания средств». Предполагается, что жертва кликнет на соответствующую ссылку (App Store Payment Cancellation Form) в письме.

При переходе по ссылке пользователь будет перенаправлен на американский домен. На нем размещена поддельная страница «отмены подписки», дизайн которой имитирует оригинальную страницу App Store. Там пользователю предлагается ввести данные карты, чтобы предотвратить списание средств.


ESET напоминает, что такие атаки легко перенацелить на пользователей из других стран – достаточно изменить язык в письме и на «странице подписки». Специалисты ESET рекомендуют отмечать подобные сообщения как спам и удалять, не переходя по ссылкам.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru