



Спамеры оформляют платную подписку в App Store

Спамеры оформляют платную подписку в App Store

Спамеры оформляют платную подписку в App Store

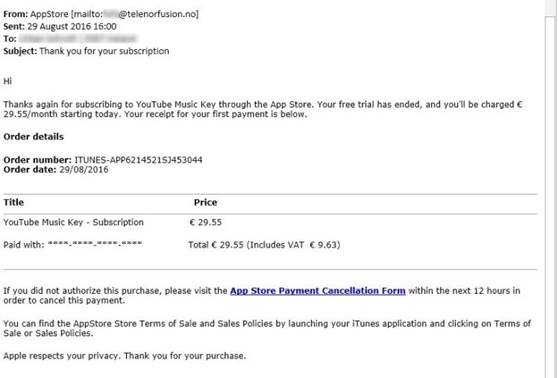
ESET предупреждает о новой фишинговой атаке – мошенники собирают данные банковских карт, рассылая письма от лица App Store. Потенциальная жертва получает рассылку от лица Apple App Store (на самом деле, мошенники используют почтовый ящик, зарегистрированный на норвежском домене).

В письме говорится, что пользователь подписан на сервис YouTube Music Key. Теперь же, как утверждают мошенники, триальный период окончен, и ежемесячная плата за использование сервиса составит 9,55-29,55 евро – в зависимости от подключенных опций.


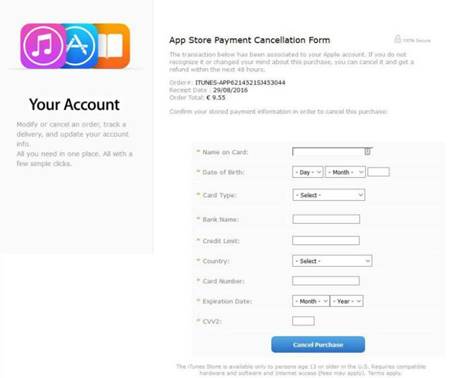
Мошенники рассчитывают, что адресат попытается немедленно отменить подписку, чтобы избежать обещанного «списания средств». Предполагается, что жертва кликнет на соответствующую ссылку (App Store Payment Cancellation Form) в письме.

При переходе по ссылке пользователь будет перенаправлен на американский домен. На нем размещена поддельная страница «отмены подписки», дизайн которой имитирует оригинальную страницу App Store. Там пользователю предлагается ввести данные карты, чтобы предотвратить списание средств.


ESET напоминает, что такие атаки легко перенацелить на пользователей из других стран – достаточно изменить язык в письме и на «странице подписки». Специалисты ESET рекомендуют отмечать подобные сообщения как спам и удалять, не переходя по ссылкам.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru