



Мощнейщая DDoS -атака в 1 Тб/с затронула российские ресурсы

Мощнейщая DDoS -атака в 1 Тб/с затронула российские ресурсы

Мощнейщая DDoS -атака в 1 Тб/с затронула российские ресурсы

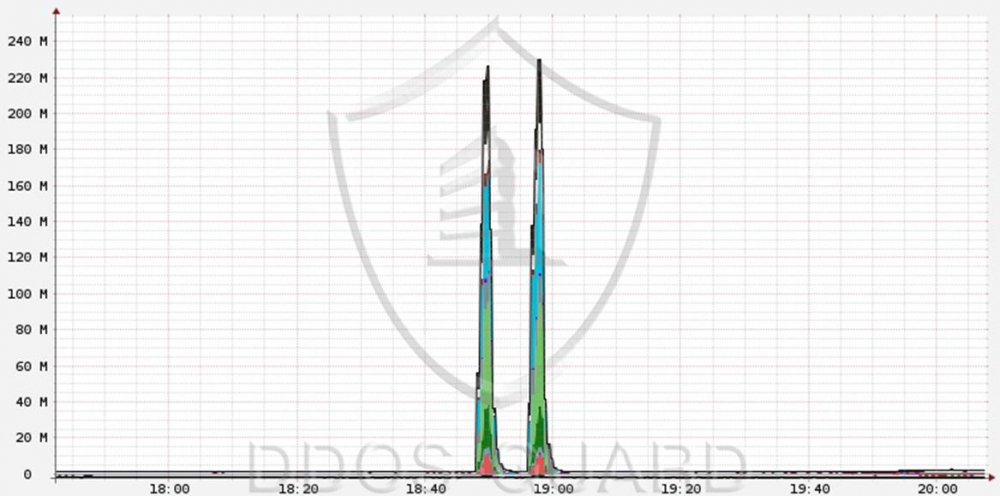
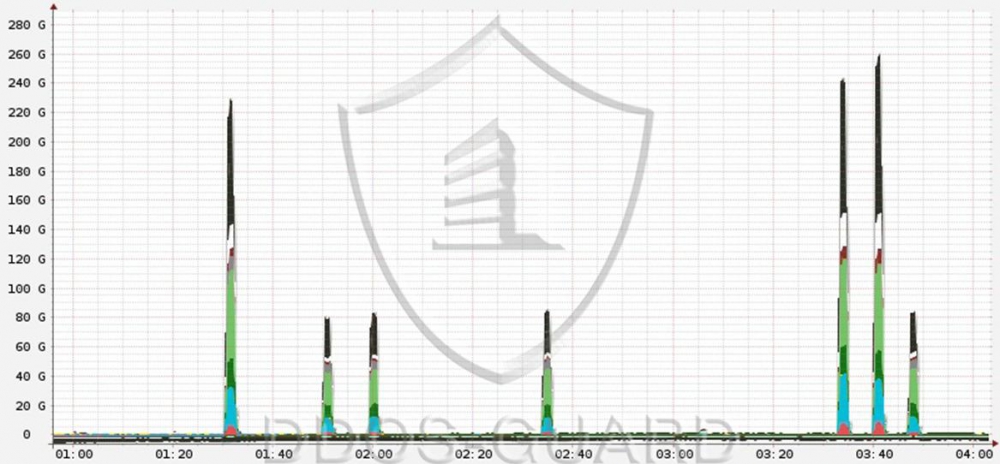
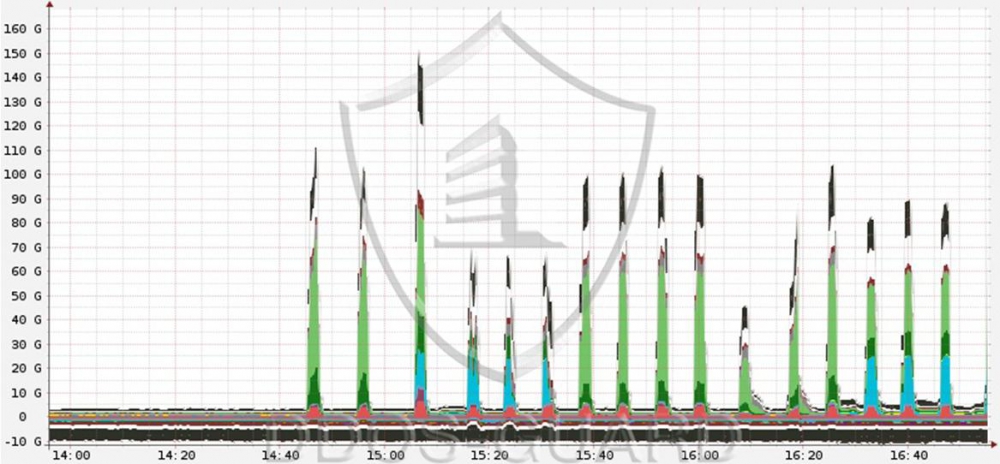
Сильнейшие в истории атаки начались 16 сентября 2016 и продолжаются до сих пор - неизвестные злоумышленники пытаются парализовать работоспособность провайдеров защиты.

У специалистов есть основания полагать, что наблюдаемые потоки паразитного трафика феноменального объема являются частью массированной атаки, которой подвергся сайт журналиста Брайана Кребса, раскрывшего деятельность крупнейшего сервиса по осуществлению заказных DDoS-атак - vDOS.

Одна из крупнейших европейских хостинговых компаний OVH также подверглась ряду DDoS-атак, общая мощность двух из них достигала рекордных 1 Тб/с. По данным СМИ, атака была осуществлена с помощью ботнета, состоящего из 145 607 видеорегистраторов, способных обеспечить мощность 1,5 Тб/с, без техник усиления и отражения.

К такому же выводу пришли и специалисты DDoS-GUARD после обработки и анализа паразитного трафика: злоумышленники не использовали средств ампфликации, при этом генерируя потоки данных на несколько протоколов сразу. Комбинация TCP SYN flood и TCP Ack flood , UDP flood, а так же генерация GRE flood  стала серьезным испытанием для сети фильтрации провайдера, но благодаря грамотной  оперативной работе инженеров NOC удалось минимизировать последствия для клиентов.


(На графиках G - Гбит/сек)


«Мощность и сложность атак планомерно растет, поэтому для таких случаев у нас всегда зарезервирована возможность для "горячего" увеличения каналов», - прокомментировал ситуацию Алексей Кузик, глава NOC в DDoS-GUARD – «Интернет вступает в новую реальность, где провайдеры защиты должны действовать на опережение».

Всего с 16 сентября по текущий момент было зафиксировано 14 ddos-атак мощностью более 200 MPPS. Судя по всему, это еще далеко не конец истории

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru