



Более 850 000 устройств Cisco уязвимы перед эксплоитом BENINGCERTAIN

Более 850 000 устройств Cisco уязвимы перед эксплоитом BENINGCERTAIN

Более 850 000 устройств Cisco уязвимы перед эксплоитом BENINGCERTAIN

В августе 2016 года хакеры из ранее неизвестной группы The Shadow Brokers опубликовали в открытом доступе набор инструментов и экплоитов, похищенных у хакерской группы Equation Group. Многие эксперты и исследователи связывают деятельность Equation Group с американским правительством и АНБ.

Например, «Лаборатория Касперского» еще в 2015 году сообщала, что данная группа ведет свою деятельность на протяжении почти двадцати лет (с 1996 года), и ее действия затронули тысячи, а возможно и десятки тысяч пользователей в более чем 30 странах мира.

После изучения дампа, опубликованного хакерами, специалисты Cisco пришли к выводу, что некоторые эксплоиты представляют угрозу для продуктов компании. Причем впоследствии выяснилось, что проблему недооценили. Так, изначально эксперты решили, что эксплоит BENIGNCERTAIN предназначен для атак на брандмауэры PIX, поддержка для которых была прекращена еще в 2009 году, пишет xakep.ru.

Представители Cisco писали, что эксплоит неопасен для PIX версии 7.0 и выше, и не обнаружили в продуктах компании никаких уязвимостей, связанных с данным инструментом. Затем стало ясно, что BENIGNCERTAIN эксплуатирует уязвимость CVE-2016-6415 и также опасен для IOS (4.3.x, 5.0.x, 5.1.x и 5.2.x; версии 5.3.0 и выше вне опасности), IOS XE (все версии) и IOS XR (все версии). При этом представители компании сообщили, что уже были зафиксированы попытки использования BENIGNCERTAIN в деле, то есть хакеры уже взяли инструмент на вооружение.

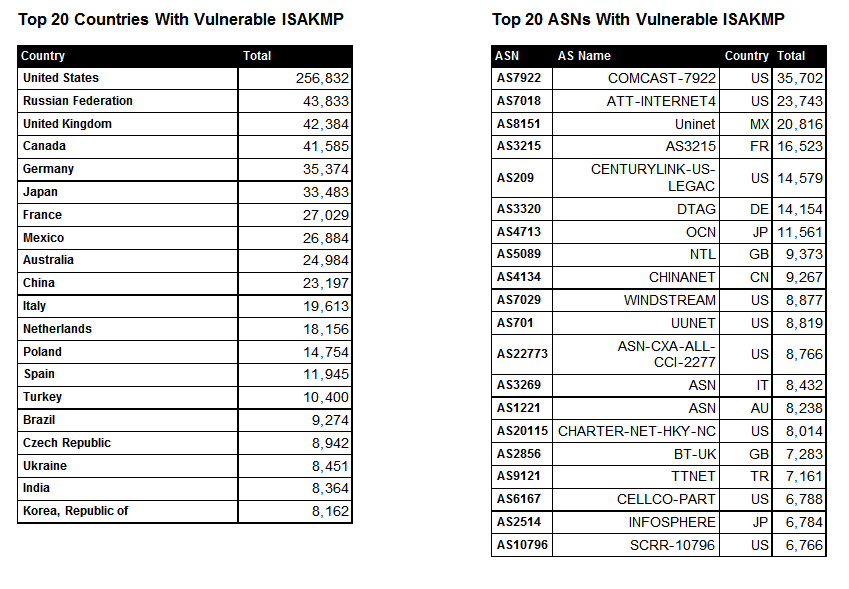
Чтобы определить масштаб проблемы, специалисты Shadowserver Foundation и инженеры Cisco провели сканирование, призванное выявить все уязвимые устройства Cisco. Специалисты пишут, что проверяли маршрутизируемые адреса IPv4, отправляя на них специальные пакеты ISAKMP, размером 64 байта. Сканирование выявило, что по состоянию на 25 сентября 2016 года в онлайне находились 850 803 уязвимых устройства. Более 257 000 из них расположены в США, а почти 44 000 на территории России.


Данные на 26 сентября 2016 года

Проблема осложняется тем, что патча для CVE-2016-6415 пока нет. Кроме того, временных способов защиты от проблемы тоже не существует. Разработчики Cisco пообещали представить исправление как можно скорее.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru