



Более 850 000 устройств Cisco уязвимы перед эксплоитом BENINGCERTAIN

Более 850 000 устройств Cisco уязвимы перед эксплоитом BENINGCERTAIN

Более 850 000 устройств Cisco уязвимы перед эксплоитом BENINGCERTAIN

В августе 2016 года хакеры из ранее неизвестной группы The Shadow Brokers опубликовали в открытом доступе набор инструментов и экплоитов, похищенных у хакерской группы Equation Group. Многие эксперты и исследователи связывают деятельность Equation Group с американским правительством и АНБ.

Например, «Лаборатория Касперского» еще в 2015 году сообщала, что данная группа ведет свою деятельность на протяжении почти двадцати лет (с 1996 года), и ее действия затронули тысячи, а возможно и десятки тысяч пользователей в более чем 30 странах мира.

После изучения дампа, опубликованного хакерами, специалисты Cisco пришли к выводу, что некоторые эксплоиты представляют угрозу для продуктов компании. Причем впоследствии выяснилось, что проблему недооценили. Так, изначально эксперты решили, что эксплоит BENIGNCERTAIN предназначен для атак на брандмауэры PIX, поддержка для которых была прекращена еще в 2009 году, пишет xakep.ru.

Представители Cisco писали, что эксплоит неопасен для PIX версии 7.0 и выше, и не обнаружили в продуктах компании никаких уязвимостей, связанных с данным инструментом. Затем стало ясно, что BENIGNCERTAIN эксплуатирует уязвимость CVE-2016-6415 и также опасен для IOS (4.3.x, 5.0.x, 5.1.x и 5.2.x; версии 5.3.0 и выше вне опасности), IOS XE (все версии) и IOS XR (все версии). При этом представители компании сообщили, что уже были зафиксированы попытки использования BENIGNCERTAIN в деле, то есть хакеры уже взяли инструмент на вооружение.

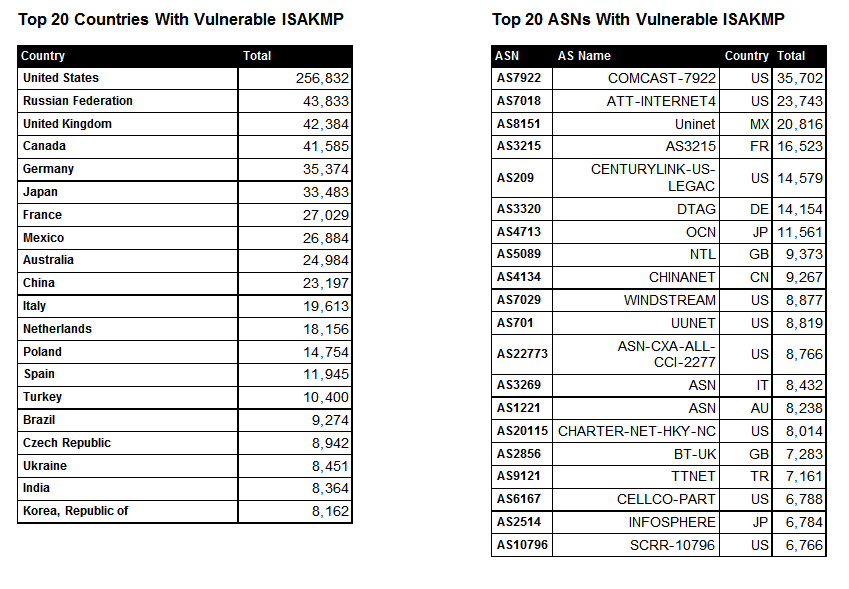
Чтобы определить масштаб проблемы, специалисты Shadowserver Foundation и инженеры Cisco провели сканирование, призванное выявить все уязвимые устройства Cisco. Специалисты пишут, что проверяли маршрутизируемые адреса IPv4, отправляя на них специальные пакеты ISAKMP, размером 64 байта. Сканирование выявило, что по состоянию на 25 сентября 2016 года в онлайне находились 850 803 уязвимых устройства. Более 257 000 из них расположены в США, а почти 44 000 на территории России.


Данные на 26 сентября 2016 года

Проблема осложняется тем, что патча для CVE-2016-6415 пока нет. Кроме того, временных способов защиты от проблемы тоже не существует. Разработчики Cisco пообещали представить исправление как можно скорее.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru