



Twitter командует зомби-сетью из Android-гаджетов

Twitter командует зомби-сетью из Android-гаджетов

Twitter командует зомби-сетью из Android-гаджетов

Вирусная лаборатория ESET обнаружила вредоносное приложение Twitoor, которое управляет Android-гаджетами через Twitter. Вредоносная программа распространяется через мобильный спам. Она маскируется под проигрыватель порно или приложение для отправки MMS.

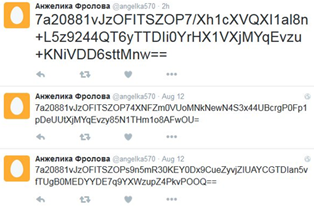
После запуска Twitoor незаметно для пользователя проверяет заданные Twitter-аккаунты на предмет команд мошенников. В зависимости от полученных инструкций, малварь скачивает банковские трояны или переходит на другие аккаунты.


Анжелика Фролова велит своей зомби-сети скачивать трояны


Как считает Лукаш Стефанко, вирусный аналитик ESET, в любой момент Twitoor может начать распространение другой малвари, например мобильного шифратора.

«Twitter впервые использовали для управления ботнетом на Windows в 2009 году. Аналог на Android был обнаружен только сейчас. В будущем, возможно, плохие парни воспользуются статусами на Facebook, поработают в Linkedin или других соцсетях», – предполагает Стефанко.

По словам Стефанко, обнаружить и блокировать Twitoorсложно, поскольку малварь действует через соцсети вместо «традиционной» связи через командный сервер. Кроме того, владельцы зомби-сети застраховали себя от блокировки мошеннических аккаунтов.

ESET обнаружила вредоносное приложение Twitoor, которое управляет Android-гаджетами через Twitter. Вредоносная программа распространяется через мобильный спам. Она маскируется под проигрыватель порно или приложение для отправки MMS." />
Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru