



Twitter командует зомби-сетью из Android-гаджетов

Twitter командует зомби-сетью из Android-гаджетов

Twitter командует зомби-сетью из Android-гаджетов

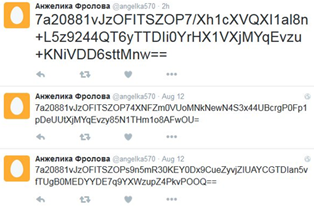
Вирусная лаборатория ESET обнаружила вредоносное приложение Twitoor, которое управляет Android-гаджетами через Twitter. Вредоносная программа распространяется через мобильный спам. Она маскируется под проигрыватель порно или приложение для отправки MMS.

После запуска Twitoor незаметно для пользователя проверяет заданные Twitter-аккаунты на предмет команд мошенников. В зависимости от полученных инструкций, малварь скачивает банковские трояны или переходит на другие аккаунты.


Анжелика Фролова велит своей зомби-сети скачивать трояны


Как считает Лукаш Стефанко, вирусный аналитик ESET, в любой момент Twitoor может начать распространение другой малвари, например мобильного шифратора.

«Twitter впервые использовали для управления ботнетом на Windows в 2009 году. Аналог на Android был обнаружен только сейчас. В будущем, возможно, плохие парни воспользуются статусами на Facebook, поработают в Linkedin или других соцсетях», – предполагает Стефанко.

По словам Стефанко, обнаружить и блокировать Twitoorсложно, поскольку малварь действует через соцсети вместо «традиционной» связи через командный сервер. Кроме того, владельцы зомби-сети застраховали себя от блокировки мошеннических аккаунтов.

ESET обнаружила вредоносное приложение Twitoor, которое управляет Android-гаджетами через Twitter. Вредоносная программа распространяется через мобильный спам. Она маскируется под проигрыватель порно или приложение для отправки MMS." />
Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru