



Хакеры поднимают виртуальную машину на ПК жертвы, для скрытия атаки

Хакеры поднимают виртуальную машину на ПК жертвы, для скрытия атаки

Хакеры поднимают виртуальную машину на ПК жертвы, для скрытия атаки

Исследователи компании SecureWorks пишут, что обнаружили на вооружении киберпреступников новую технику атак. И хотя в действительности данный способ атак вряд ли можно назвать новым и революционным, нельзя не признать, что аналитики SecureWorks столкнулись с интересным случаем.

Эксперты обнаружили, что для сокрытия своих действий злоумышленники подняли на компьютере жертвы виртуальную машину, намереваясь действовать из-под нее.

Аналитики SecureWorks расследовали странный инцидент, происшедший в сети одного из клиентов компании 28 июля 2016 года и вызвавший срабатывания платформы безопасности SecureWorks. Хотя на первый взгляд всё выглядело нормально, исследователи подняли логи системного администратора пострадавшей компании и обнаружили в них причину, по которой система безопасности била тревогу, пишет xakep.ru.

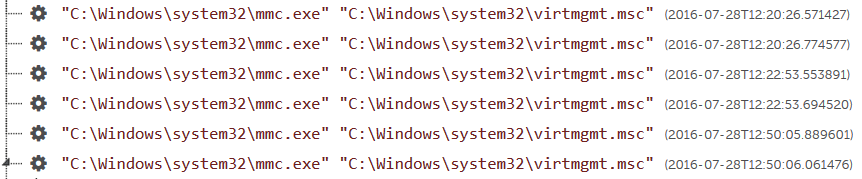
«Преступники сумели получить уровень доступа, который позволял им взаимодействовать с Windows Explorer через Terminal Services Client, — объясняют специалисты. — На приведенном ниже изображении видно, что атакующие использовали Microsoft Management Console для запуска Hyper-V Manager, который применялся для настройки инфраструктуры виртуальной машины Microsoft».


К счастью для пострадавшей от атаки компании, машина, которую удалось скомпрометировать атакующим, сама была виртуальной, так что осуществить задуманное злоумышленникам не удалось. Попытка подключиться к только что созданной VM посредством vmconnect.exe не увенчалась успехом по понятным причинам.

Несмотря на это аналитики SecureWorks признают, что план нападавших был хорош. Подняв виртуальную машину и действуя из-под нее, злоумышленники могли бы укрыться от бдительного ока систем обеспечения безопасности и, к примеру, похитить секретные данные, и факт хищения данной информации мог вскрыться еще очень нескоро.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru