



Хакеры поднимают виртуальную машину на ПК жертвы, для скрытия атаки

Хакеры поднимают виртуальную машину на ПК жертвы, для скрытия атаки

Хакеры поднимают виртуальную машину на ПК жертвы, для скрытия атаки

Исследователи компании SecureWorks пишут, что обнаружили на вооружении киберпреступников новую технику атак. И хотя в действительности данный способ атак вряд ли можно назвать новым и революционным, нельзя не признать, что аналитики SecureWorks столкнулись с интересным случаем.

Эксперты обнаружили, что для сокрытия своих действий злоумышленники подняли на компьютере жертвы виртуальную машину, намереваясь действовать из-под нее.

Аналитики SecureWorks расследовали странный инцидент, происшедший в сети одного из клиентов компании 28 июля 2016 года и вызвавший срабатывания платформы безопасности SecureWorks. Хотя на первый взгляд всё выглядело нормально, исследователи подняли логи системного администратора пострадавшей компании и обнаружили в них причину, по которой система безопасности била тревогу, пишет xakep.ru.

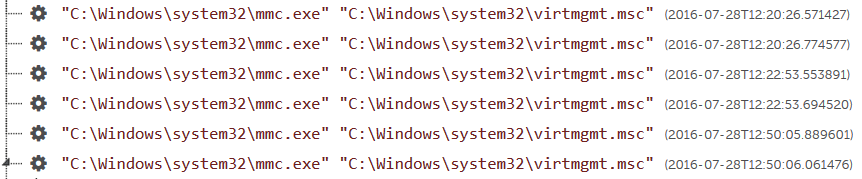
«Преступники сумели получить уровень доступа, который позволял им взаимодействовать с Windows Explorer через Terminal Services Client, — объясняют специалисты. — На приведенном ниже изображении видно, что атакующие использовали Microsoft Management Console для запуска Hyper-V Manager, который применялся для настройки инфраструктуры виртуальной машины Microsoft».


К счастью для пострадавшей от атаки компании, машина, которую удалось скомпрометировать атакующим, сама была виртуальной, так что осуществить задуманное злоумышленникам не удалось. Попытка подключиться к только что созданной VM посредством vmconnect.exe не увенчалась успехом по понятным причинам.

Несмотря на это аналитики SecureWorks признают, что план нападавших был хорош. Подняв виртуальную машину и действуя из-под нее, злоумышленники могли бы укрыться от бдительного ока систем обеспечения безопасности и, к примеру, похитить секретные данные, и факт хищения данной информации мог вскрыться еще очень нескоро.

Sony: разумные покупатели не могли принять цифровую игру за собственность

Sony попросила американский суд отклонить коллективный иск покупателей PlayStation Store и заявила: разумный пользователь не мог считать, что приобретает цифровую игру в собственность. Иск подали четверо жителей Калифорнии.

Они утверждают, что магазин использует формулировки «купить сейчас» и «подтвердить покупку», хотя на деле предоставляет ограниченную отзывную лицензию.

Сообщение об этом размещено мелким и ничем не выделенным шрифтом.

Истцы ссылаются на закон AB 2426, действующий с января 2025 года. Он запрещает рекламировать цифровые товары словами «купить» и «покупка» без заметного предупреждения о том, что пользователь получает лицензию, а не право собственности.

Первым делом Sony потребовала отправить спор в индивидуальный арбитраж. Пользовательское соглашение PlayStation запрещает коллективные иски, если клиент письменно не отказался от этого условия в течение 30 дней. Никто из четырёх истцов этого не сделал.

На случай, если арбитражный щит не сработает, корпорация подготовила запасной довод под заголовком «Разумные потребители не были бы введены в заблуждение».

Sony заявила, что в цифровую эпоху невозможно всерьёз полагать, будто покупатель становится владельцем игры. В качестве доказательства компания указала, что разные люди могут приобрести Resident Evil Requiem и каждому участнику мультиплеера нужна собственная копия.

Интернет быстро нашёл в этой логике дополнительный контент. Участники Consumer Rights Wiki собрали десятки примеров, где сама Sony говорит об играх, которыми пользователь владеет. Такие формулировки встречаются в инструкциях по обновлению версий, описании Share Play и даже отметках «подтверждённый владелец» у отзывов.

Слушание по ходатайству Sony назначено на 1 октября.

RSS: Новости на портале Anti-Malware.ru