



ЛК обнаружила новую угрозу для пользователей мобильных устройств

ЛК обнаружила новую угрозу для пользователей мобильных устройств

ЛК обнаружила новую угрозу для пользователей мобильных устройств

Эксперты «Лаборатории Касперского» обнаружили, что пользователи Android рискуют получить на свои устройства банковского троянца во время просмотра новостных сайтов. Угроза была выявлена сегодня, и она до сих пор актуальна. Зловред маскируется под обновления для браузера – вредоносное приложение называется last-browser-update.apk, однако защитные решения «Лаборатории Касперского» распознают в нем одного из представителей семейства троянцев Svpeng.    

Как выяснилось, банковский троянец попадает к ничего не подозревающим пользователям из-за особенностей рекламной сети Google AdSense, с помощью которой многие сайты (отнюдь не только новостные) показывают таргетированную рекламу. Зарегистрировать свое рекламное сообщение в этой сети может любой желающий, чем, по всей видимости, и воспользовались злоумышленники. В результате теперь при посещении страницы с этим «рекламным объявлением» пользователь загружает на свое устройство вредоносную программу. 


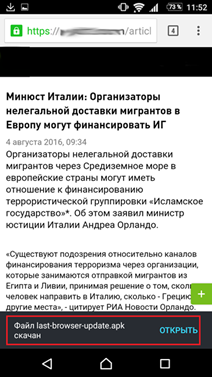
Загрузка вредоносного приложения при заходе на новостной сайт, использующий AdSense


«Банковские троянцы семейства Svpeng уже давно известны «Лаборатории Касперского». Они всячески скрывают свое присутствие в системе и даже пытаются мешать работе некоторых популярных в России защитных решений для мобильных устройств. Svpeng может красть информацию о банковских картах пользователя с помощью фишинговых окон, перехватывать, удалять и отправлять текстовые сообщения. Кроме того, зловред собирает внушительное количество данных с телефона пользователя – историю звонков, текстовых и мультимедийных сообщений, контакты и закладки браузера. Так что если вы не хотите ставить под удар сохранность подобной информации, используйте надежное защитное решение», – рассказывает Михаил Кузин, антивирусный аналитик «Лаборатории Касперского».

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru