



Продолжительность DDoS-атак вновь начала возрастать

Продолжительность DDoS-атак вновь начала возрастать

Продолжительность DDoS-атак вновь начала возрастать

Об этом свидетельствуют данные, полученные «Лабораторией Касперского» во втором квартале 2016 года с помощью сервиса мониторинга ботнетов DDoS Intelligence, являющегося частью решения Kaspersky DDoS Prevention.

Так, в указанном периоде доля кратковременных атак, длительность которых составляет не более 4 часов, снизилась с 68% до 60%, в то время как процент атак продолжительностью от 20 до 49 часов увеличился более чем в 2 раза, а доля атак длительностью от 50 до 99 часов выросла в 4 раза. И если наиболее продолжительная атака первого квартала длилась 8 дней, то максимум второго квартала составил 12 дней (291 час).  

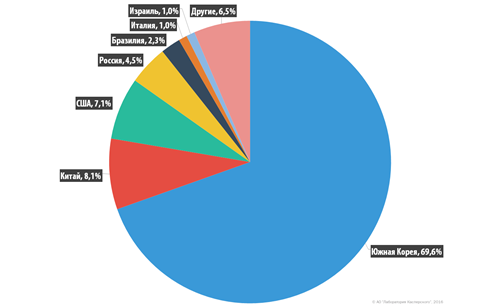
В общей сложности DDoS-атакам подверглись различные веб-ресурсы, расположенные в 70 странах, однако наибольший удар (77% атак) пришелся на Китай. Россия во втором квартале выбыла из первой пятерки в этом рейтинге и оказалась на шестой строчке: на ее долю пришлось всего 0,6% DDoS-атак. Вместе с тем в списке стран, на территории которых находятся серверы управления и контроля ботнетами, выполняющими DDoS-атаки, Россия продолжает оставаться в числе лидеров и по итогам второго квартала занимает четвертое место. А вот возглавляет рейтинг снова азиатская страна – Южная Корея, на территории которой расположены 70% выявленных командных серверов.


Распределение серверов управления ботнетами, второй квартал 2016 г.


Во втором квартале 2016 года злоумышленники, стоящие за DDoS-атаками, уделили пристальное внимание финансовым компаниям, чей бизнес связан с криптовалютами. Как полагают эксперты, атаки могли стать проявлением недобросовестных методов конкурентной борьбы. Итог тем не менее оказался печален: сразу две организации – CoinWallet и Coinkite – объявили о прекращении своей деятельности и закрытии сервисов процессинга криптовалют.

Что касается технических аспектов осуществления DDoS-атак, то, по наблюдениям «Лаборатории Касперского», злоумышленники все чаще создают бот-сети из устройств на базе ОС Linux. В результате доля атак, выполненных с помощью Linux-ботнетов, увеличилась почти вдовое и составила 70%, впервые так заметно «перевесив» долю Windows-ботнетов. 

«Linux-серверы уязвимы для заражения ботами, так как нередко содержат популярные уязвимости, но далеко не всегда оснащены надежным защитным решением. Сочетание этих факторов делает их удобным инструментом для владельцев ботнетов. Атаки, которые проводят Linux-боты, просты, но эффективны, и могут длиться неделями. При этом владелец сервера может и не догадываться о том, что является источником атаки. Кроме того, злоумышленники могут проводить с одного сервера атаку, равную по мощности сотням индивидуальных компьютеров. Именно поэтому атакуемые компании должны быть заранее готовы к подобному сценарию, обеспечив себе надежную защиту от DDoS-атак любой сложности и длительности», – отметил Алексей Киселёв, руководитель проекта Kaspersky DDoS Prevention в России.

Генеративный ИИ вышел в продакшн у 53% российских компаний

В Москве завершилась конференция IT Elements 2026, посвящённая непрерывности бизнеса, инфраструктуре, кибербезопасности и искусственному интеллекту. По данным организаторов, мероприятие посетили более 3000 специалистов, а онлайн-трансляции набрали свыше 500 тысяч просмотров.

Одной из главных тем второго дня стали ИТ-бюджеты. Исследование «Инфосистемы Джет» показало, что во второй половине 2026 года расходы на технологии растут у 44% российских компаний.

Однако деньги теперь не просто высыпают на инфраструктуру из ведра: заказчики перераспределяют их в пользу проектов с понятным эффектом для бизнеса.

Не обошлось без ИИ, который уже перестал быть презентацией с красивым роботом. Большие языковые модели используют или пилотируют 86% опрошенных компаний, а 53% уже довели решения на базе генеративного ИИ до промышленной эксплуатации.

Эксперты обсудили корпоративных агентов для бухгалтерии, управление агентными системами в продакшн, автоматизацию разработки с помощью локального ИИ и применение алгоритмов в атомной энергетике. Вывод сделали такой: запустить демонстрацию легко, а превратить толпу цифровых помощников в управляемую систему — уже настоящая работа.

Отдельный блок посвятили ЦОДам. С ростом ИИ-нагрузок состояние питания и охлаждения напрямую влияет на доступные вычислительные мощности и стоимость эксплуатации. Поэтому компаниям предлагают не просто прогнозировать отказы, а оценивать, какие из десятков предупреждений действительно способны остановить бизнес.

В сетевом треке представили аналитику по российскому оборудованию для ЦОДов, кампусных сетей, AI/HPC, Wi-Fi и балансировки трафика. «Газпромнефть ИТО» и «Лаборатория Числитель» также показали, как перестроили архитектуру Zabbix для мониторинга высоконагруженной инфраструктуры с десятками тысяч NVPS.

На конференции «Инфосистемы Джет» и «АльфаСтрахование» договорились совместно развивать киберустойчивость и киберстрахование.

Общий итог второго дня: непрерывность бизнеса начинается не с папки «План восстановления», а с архитектуры, которую действительно ломали, восстанавливали и проверяли под нагрузкой.

RSS: Новости на портале Anti-Malware.ru