



Продолжительность DDoS-атак вновь начала возрастать

Продолжительность DDoS-атак вновь начала возрастать

Продолжительность DDoS-атак вновь начала возрастать

Об этом свидетельствуют данные, полученные «Лабораторией Касперского» во втором квартале 2016 года с помощью сервиса мониторинга ботнетов DDoS Intelligence, являющегося частью решения Kaspersky DDoS Prevention.

Так, в указанном периоде доля кратковременных атак, длительность которых составляет не более 4 часов, снизилась с 68% до 60%, в то время как процент атак продолжительностью от 20 до 49 часов увеличился более чем в 2 раза, а доля атак длительностью от 50 до 99 часов выросла в 4 раза. И если наиболее продолжительная атака первого квартала длилась 8 дней, то максимум второго квартала составил 12 дней (291 час).  

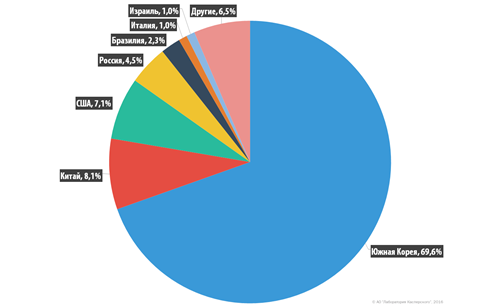
В общей сложности DDoS-атакам подверглись различные веб-ресурсы, расположенные в 70 странах, однако наибольший удар (77% атак) пришелся на Китай. Россия во втором квартале выбыла из первой пятерки в этом рейтинге и оказалась на шестой строчке: на ее долю пришлось всего 0,6% DDoS-атак. Вместе с тем в списке стран, на территории которых находятся серверы управления и контроля ботнетами, выполняющими DDoS-атаки, Россия продолжает оставаться в числе лидеров и по итогам второго квартала занимает четвертое место. А вот возглавляет рейтинг снова азиатская страна – Южная Корея, на территории которой расположены 70% выявленных командных серверов.


Распределение серверов управления ботнетами, второй квартал 2016 г.


Во втором квартале 2016 года злоумышленники, стоящие за DDoS-атаками, уделили пристальное внимание финансовым компаниям, чей бизнес связан с криптовалютами. Как полагают эксперты, атаки могли стать проявлением недобросовестных методов конкурентной борьбы. Итог тем не менее оказался печален: сразу две организации – CoinWallet и Coinkite – объявили о прекращении своей деятельности и закрытии сервисов процессинга криптовалют.

Что касается технических аспектов осуществления DDoS-атак, то, по наблюдениям «Лаборатории Касперского», злоумышленники все чаще создают бот-сети из устройств на базе ОС Linux. В результате доля атак, выполненных с помощью Linux-ботнетов, увеличилась почти вдовое и составила 70%, впервые так заметно «перевесив» долю Windows-ботнетов. 

«Linux-серверы уязвимы для заражения ботами, так как нередко содержат популярные уязвимости, но далеко не всегда оснащены надежным защитным решением. Сочетание этих факторов делает их удобным инструментом для владельцев ботнетов. Атаки, которые проводят Linux-боты, просты, но эффективны, и могут длиться неделями. При этом владелец сервера может и не догадываться о том, что является источником атаки. Кроме того, злоумышленники могут проводить с одного сервера атаку, равную по мощности сотням индивидуальных компьютеров. Именно поэтому атакуемые компании должны быть заранее готовы к подобному сценарию, обеспечив себе надежную защиту от DDoS-атак любой сложности и длительности», – отметил Алексей Киселёв, руководитель проекта Kaspersky DDoS Prevention в России.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru