



Вымогатель CTB-Faker использует защищенные паролем архивы

Вымогатель CTB-Faker использует защищенные паролем архивы

Вымогатель CTB-Faker использует защищенные паролем архивы

Аналитики Bleeping Computer и компании Check Point обнаружили малварь CTB-Faker, которая маскируется под более известное семейство шифровальщиков CTB-Locker. Это не первый подражатель обнаруженный специалистами, совсем недавно был найден вымогатель PowerWare, который старательно выдавал себя за другого вредоноса (Locky).

Как и в случае PowerWare, код CTB-Faker не отличается качеством, похоже авторы малвари вообще решили сэкономить время, так что вместо надежного алгоритма шифрования здесь используются обыкновенные архивы, защищенные паролями.

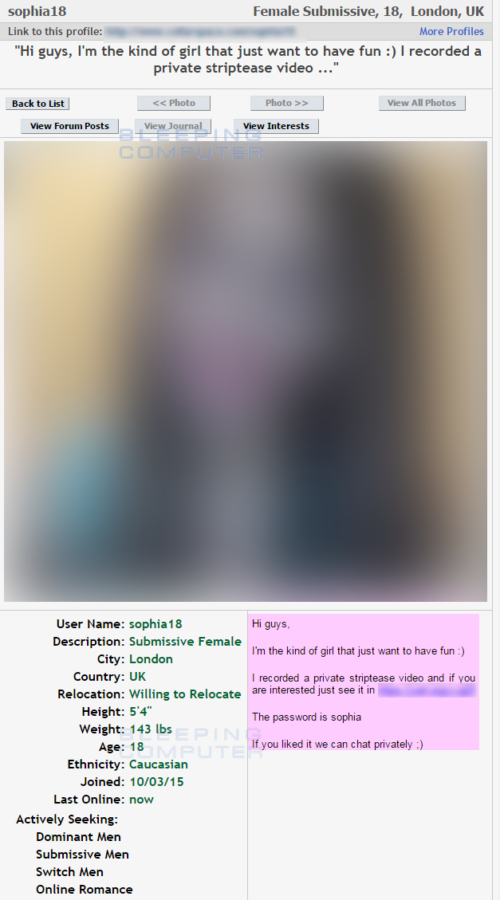
Специалисты пишут, что на сегодняшний день CTB-Faker распространяется преимущественно через сайты для взрослых, на которых посетителям предлагают заплатить за просмотр приватного танца. Здесь жертву обманом вынуждают скачать ZIP-архив, который содержит исполняемый файл малвари.


Распространение CTB-Faker


Как только пользователь «распакует архив», CTB-Faker начнет медленно и неумолимо перемещать файлы жертвы в защищенный паролем архив Users.zip, лежащий в корневом каталоге диска C. Для этих целей вредонос использует обычный WinRAR. Как только процесс перемещения данных завершен, вымогатель инициирует перезагрузку компьютера, а после перезапуска системы отображает сообщение с требованием выкупа. Это сообщение полностью копирует сообщение вымогателя CTB-Locker, то есть подражатель стремится походить на свой прототип по максимуму, также как и в случае с PowerWare и Locky. Очевидно идея злоумышленников заключается в том, что погуглив «CTB-Locker», пользователь испугается больше, узнав, что он пал жертвой распространенной и опасной угрозы, от которой нельзя спасти данные, пишет xakep.ru.

Специалисты Bleeping Computer  сумели установить, что такая тактика работает. На данный момент авторы CTB-Faker заработали уже порядка 577 биткоинов, то есть около $381 000. По приблизительным подсчетам экспертов, выкуп заплатили около 7200 пользователей.

Хотя в сообщении с требованием выкупа утверждается, что CTB-Faker использует в работе комбинацию алгоритмов SHA-512 и RSA-4096, на самом деле шифровальщик применяет стандартное шифрование AES-256, которое используется для создания архивов WinRAR.

Исследователи обнаружили, что ключ шифрования (WinRAR пароль) был жестко закодирован в исходном исполняемом файле, который пользователи скачивали с сайта для взрослых. То есть данные можно извлечь и без оплаты выкупа. Эксперт Bleeping Computer Лоренс Абрамс сообщил, что он готов помочь всем жертвам шифровальщика восстановить информацию, если у них на руках остался этот исходный файл.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru