



Firefox переходит к блокировке некоторых видов Flash-контента

Firefox переходит к блокировке некоторых видов Flash-контента

Firefox переходит к блокировке некоторых видов Flash-контента

Разработчики из проекта Mozilla сообщили о реализации в Firefox блокировки некоторых видов контента, выполняющегося при помощи Adobe Flash. Блокировка начнёт действие в августе (2 августа выйдет Firefox 48) и затронет только Flash-контент, который не заметен пользователю и легко заменяем на аналогичную функциональность, реализуемую при помощи штатного Web API.

Блокировка является последним подготовительным шагом перед реализацией инициативы по отказу от применения плагинов в пользу стандартных web-технологий. В марте 2017 ожидается прекращение поддержки плагинов NPAPI, за исключением плагина Flash. Поддержка плагина Flash будет какое-то время сохранена, но начиная с 2017 года он по умолчанию будет заблокирован и связанный с ним контент потребует для просмотра явной активации кликом. Пользователи ESR-ветки Firefox смогут использовать плагины NPAPI до начала 2018 года.

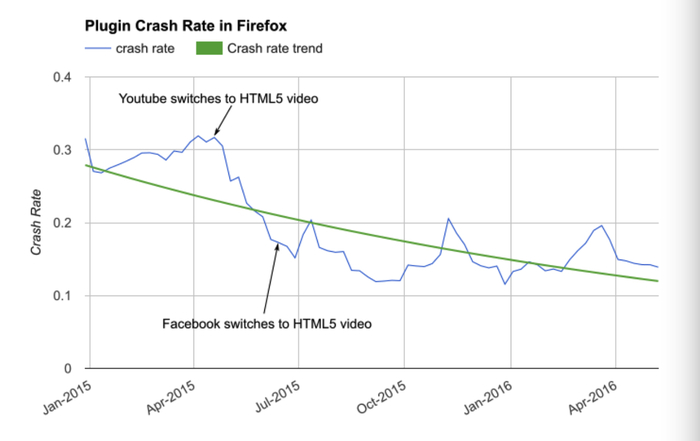
Плагины часто становятся источником проблем со стабильностью, безопасностью и производительностью, поэтому разработчики расчитывают, что отказ от плагинов позволит повысить защищённость, снизить нагрузку на систему (продлить время автономной работы), ускорить загрузку страниц и повысить отзывчивость интерфейса браузера. В качестве примера положительного влияния перехода на web-технологии приводится внедрение HTML5-видео на YouTube и в Facebook, которое привело к снижению интенсивности применения Flash, что отразилось в уменьшении числа жалоб на крахи и зависания, сообщает opennet.ru.


Ожидается, что первый этап блокировки Flash в Firefox дополнительно сократит число специфичных для Flash-контента крахов и зависаний на 10%. Заблокированы будут блоки размером менее 5x5 пикселей, используемые для генерации уникального идентификатора системы пользователя (например, через определение установленных шрифтов) или сохраняющие неудаляемые обычным способом supercookie, которые создаются при помощи Flash SharedObject API. Позднее в этом году список блокировки планируется расширить Flash-блоками, используемыми для определения видимости контента (применяется при размещении рекламы).

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru