



Firefox переходит к блокировке некоторых видов Flash-контента

Firefox переходит к блокировке некоторых видов Flash-контента

Firefox переходит к блокировке некоторых видов Flash-контента

Разработчики из проекта Mozilla сообщили о реализации в Firefox блокировки некоторых видов контента, выполняющегося при помощи Adobe Flash. Блокировка начнёт действие в августе (2 августа выйдет Firefox 48) и затронет только Flash-контент, который не заметен пользователю и легко заменяем на аналогичную функциональность, реализуемую при помощи штатного Web API.

Блокировка является последним подготовительным шагом перед реализацией инициативы по отказу от применения плагинов в пользу стандартных web-технологий. В марте 2017 ожидается прекращение поддержки плагинов NPAPI, за исключением плагина Flash. Поддержка плагина Flash будет какое-то время сохранена, но начиная с 2017 года он по умолчанию будет заблокирован и связанный с ним контент потребует для просмотра явной активации кликом. Пользователи ESR-ветки Firefox смогут использовать плагины NPAPI до начала 2018 года.

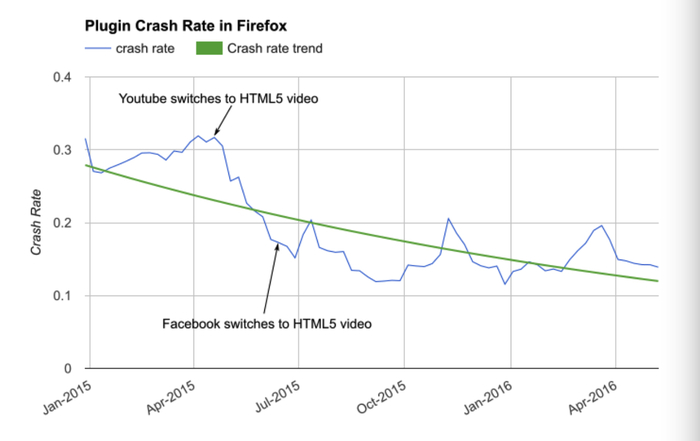
Плагины часто становятся источником проблем со стабильностью, безопасностью и производительностью, поэтому разработчики расчитывают, что отказ от плагинов позволит повысить защищённость, снизить нагрузку на систему (продлить время автономной работы), ускорить загрузку страниц и повысить отзывчивость интерфейса браузера. В качестве примера положительного влияния перехода на web-технологии приводится внедрение HTML5-видео на YouTube и в Facebook, которое привело к снижению интенсивности применения Flash, что отразилось в уменьшении числа жалоб на крахи и зависания, сообщает opennet.ru.


Ожидается, что первый этап блокировки Flash в Firefox дополнительно сократит число специфичных для Flash-контента крахов и зависаний на 10%. Заблокированы будут блоки размером менее 5x5 пикселей, используемые для генерации уникального идентификатора системы пользователя (например, через определение установленных шрифтов) или сохраняющие неудаляемые обычным способом supercookie, которые создаются при помощи Flash SharedObject API. Позднее в этом году список блокировки планируется расширить Flash-блоками, используемыми для определения видимости контента (применяется при размещении рекламы).

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru