



Российские компании подвержены финансовому мошенничеству

Российские компании подвержены финансовому мошенничеству

Российские компании подвержены финансовому мошенничеству

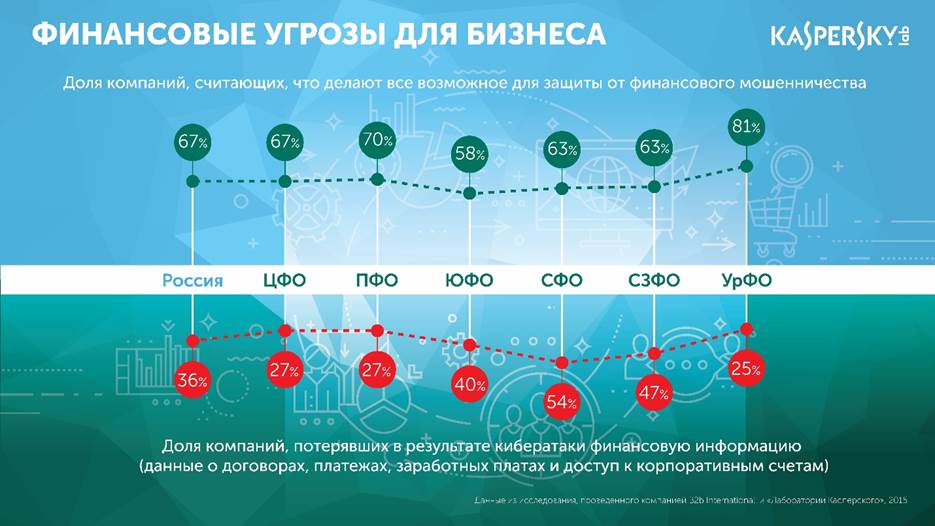
Как выяснила «Лаборатория Касперского» в ходе специально проведенного исследования, больше половины компаний в России, а именно 67%, уверены, что предприняли все возможные меры для защиты от финансового онлайн-мошенничества. При этом в Уральском федеральном округе доля организаций, которые не переживают за сохранность своей финансовой информации, доходит до 81%.

А вот предприятия Южного федерального округа отличаются меньшей по сравнению со всей Россией степенью уверенности в своей безопасности, однако 58% компаний этого региона все же считают, что они достаточно защищены от кибермошенников. 

Между тем, в рамках этого же опроса эксперты установили, что более трети российских организаций (36%) сталкивались с утечкой финансовой информации: в результате кибератаки предприятия теряли данные доступа к корпоративным счетам, данные о заработных платах сотрудников, договорах и платежах. В большей степени пострадали предприятия Сибирского федерального округа – там каждая вторая компания заявила о пропаже подобного рода информации. А, к примеру, в Уральском федеральном округе доля организаций, потерявших данные финансового характера, оказалась самой низкой в стране – 25%.   

Наибольшую угрозу сохранности финансовой информации компаний представляют банковские троянцы – вредоносные программы, предназначенные для кражи данных доступа к банковским счетам и платежным системам. И по данным «Лаборатории Касперского», на сегодняшний день в России приблизительно каждый 30-й корпоративный компьютер подвергается атакам именно этих зловредов. 


«Как нам удалось выяснить в ходе исследования, один инцидент обходится компаниям в крупную сумму денег: в среднем по миру небольшие организации тратят на устранение последствий кибератаки 38 тысяч долларов США, для предприятий же крупного бизнеса размеры этих трат увеличиваются в разы и доходят до 551 тысячи долларов. В случае утечки финансовых данных ущерб, как правило, возрастает – помимо расходов на восстановление работоспособности системы и убытков от вынужденного простоя, компании сильно рискуют потерять те деньги, которые хранятся на их корпоративных счетах, поскольку злоумышленники смогли заполучить данные, открывающие к ним доступ», – пояснил Сергей Голованов, ведущий антивирусный эксперт «Лаборатории Касперского».

«В течение последних десяти лет динамика развития киберпреступности показывает фундаментальные изменения. В 2015 году лишь 2% от общего количества зафиксированных нами инцидентов составляют традиционные преступления, а 98% приходится на киберпреступность и онлайн-мошенничество. Таким образом, мы можем говорить о наличии серьезной угрозы информационной безопасности не только для российской банковской системы, но и любых других информационных ресурсов, в том числе ресурсов государственных предприятий и органов госвласти», – отметил Павел Головлев, бизнес-партнер департамента безопасности Сбербанка России.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru