



Эксперты ESET обнаружили новый бэкдор Keydnap для Mac OS X

Эксперты ESET обнаружили новый бэкдор Keydnap для Mac OS X

Эксперты ESET обнаружили новый бэкдор Keydnap для Mac OS X

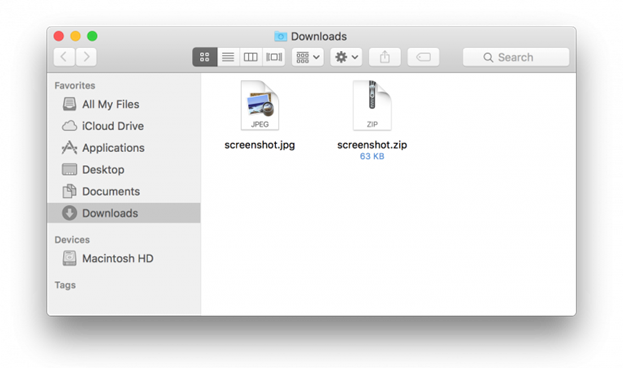
Вирус крадет пароли из сервиса Apple «Связка ключей iCloud» (iCloudKeychain) и открывает злоумышленникам доступ к зараженному компьютеру. Предположительно, Keydnap распространяется «по старинке» – в ZIP-архиве, приложенном к фишинговому письму. В архиве находится исполняемый файл Mach-O, замаскированный под текстовый файл или картинку в формате JPEG.

Если пользователь попытается открыть файл из архива, Keydnap покажет картинку или текстовый документ. Тем временем на макбуке исполняется вредоносный код, и происходит скачивание и установка бэкдора.


Keydnap притворяется картинкой


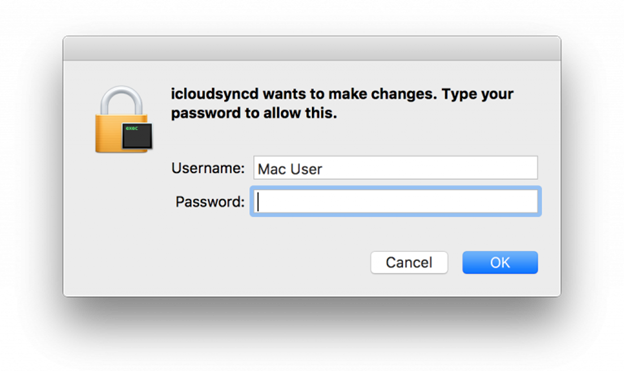
После установки Keydnap собирает и фильтрует информацию о зараженном компьютере. Вредоносная программа использует права текущего пользователя, но пытается получить root-доступ, для чего открывает окно ввода пароля Mac-пользователя.


Keydnapнужен пароль Mac-пользователя


Получив расширенные права в системе, Keydnap копирует содержимое менеджера паролей «Связка ключей iCloud». Информация отправляется на управляющий сервер злоумышленников посредством Tor2Web. Специалисты ESET отследили два сервера, к которым обращается вредоносная программа.


Помимо этого Keydnap может устанавливать обновления, скачивать и запускать другие исполняемые файлы, запрашивать для них права администратора.

Вирус крадет пароли из сервиса Apple «Связка ключей iCloud» (iCloudKeychain) и открывает злоумышленникам доступ к зараженному компьютеру. Предположительно, Keydnap распространяется «по старинке» – в ZIP-архиве, приложенном к фишинговому письму. В архиве находится исполняемый файл Mach-O, замаскированный под текстовый файл или картинку в формате JPEG." />
Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru