



Эксперты ESET обнаружили новый бэкдор Keydnap для Mac OS X

Эксперты ESET обнаружили новый бэкдор Keydnap для Mac OS X

Эксперты ESET обнаружили новый бэкдор Keydnap для Mac OS X

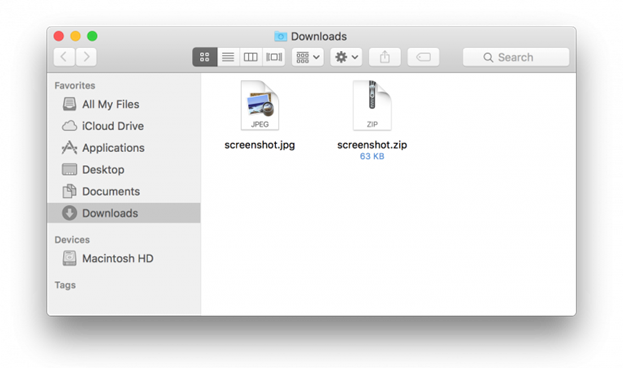
Вирус крадет пароли из сервиса Apple «Связка ключей iCloud» (iCloudKeychain) и открывает злоумышленникам доступ к зараженному компьютеру. Предположительно, Keydnap распространяется «по старинке» – в ZIP-архиве, приложенном к фишинговому письму. В архиве находится исполняемый файл Mach-O, замаскированный под текстовый файл или картинку в формате JPEG.

Если пользователь попытается открыть файл из архива, Keydnap покажет картинку или текстовый документ. Тем временем на макбуке исполняется вредоносный код, и происходит скачивание и установка бэкдора.


Keydnap притворяется картинкой


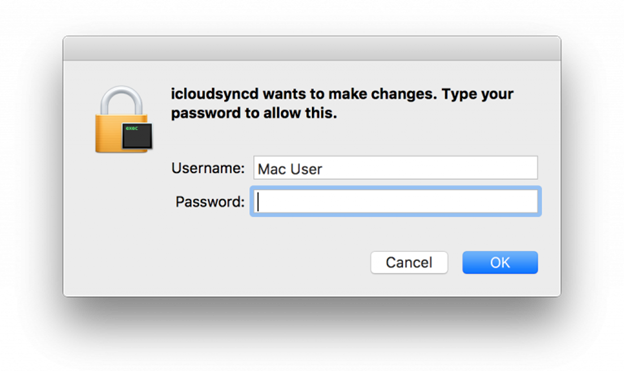
После установки Keydnap собирает и фильтрует информацию о зараженном компьютере. Вредоносная программа использует права текущего пользователя, но пытается получить root-доступ, для чего открывает окно ввода пароля Mac-пользователя.


Keydnapнужен пароль Mac-пользователя


Получив расширенные права в системе, Keydnap копирует содержимое менеджера паролей «Связка ключей iCloud». Информация отправляется на управляющий сервер злоумышленников посредством Tor2Web. Специалисты ESET отследили два сервера, к которым обращается вредоносная программа.


Помимо этого Keydnap может устанавливать обновления, скачивать и запускать другие исполняемые файлы, запрашивать для них права администратора.

Вирус крадет пароли из сервиса Apple «Связка ключей iCloud» (iCloudKeychain) и открывает злоумышленникам доступ к зараженному компьютеру. Предположительно, Keydnap распространяется «по старинке» – в ZIP-архиве, приложенном к фишинговому письму. В архиве находится исполняемый файл Mach-O, замаскированный под текстовый файл или картинку в формате JPEG." />
Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru