



41% россиян не заботятся о кибербезопасности за границей

41% россиян не заботятся о кибербезопасности за границей

41% россиян не заботятся о кибербезопасности за границей

«Лаборатория Касперского» провела исследование с целью изучить поведение пользователей в Сети за границей и выяснить, каким онлайн-угрозам они подвергаются во время зарубежных поездок. Были опрошены интернет-пользователи со всего мира, в том числе 1000 россиян.

Выяснилось, что сразу после прилета заходит в Сеть 41% российских путешественников. Например, 78% из них хотят как можно быстрее сообщить близким о благополучном прибытии, 37% — получить доступ к информации, необходимой для поездки, например, к картам или подтверждению брони в отеле, а 30% — зайти в социальные сети. 46% опрошенных сразу выходят на связь по рабочим причинам, так как коллеги и руководители ожидают, что они будут на связи. Еще для 34% желание быть в Сети — это и вовсе привычка.

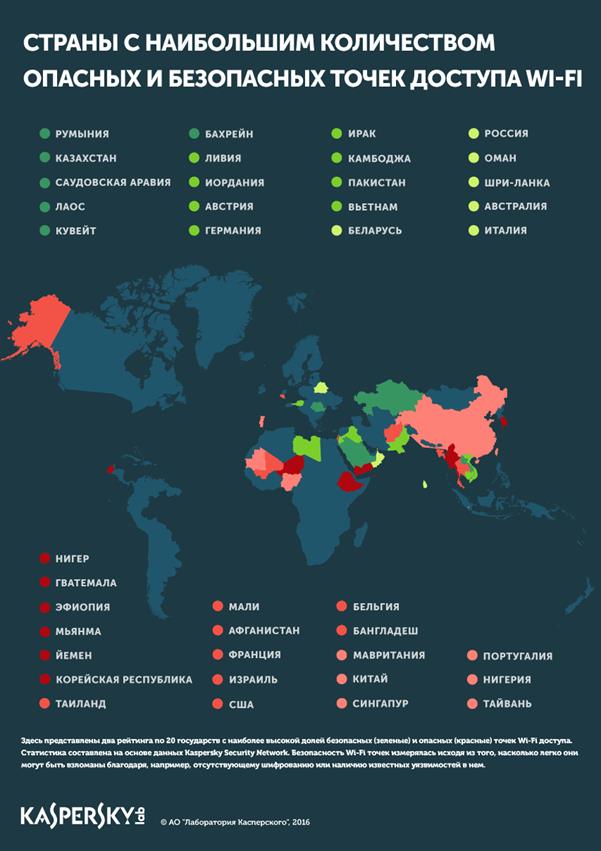
Подключение к Интернету с помощью бесплатного Wi-Fi далеко не всегда безопасно, ведь персональные данные, передающиеся по плохо защищенному каналу, могут быть перехвачены злоумышленниками. По статистике «Лаборатории Касперского», Россия по этому показателю входит в список благополучных государств, так как обладает относительно невысокой долей опасных точек общественного доступа к Сети — 18%. В то время как в таких популярных у туристов стран как, например, Таиланд и Франция наблюдается весьма высокий уровень опасности при подключении к публичным сетям — 43% и 40% соответственно.

Тем не менее, 87% россиян предпочитают в поездке подключаться к бесплатным точкам доступа Wi-Fi. Кроме того, 43% респондентов так активно используют гаджет, например, в качестве камеры или навигатора, что просто забывают, что на устройстве хранится много конфиденциальной информации.

В итоге неосторожность путешественников может привести к печальным последствиям. Так, находясь за границей, пострадали от действий киберпреступников 12% российских пользователей, в то время как жертвами традиционной преступности вдали от дома стали только 3% опрошенных.


«Я много путешествую, участвую во встречах, переговорах и конференциях по всему миру, совершая более 100 перелетов в год. И, конечно, мне приходится подключаться к публичным Wi-Fi-сетям, но в таких случаях я обязательно использую виртуальную частную сеть (VPN). Это отличный способ обезопасить себя, который я смело могу рекомендовать. Но и VPN не гарантирует 100% защиты, поэтому необходимо использовать качественное антивирусное ПО, своевременно обновлять все установленные программы и ни в коем случае не терять бдительность при входе в Сеть за рубежом», — советует Евгений Касперский, генеральный директор «Лаборатории Касперского».

Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru