



Хакеры взломали аккаунт гендиректора Google

Хакеры взломали аккаунт гендиректора Google

Хакеры взломали аккаунт гендиректора Google

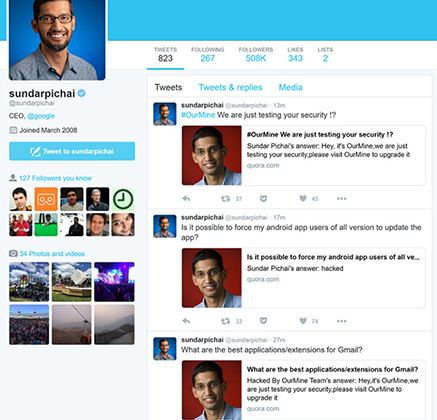
Хакеры из группировки OurMine взломали аккаунт гендиректора Google Inc. Сундара Пичаи (Sundar Pichai) в сервисе Quora. Об этом в понедельник, 27 июня, сообщает The Next Web.

Киберпреступники написали от имени Пичаи несколько сообщений, в которых рассказали о получении доступа к аккаунту. Посты из Quora были автоматически опубликованы в Twitter гендиректора Google. Позже эти сообщения были удалены, однако изданию The Next Web удалось сделать скриншот, пишет lenta.ru.


Свои действия хакеры объяснили заботой о безопасности пользователей. «Мы просто проверяем уровень защищенности, мы никогда не меняем пароли. Мы делаем это потому, что другие хакеры могут взломать эти аккаунты и изменить все», — заявили в OurMine.

В начале июня хакеры из OurMine взломали аккаунты основателя Facebook Марка Цукерберга в Instagram, Twitter, LinkedIn и Pinterest. Тогда они также заявили, что проверяли уровень защищенности аккаунтов.

Quora — сервис для обмена знаниями, запущенный в 2009 году. Пользователи Quora могут как задавать вопросы, так и делиться информацией с другими. Сервис определяет ценность ответа каждого пользователя, основываясь на оценках его предыдущих постов, а также использует алгоритм машинного обучения для классификации тематики вопроса.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru