



Обнаружен первый троянец для 1С, запускающий шифровальщика-вымогателя

Обнаружен первый троянец для 1С, запускающий шифровальщика-вымогателя

Обнаружен первый троянец для 1С, запускающий шифровальщика-вымогателя

Троянец 1C.Drop.1, исследованный специалистами компании «Доктор Веб», самостоятельно распространяется по электронной почте среди зарегистрированных в базе контрагентов, заражает компьютеры с установленными бухгалтерскими приложениями 1С и запускает на них опасного троянца-шифровальщика.

Вредоносные программы, при создании которых вирусописатели использовали какую-либо новую технологию или редкий язык программирования, появляются нечасто, и это – тот самый случай.

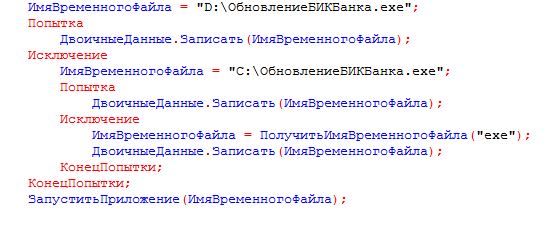
Можно смело сказать, что 1C.Drop.1 — это первый попавший в вирусную лабораторию компании «Доктор Веб» троянец, фактически написанный на русском языке, вернее, на встроенном языке программирования 1С, который использует для записи команд кириллицу. При этом вредоносные файлы для 1С, которые могли модифицировать или заражать другие файлы внешней обработки, известны вирусным аналитикам «Доктор Веб» еще с 2005 года, однако полноценный троянец-дроппер, скрывающий в себе опасного шифровальщика, встретился им впервые, пишет news.drweb.ru.


screen 1C.Drop.1


Троянец распространяется в виде вложения в сообщения электронной почты с темой «У нас сменился БИК банка» и следующим текстом:

Здравствуйте! У нас сменился БИК банка. Просим обновить свой классификатор банков. Это можно сделать в автоматическом режиме, если Вы используете 1С Предприятие 8. Файл - Открыть обработку обновления классификаторов из вложения. Нажать ДА. Классификатор обновится в автоматическом режиме. При включенном интернете за 1-2 минуты.

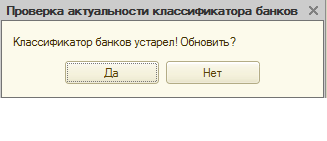
К письму прикреплен файл внешней обработки для программы «1С:Предприятие» с именемПроверкаАктуальностиКлассификатораБанков.epf. Тело этого модуля защищено паролем, поэтому просмотреть его исходный код стандартными средствами невозможно. Если получатель такого письма последует предложенным инструкциям и откроет этот файл в программе «1С:Предприятие», на экране отобразится диалоговое окно:


screen 1C.Drop.1

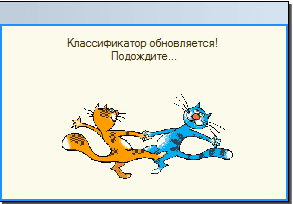
Какую бы кнопку ни нажал пользователь, 1C.Drop.1 будет запущен на выполнение, и в окне программы «1С:Предприятие» появится форма с изображением забавных котиков:


screen 1C.Drop.1


В это же самое время троянец начинает свою вредоносную деятельность на компьютере. В первую очередь он ищет в базе 1С контрагентов, для которых заполнены поля с адресом электронной почты, и отправляет по этим адресам письмо с собственной копией. Текст сообщения идентичен приведенному выше. Вместо адреса отправителя троянец использует e-mail, указанный в учетной записи пользователя 1С, а если таковой отсутствует, вместо него подставляется адрес 1cport@mail.ru. В качестве вложения троянец прикрепляет к письму файл внешней обработки с именем ОбновитьБИКБанка.epf, содержащий его копию. Пользователи, попытавшиеся открыть такой файл в приложении 1С, также пострадают от запустившегося на их компьютере шифровальщика, однако эта копия 1C.Drop.1 разошлет по адресам контрагентов поврежденный EPF-файл, который программа «1С:Предприятие» уже не сможет открыть. 1C.Drop.1 поддерживает работу с базами следующих конфигураций 1С:

  • "Управление торговлей, редакция 11.1"
  • "Управление торговлей (базовая), редакция 11.1"
  • "Управление торговлей, редакция 11.2"
  • "Управление торговлей (базовая), редакция 11.2"
  • "Бухгалтерия предприятия, редакция 3.0"
  • "Бухгалтерия предприятия (базовая), редакция 3.0"
  • "1С:Комплексная автоматизация 2.0"

После завершения рассылки 1C.Drop.1 извлекает из своих ресурсов, сохраняет на диск и запускает троянца-шифровальщика Trojan.Encoder.567. Этот опасный энкодер, имеющий несколько модификаций, шифрует хранящиеся на дисках зараженного компьютера файлы и требует выкуп за их расшифровку. К сожалению, в настоящее время специалисты компании «Доктор Веб» не располагают инструментарием для расшифровки файлов, поврежденных этой версией Trojan.Encoder.567, поэтому пользователям следует проявлять особую бдительность и не открывать полученные по электронной почте файлы в приложении «1С:Предприятие», даже если в качестве адреса отправителя значится адрес одного из известных получателю контрагентов.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru