



В Сети можно купить права доступа к 70 тыс. взломанных серверов

В Сети можно купить права доступа к 70 тыс. взломанных серверов

В Сети можно купить права доступа к 70 тыс. взломанных серверов

«Лаборатория Касперского» при помощи европейского интернет-провайдера обнаружила крупную международную веб-площадку, на которой злоумышленники продают доступ к серверам коммерческих и государственных организаций. Минимальная цена одного сервера составляет всего 6 долларов США.

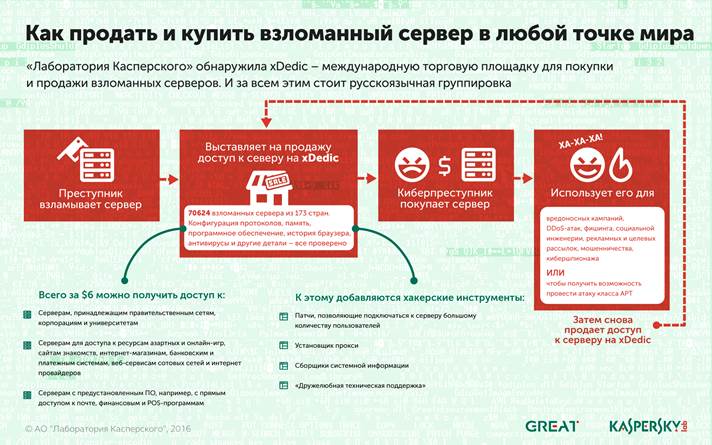
На сегодняшний день этот ресурс, известный под именем xDedic, готов предложить покупателям свыше 70 тысяч взломанных серверов, многие из которых открывают доступ к популярным сайтам и веб-сервисам. Значительная доля взломанных серверов находится в России. Впрочем, и за торговой площадкой предположительно стоит русскоязычная группировка.

Существование xDedic свидетельствует о том, что киберпреступность выходит на новый уровень. Наличие четко организованной и хорошо поддерживаемой площадки такого рода позволяет любому – от начинающего хакера до профессионального кибершпиона – получить быстрый, легкий и дешевый доступ к легитимной инфраструктуре, благодаря чему вредоносная деятельность останется незамеченной максимально долго.


Как выяснили эксперты «Лаборатории Касперского», данные на xDedic попадают в результате взлома серверов, как правило, при помощи прямых атак (брутфорса). Однако прежде чем выставить их на продажу, операторы площадки проверяют конфигурацию протоколов, память, программное обеспечение, историю браузера и другие детали – иными словами, все те особенности, которые будут интересовать покупателей. В итоге сегодня на xDedic можно найти серверы, принадлежащие государственным, коммерческим и образовательным организациям; серверы, на которых могут храниться данные для доступа к ресурсам азартных и онлайн-игр, интернет-магазинам, банковским и платежным системам, веб-сервисам сотовых сетей и интернет-провайдеров. Помимо этого, на xDedic продаются серверы с предустановленным ПО, облегчающим выполнение атак, например, с прямым доступом к почте, финансовым и POS-программам.

Законные владельцы серверов при этом зачастую даже не подозревают, что их IT-инфраструктура скомпрометирована и используется в киберпреступных операциях. Более того, по окончании вредоносной кампании задействованные в ней серверы вновь могут быть выставлены на продажу – и весь процесс начнется заново.

Площадка xDedic, по всей видимости, появилась в Сети в 2014 году, однако особой популярностью у злоумышленников она начала пользоваться в середине 2015-го. Сегодня на ней ведут торги более 400 продавцов, которые предлагают доступ к серверам из 173 стран. Помимо России, в числе наиболее пострадавших государств оказались также Бразилия, Китай, Индия, Испания, Италия, Франция, Австралия, ЮАР и Малайзия.

«Сайт xDedic – это очередное подтверждение того, что феномен «киберпреступление как услуга» набирает обороты. Существование коммерческих площадок и выстроенной вокруг них экосистемы позволяет любому желающему быстро развернуть эффективную вредоносную операцию при минимальных затратах. Конечными жертвами при этом становятся не только пользователи и организации, на которых направлены атаки, но также ничего не подозревающие владельцы серверов, которые в большинстве своем и не знают о вредоносных активностях, разворачивающихся у них под носом», – рассказывает Костин Райю, руководитель Глобального центра исследований и анализа угроз «Лаборатории Касперского».

Для того чтобы обезопасить свою IT-инфраструктуру, организациям следует установить надежное защитное ПО и придерживаться комплексного подхода к обеспечению информационной безопасности. Также «Лаборатория Касперского» рекомендует использовать устойчивые к взлому пароли для аутентификации сервера и настроить автоматическую установку обновлений программного обеспечения. Помимо этого, имеет смысл проводить регулярную проверку IT-инфраструктуры и рассмотреть возможность использования экспертных сервисов, которые помогут организации быть в курсе текущей ситуации с киберугрозами и адекватно оценивать степень риска.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru