Специалисты компании «Доктор Веб» обнаружили в каталоге Google Play нового троянца. Эта вредоносная программа, получившая имя Android.PWS.Vk.3, ворует у пользователей логины и пароли от учетных записей социальной сети «ВКонтакте».
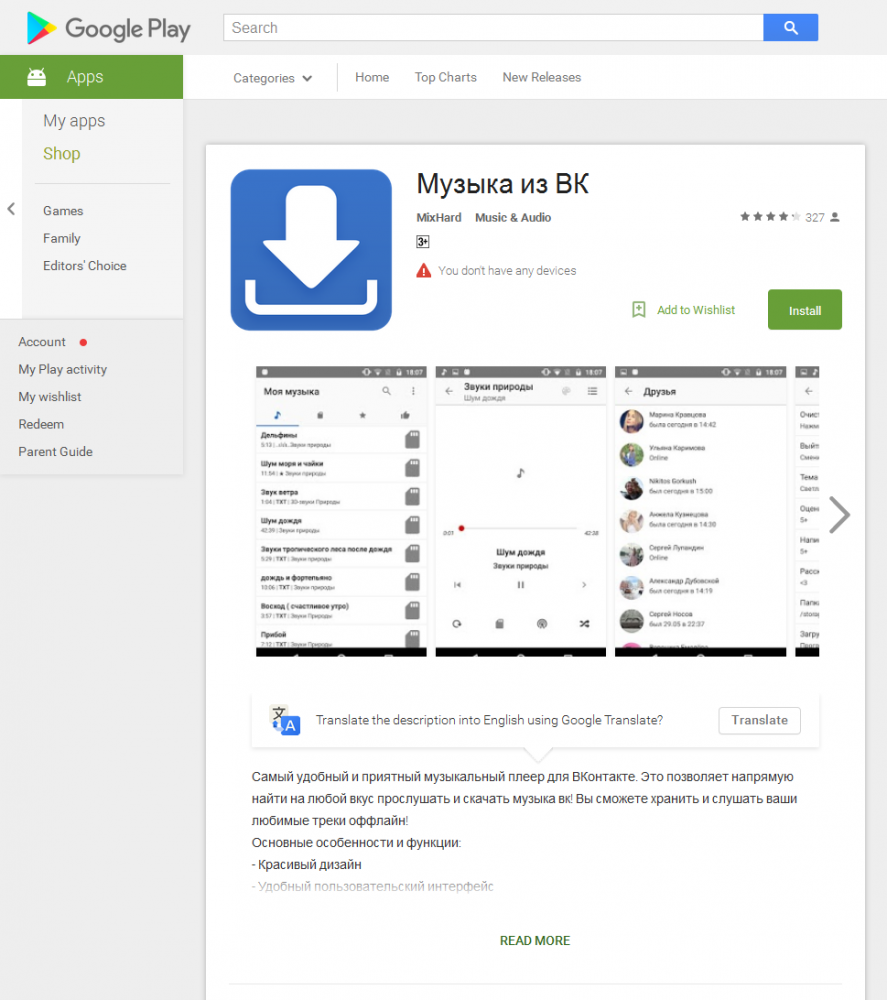
Троянец Android.PWS.Vk.3 прячется в приложении «Музыка из ВК», которое распространяется злоумышленниками через каталог Google Play от имени разработчика MixHard. Вирусные аналитики «Доктор Веб» проинформировали компанию Google об этой вредоносной программе, однако на момент публикации данного материала Android.PWS.Vk.3 был все еще доступен для загрузки.
Троянец представляет собой полноценный аудиоплеер, который позволяет прослушивать музыку, размещенную в социальной сети «ВКонтакте». Чтобы получить доступ к заявленному функционалу, пользователям необходимо войти в свою учетную запись, введя логин и пароль. Однако здесь владельцев мобильных устройств ждет неприятный сюрприз: вредоносное приложение втайне от них отправляет введенные данные на управляющий сервер, в результате чего злоумышленники фактически получают полный доступ к аккаунтам жертв и могут распоряжаться ими по своему усмотрению,
Специалисты компании «Доктор Веб» установили, что авторы Android.PWS.Vk.3 уже пытались продавать взломанные учетные записи на различных подпольных хакерских форумах. Кроме того, киберпреступники могут использовать украденные аккаунты и самостоятельно, например, для накрутки популярности различных групп и сообществ в сети «ВКонтакте».
Ранее вирусописатели уже распространяли этого троянца через Google Play, в частности, под именами Music for VK и Music VK (разработчик Dobrandrav), однако в настоящее время эти версии удалены из каталога. В общей сложности Android.PWS.Vk.3 успело загрузить не менее 12 000 пользователей.
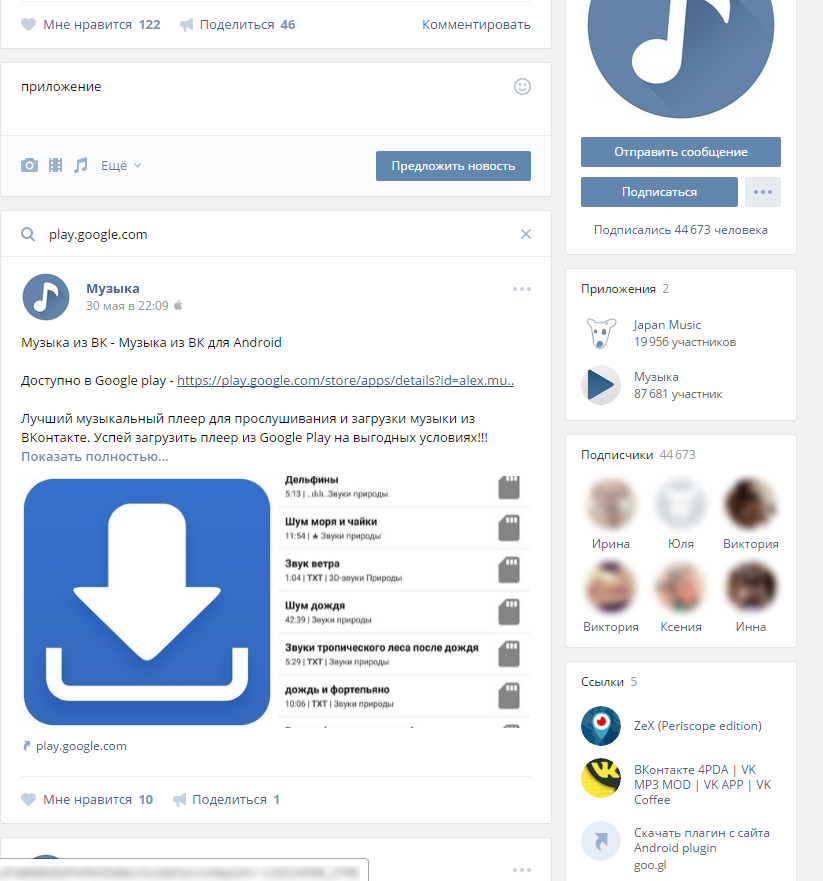
Создатели троянца предположительно имеют собственную группу в социальной сети «ВКонтакте», насчитывающую более 44 600 подписчиков, в которой среди прочего всем участникам предлагается установить Android.PWS.Vk.3 на мобильные устройства.
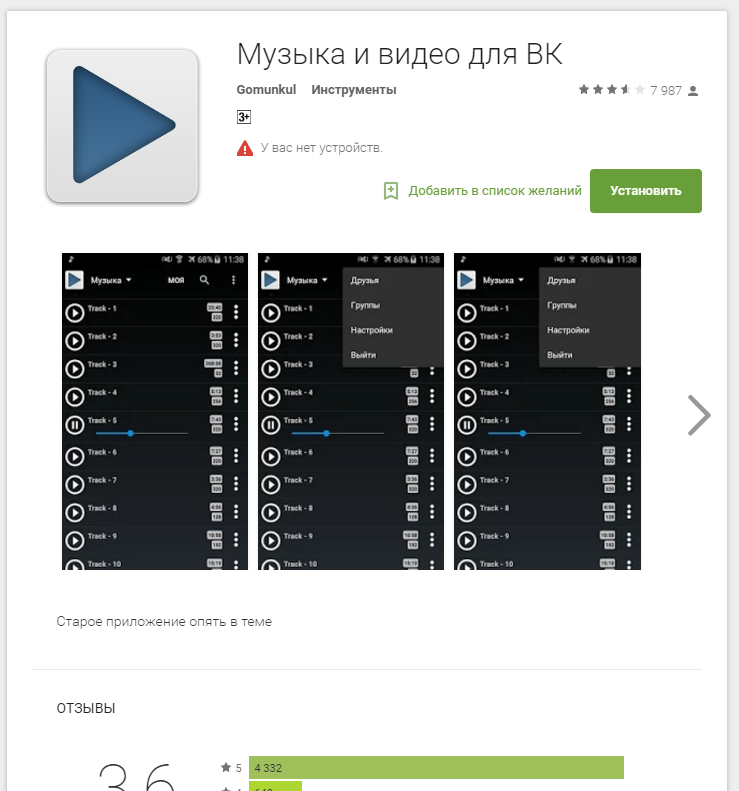
Кроме того, в каталоге Google Play авторы Android.PWS.Vk.3 разместили еще одно приложение-плеер, которое в настоящее время не содержит явного вредоносного функционала. Эта программа называется «Музыка и видео для ВК» и распространяется злоумышленниками от имени разработчика Gomunkul.
Несмотря на то, что сейчас этот плеер не выполняет вредоносных действий, он может стать полноценным троянцем сразу после того, как вирусописатели изменят в нем всего лишь один параметр и выпустят соответствующее обновление программы. В результате приложение станет настойчиво предлагать пользователям установить некий плагин, необходимый для его работы, при этом стоит отметить, что сам плагин имеет тот же сертификат безопасности, что и троянец Android.PWS.Vk.3. На данный момент этот программный модуль не несет в себе какого-либо функционала, однако злоумышленники могут с легкостью обновить его и добавить в него любые функции, в том числе и вредоносные.
В настоящее время указанный плеер установило более 1 000 000 пользователей, и каждый из них рискует в любой момент стать жертвой вирусописателей. Поскольку эта программа представляет потенциальную опасность для владельцев Android-смартфонов и планшетов, она была добавлена в вирусную базу под наименованием Android.Click.123.
Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.
В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.
Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.
После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.
Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.
WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.
Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.
Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.