



В сервисе Let's Encrypt произошла утечка email-адресов

В сервисе Let's Encrypt произошла утечка email-адресов

В сервисе Let's Encrypt произошла утечка email-адресов

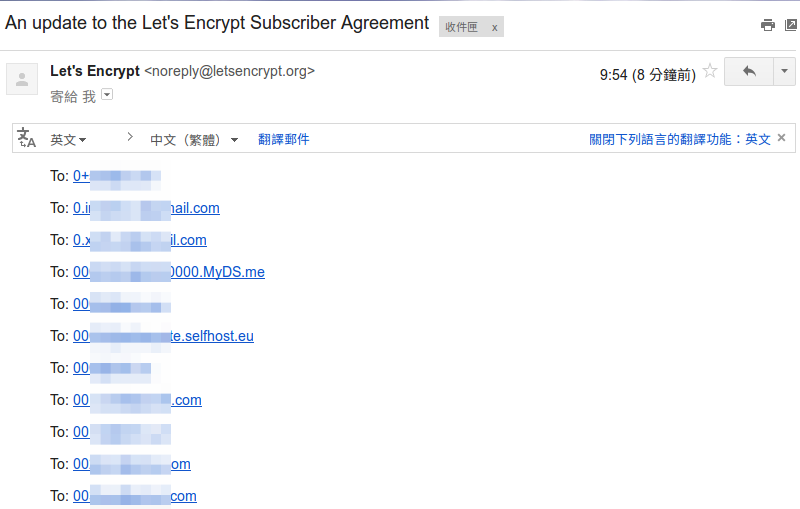
Разработчики сервиса Let’s Encrypt, предоставляющего бесплатные цифровые сертификаты для шифрования трафика по HTTPS всем и бесплатно, допустили досадную ошибку в ходе конфигурации почтовой рассылки. В результате почтовые ящики части пользователей стали известны другим адресатам.

Запущенный в прошлом году сервис раздачи бесплатных SSL-сертификатов, учрежденный организациями Mozilla Foundation и Electronic Frontier Foundation, совсем недавно хвастался своими успехами. В апреле 2016 года разработчики сообщали, что проект официально завершил этап бета-тестирования, и за это время было выпущено уже более 1,7 млн сертификатов и защищают более 3,8 млн доменов, пишет xakep.ru.

При этом на новостную рассылку проекта подписано 383 000 человек. 11 июня 2016 года, в минувшую субботу, Let’s Encrypt рассылал пользователям новость об изменениях в подписке. Случайно, по словам разработчиков, из-за бага в сторонней платформе, почтовые адреса ряда пользователей оказались видны остальным другим участникам рассылки.


Администрация проекта уже принесла пользователям извинения и пояснила, что виной всему был досадный баг. Так, десятый получатель рассылки мог видеть почтовые адреса предыдущих девяти пользователей. Проблему заметили не сразу, и почтовая платформа успела разослать 7618 писем из 383 000. То есть адреса примерно 1,9% пользователей оказались раскрыты. Наиболее полную подборку чужих адресов могли видеть те пользователи, которые находились в конце списка.

Официальные представители Let’s Encrypt убедительно просят подписчиков не разглашать чужие почтовые адреса и приносят извинения всем пострадавшим.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru