



Вредоносные сайты маскируются под торрент-трекеры с играми

Вредоносные сайты маскируются под торрент-трекеры с играми

Вредоносные сайты маскируются под торрент-трекеры с играми

Специалисты Symantec предупреждают: злоумышленники по-прежнему не гнушаются паразитированием на «пороках» пользователей. На этот раз под ударом оказались любители пиратских игр. Потенциально нежелательный и опасный софт распространяется через сайты, которые маскируются под торрент-трекеры для геймеров.

Исследователи пишут, что злоумышленники подходят к маскировке свои сайтов творчески: используют логотип uTorrent и стараются вызывать у потенциальных жертв как можно меньше подозрений. Но вместо торрент-файлов пользователь сможет загрузить с такого сайта только небольшой скрипт, который тут же попытается исполниться автоматически, сообщает xakep.ru.

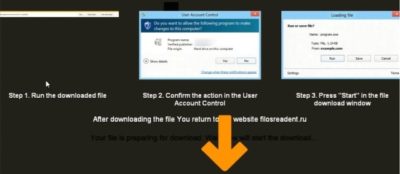
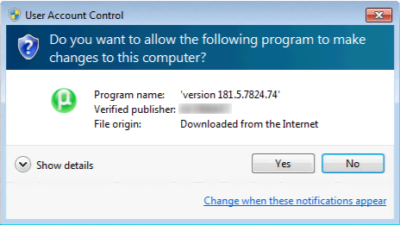
Так как в нормальных обстоятельствах выполнение скрипта будет блокировано Windows UAC (User Access Control), злоумышленники пошли дальше, они публикуют на фальшивых трекерах специальную инструкцию. В инструкции сказано, что исполнение файла нужно разрешить, невзирая на протесты UAC.


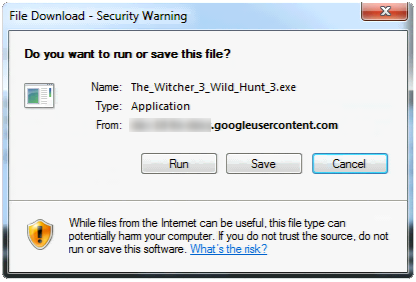
Если жертва будет следовать инструкциям мошенников, скрипт сработает, запустит браузер и скачает еще .exe-файл на компьютер жертвы. Даже на этом этапе происходящее будет замаскировано под загрузку игры: файл .exe будет называться именно так, как называется игра, которую исходно пытался скачать пользователь.


Torrents 5


«Трекеры» злоумышленников якобы распространяют пиратские копии World of Warcraft: Legion (Blizzard Entertainment), Assassin’s Creed Syndicate (Ubisoft), The Witcher 3: Wild Hunt (CD Projekt), Tom Clancy’s The Division (Ubisoft), Just Cause 3 (Square Enix) и The Walking Dead: Michonne (Telltale Games).

В итоге на компьютер жертвы попадает так называемое «нежелательное ПО» — рекламные и потенциально опасные приложения. Как правило, такой софт подменяет стартовую страницу браузера, поисковую систему по умолчанию, или вообще устанавливает кастомную версию браузера, где на каждой странице отображается дополнительная реклама.

Специалисты Symantec отмечают, что ничто не мешает операторам этой вредоносной кампании переключиться на распространение настоящей малвари в будущем.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru