



Вредоносные сайты маскируются под торрент-трекеры с играми

Вредоносные сайты маскируются под торрент-трекеры с играми

Вредоносные сайты маскируются под торрент-трекеры с играми

Специалисты Symantec предупреждают: злоумышленники по-прежнему не гнушаются паразитированием на «пороках» пользователей. На этот раз под ударом оказались любители пиратских игр. Потенциально нежелательный и опасный софт распространяется через сайты, которые маскируются под торрент-трекеры для геймеров.

Исследователи пишут, что злоумышленники подходят к маскировке свои сайтов творчески: используют логотип uTorrent и стараются вызывать у потенциальных жертв как можно меньше подозрений. Но вместо торрент-файлов пользователь сможет загрузить с такого сайта только небольшой скрипт, который тут же попытается исполниться автоматически, сообщает xakep.ru.

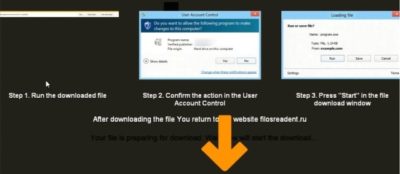
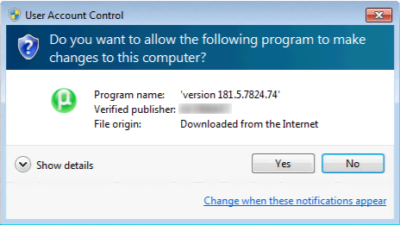
Так как в нормальных обстоятельствах выполнение скрипта будет блокировано Windows UAC (User Access Control), злоумышленники пошли дальше, они публикуют на фальшивых трекерах специальную инструкцию. В инструкции сказано, что исполнение файла нужно разрешить, невзирая на протесты UAC.


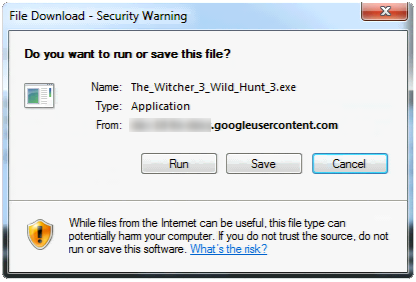
Если жертва будет следовать инструкциям мошенников, скрипт сработает, запустит браузер и скачает еще .exe-файл на компьютер жертвы. Даже на этом этапе происходящее будет замаскировано под загрузку игры: файл .exe будет называться именно так, как называется игра, которую исходно пытался скачать пользователь.


Torrents 5


«Трекеры» злоумышленников якобы распространяют пиратские копии World of Warcraft: Legion (Blizzard Entertainment), Assassin’s Creed Syndicate (Ubisoft), The Witcher 3: Wild Hunt (CD Projekt), Tom Clancy’s The Division (Ubisoft), Just Cause 3 (Square Enix) и The Walking Dead: Michonne (Telltale Games).

В итоге на компьютер жертвы попадает так называемое «нежелательное ПО» — рекламные и потенциально опасные приложения. Как правило, такой софт подменяет стартовую страницу браузера, поисковую систему по умолчанию, или вообще устанавливает кастомную версию браузера, где на каждой странице отображается дополнительная реклама.

Специалисты Symantec отмечают, что ничто не мешает операторам этой вредоносной кампании переключиться на распространение настоящей малвари в будущем.

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru