



Система оплаты Braintree уязвима для вирусной атаки

Система оплаты Braintree уязвима для вирусной атаки

Система оплаты Braintree уязвима для вирусной атаки

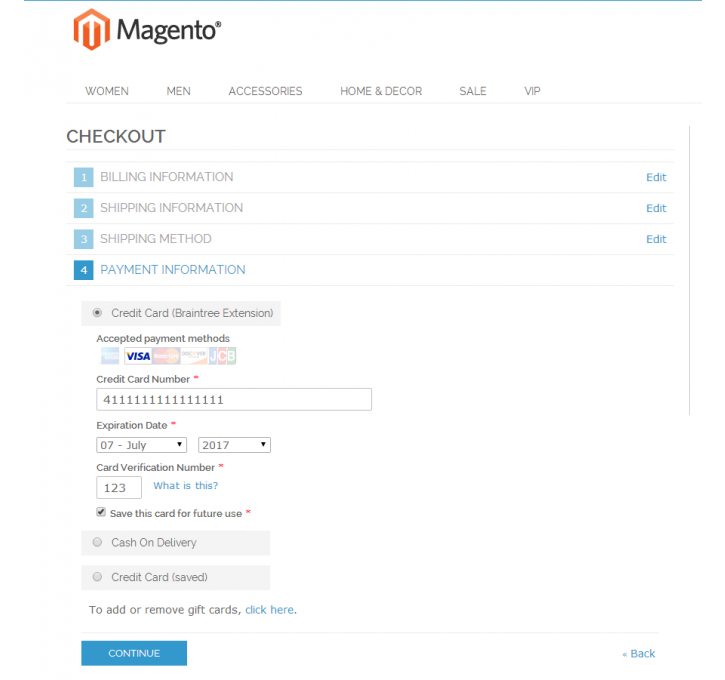
Исследователи компании Sucuri предупреждают: магазины, работающие под управлением CMS Magento, атакует новая вредоносная программа. Под угрозой находятся ресурсы, использующие систему оплаты Braintree и соответственное расширение.

Braintree — удобный сервис, который позволяет любому магазину принимать к оплате банковские карты, по сути, предоставляя для этих целей свой API. Чтобы воспользоваться системой, владельцам сайтов на платформе Magento нужно лишь установить расширение Braintree Payments, пройти регистрацию, и можно работать с транзакциями через аккаунт Braintree.

Эксперты Sucuri пишут, что заметили вирус, который атакует именно расширение Braintree. Взломав очередной сайт, работающий под управлением Magento, злоумышленники добавляют вредоносный код в файл js/varien/accordion.js. Преодолев обфускацию хакеров, исследователи выяснили, что раз в секунду вирус использует функцию timedMe, проверяя, не заполнил ли пользователь платежную форму, не ввел ли номер банковской карты и CVV. Как только данные замечены, вредонос похищает их и передает на сервер злоумышленников, пишет xakep.ru.


braintree-magento


Для извлечения данных из формы, вредонос использует стандартный объект gene_braintree_creditcard, который Braintree применяет для работы с платежами. Также у атакующих есть возможность использовать gene_braintree_paypal, для перехвата данных о платежах PayPal, но в этом конкретном случае хакеров интересуют только банковские карты.

«Интересно и то, как хакеры передают украденные данные на свой сайт», — пишут исследователи. — «Атакующие динамически создают тег image, который ссылается на подконтрольный им сайт scriptb.com. Вся украденная информация передается в виде параметров image URL (в незашифрованном виде)».

Исследователи предупреждают, что вирус может скрываться и в других файлах, и даже после полной очистки сайт может подвергаться повторному заражению. Также эксперты Sucuri отмечают, что данный случай – хороший пример того, почему формы оплаты, где пользователю нужно указывать информацию о своей банковской карте, небезопасны. В случае компрометации сайта, предотвратить утечку данных из таких форм практически невозможно.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru