



Система оплаты Braintree уязвима для вирусной атаки

Система оплаты Braintree уязвима для вирусной атаки

Система оплаты Braintree уязвима для вирусной атаки

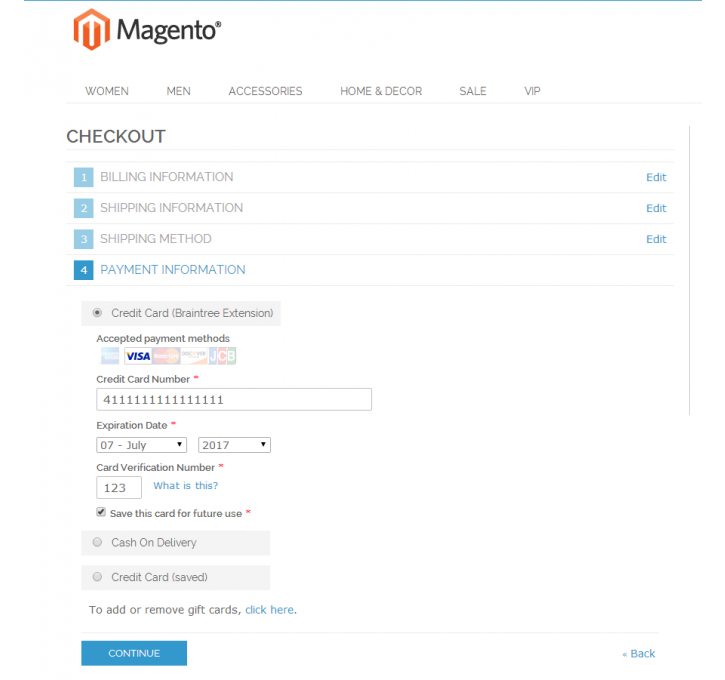
Исследователи компании Sucuri предупреждают: магазины, работающие под управлением CMS Magento, атакует новая вредоносная программа. Под угрозой находятся ресурсы, использующие систему оплаты Braintree и соответственное расширение.

Braintree — удобный сервис, который позволяет любому магазину принимать к оплате банковские карты, по сути, предоставляя для этих целей свой API. Чтобы воспользоваться системой, владельцам сайтов на платформе Magento нужно лишь установить расширение Braintree Payments, пройти регистрацию, и можно работать с транзакциями через аккаунт Braintree.

Эксперты Sucuri пишут, что заметили вирус, который атакует именно расширение Braintree. Взломав очередной сайт, работающий под управлением Magento, злоумышленники добавляют вредоносный код в файл js/varien/accordion.js. Преодолев обфускацию хакеров, исследователи выяснили, что раз в секунду вирус использует функцию timedMe, проверяя, не заполнил ли пользователь платежную форму, не ввел ли номер банковской карты и CVV. Как только данные замечены, вредонос похищает их и передает на сервер злоумышленников, пишет xakep.ru.


braintree-magento


Для извлечения данных из формы, вредонос использует стандартный объект gene_braintree_creditcard, который Braintree применяет для работы с платежами. Также у атакующих есть возможность использовать gene_braintree_paypal, для перехвата данных о платежах PayPal, но в этом конкретном случае хакеров интересуют только банковские карты.

«Интересно и то, как хакеры передают украденные данные на свой сайт», — пишут исследователи. — «Атакующие динамически создают тег image, который ссылается на подконтрольный им сайт scriptb.com. Вся украденная информация передается в виде параметров image URL (в незашифрованном виде)».

Исследователи предупреждают, что вирус может скрываться и в других файлах, и даже после полной очистки сайт может подвергаться повторному заражению. Также эксперты Sucuri отмечают, что данный случай – хороший пример того, почему формы оплаты, где пользователю нужно указывать информацию о своей банковской карте, небезопасны. В случае компрометации сайта, предотвратить утечку данных из таких форм практически невозможно.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru