



Уязвимость в плагине для Wordpress поставила под угрозу миллион сайтов

Уязвимость в плагине для Wordpress поставила под угрозу миллион сайтов

Уязвимость в плагине для Wordpress поставила под угрозу миллион сайтов

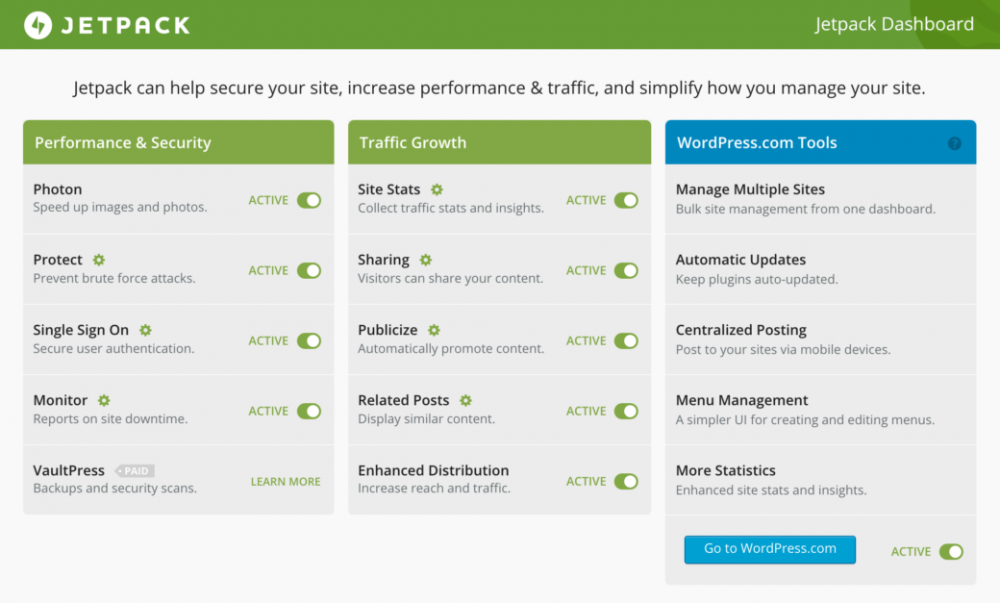
Специалисты компании Sucuri обнаружили опасную уязвимость в популярном плагине Jetpack для WordPress. Используя её, злоумышленник может избежать санитизации вводимых данных и внедрить в страницу вредоносный код. Это, в свою очередь, позволит ему захватывать чужие учётные записи, в том числе администраторские.

Проблема усугубляется огромным числом пользователей Jetpack. Его разрабатывает компания Automattic — та же самая, что и сам WordPress. Jetpack занимает второе место в официальном рейтинге популярности плагинов для WordPress. Количество действующих инсталляций превышает миллион.


Одна из функций аддона — так называемые шорткоды. Они представляют собой своеобразные тэги, при помощи которых в посты и комментарии вставляют видео, документы или виджеты из Youtube, Facebook, Google Maps и других сервисов. В отличие от тэгов HTML, шорткоды заключены не в угловые, а в квадратные скобки, но всё остальное очень похоже. Вот, например, шорткод, который вставляет кадр из Instagram:

[instagram url=ссылка width=320]

Уязвимость, которую нашли специалисты Sucuri, коренится в реализации именно этой функции. Чтобы воспользоваться ей, злоумышленник должен оставить комментарий, в котором шорткод спрятан в атрибуте ссылки.

<a title='[vimeo 123]’>abc</a>

Обычно WordPress тщательно проверяет данные, которые поступают извне, и обезвреживает их, превращая понятные браузеру разметку и скрипты в безобидный текст. Но в данном случае что-то идёт не так, и обломки тэга, разорванного результатами обработки шорткода, ускользают от внимания санитизатора. В результате у злоумышленника появляется шанс встроить в комментарий вредоносный код, пишет xakep.ru.

Уязвимость можно использовать по-разному. Она позволяет размещать в комментариях оптимизаторский спам, вставлять редиректы, автоматически отправляющие посетителей на другой сайт, и даже дефейсить страницы. Кроме того, с её помощью можно захватить учётные записи других пользователей WordPress.

Уязвимость была найдена 12 мая. Для устранения ошибки разработчикам Jetpack понадобилось две недели. Обновлённую версию плагина можно скачать с WordPress.org.

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru