



ESET защитит 350 миллионов профилей «ВКонтакте»

ESET защитит 350 миллионов профилей «ВКонтакте»

ESET защитит 350 миллионов профилей «ВКонтакте»

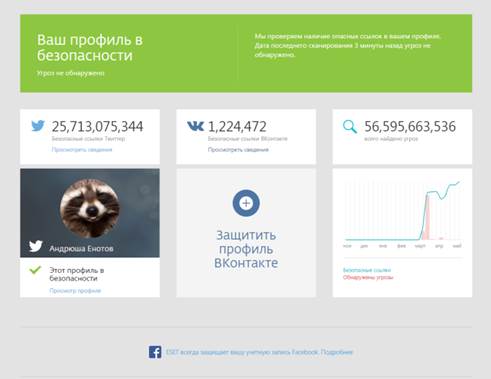
ESET обновила ESET Social Media Scanner – бесплатное решение для защиты в соцсетях. Теперь приложение поддерживает «ВКонтакте». ESET Social Media Scanner проверяет ленту новостей «ВКонтакте», стены пользователя и его друзей и предупреждает об обнаружении вредоносных и подозрительных ссылок. В Twitter приложение сканирует ленту, личные сообщения и список фолловеров. 

Кроме того, ESET Social Media Scanner дает рекомендации по настройкам безопасности соцсетей. Проверить профили «ВКонтакте» и Twitter можно на сайте socialmediascanner.eset.com. 


Профили Андрюши Енотова в безопасности


В сети «ВКонтакте» зарегистрировано более 350 млн пользователей, более 80 млн из них заходят на сайт каждый день. По статистике SimilarWeb, это четвертый по посещаемости сайт в мире. Сервис микроблогов Twitter насчитывает по итогам 2015 года 320 млн пользователей.

Профили пользователей Facebook тоже под защитой: технологии ESET интегрированы в функционал социальной сети с 2014 года. Каждый день в Facebook и Twitter детектируется от 40 000 опасных ссылок, 73% из них – на Facebook.

По данным опросов ESET, 2/3 аккаунтов в соцсетях подвергались взлому минимум один раз. 

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru