



Серьезная уязвимость поставила под удар множество стран

Серьезная уязвимость поставила под удар множество стран

Серьезная уязвимость поставила под удар множество стран

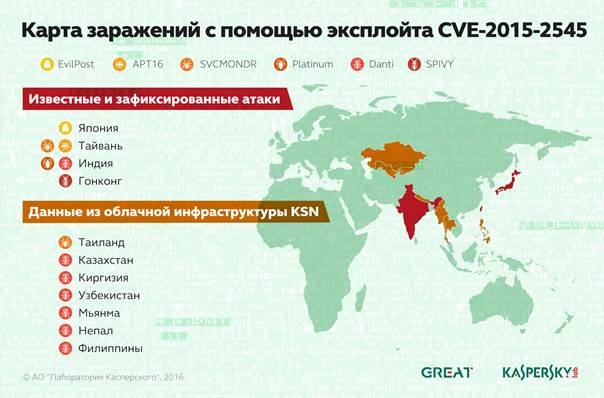
Эксперты «Лаборатории Касперского» на протяжении нескольких последних месяцев наблюдают волну кибератак на дипломатические и государственные учреждения в странах Средней и Юго-Восточной Азии. От действий злоумышленников в наибольшей степени пострадали пользователи в Казахстане, Узбекистане, Киргизии, Индии, Мьянме, Непале и Филиппинах.

Для заражения устройств во всех этих странах атакующие применяют программу-эксплойт, использующую одну и ту же уязвимость в приложении Microsoft Office. Своей приверженностью именно этому зловреду отличались уже известные в киберпреступном мире группировки Platinum, APT16, EvilPost и SPIVY, однако на этот раз, как выяснили эксперты «Лаборатории Касперского», все следы ведут к новой группе – Danti.

Первые признаки активности Danti были замечены в феврале этого года, и кибергруппировка до сих пор не сбавляет обороты. Используемая этими злоумышленниками уязвимость CVE-2015-2545 была закрыта Microsoft еще в конце 2015 года, однако это обстоятельство не мешает им осуществлять свою масштабную кампанию кибершпионажа. 


Атакующие распространяют эксплойт с помощью адресных фишинговых писем, а для того чтобы убедить получателя открыть сообщение, они используют имена высокопоставленных государственных лиц в качестве отправителей. Как только эксплойт запускается на устройстве жертвы, в системе устанавливается программа-бэкдор, дающая атакующим полный доступ к конфиденциальным данным в зараженной сети. При этом обнаружить факт атаки довольно непросто – используемый Danti эксплойт отличается повышенной сложностью и способен избегать детектирования встроенными средствами защиты Windows.     

Происхождение Danti пока неясно, однако эксперты «Лаборатории Касперского» полагают, что группировка каким-то образом связана с организаторами кампаний кибершпионажа NetTraveler и DragonOK. Также аналитики считают, что за Danti стоят китайскоговорящие хакеры.   

«Мы уверены, что этот эксплойт еще покажет себя в будущем. Пока же мы продолжаем изучать связанные с этим зловредом инциденты и проверять, имеют ли они отношение к другим атакам в азиатском регионе, – отметил Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского». – В целом волна атак, осуществленная с помощью всего лишь одной уязвимости, указывает на две тенденции. Во-первых, злоумышленники все активнее уходят от дорогостоящей и длительной разработки сложных инструментов, в частности эксплойтов под уязвимости нулевого дня. Ведь как показывает практика, использование уже известных брешей дает не худший результат. А во-вторых, своевременное обновление ПО и закрытие уязвимостей в коммерческих компаниях и государственных организациях все еще не является повсеместно распространенной практикой. Так что мы призываем компании уделять больше внимания процессу установки патчей, поскольку именно эта мера позволит им защитить себя от атак с использованием уязвимостей». 

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru