



Серьезная уязвимость поставила под удар множество стран

Серьезная уязвимость поставила под удар множество стран

Серьезная уязвимость поставила под удар множество стран

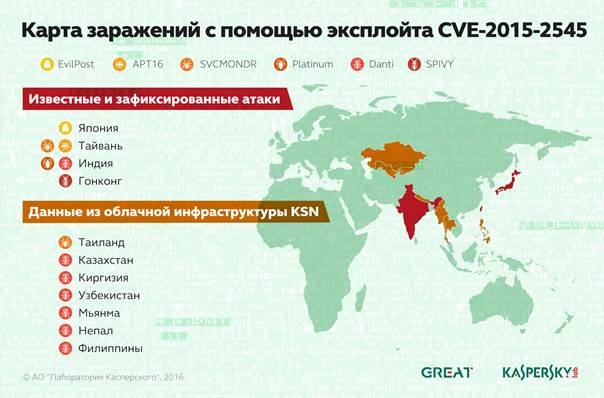
Эксперты «Лаборатории Касперского» на протяжении нескольких последних месяцев наблюдают волну кибератак на дипломатические и государственные учреждения в странах Средней и Юго-Восточной Азии. От действий злоумышленников в наибольшей степени пострадали пользователи в Казахстане, Узбекистане, Киргизии, Индии, Мьянме, Непале и Филиппинах.

Для заражения устройств во всех этих странах атакующие применяют программу-эксплойт, использующую одну и ту же уязвимость в приложении Microsoft Office. Своей приверженностью именно этому зловреду отличались уже известные в киберпреступном мире группировки Platinum, APT16, EvilPost и SPIVY, однако на этот раз, как выяснили эксперты «Лаборатории Касперского», все следы ведут к новой группе – Danti.

Первые признаки активности Danti были замечены в феврале этого года, и кибергруппировка до сих пор не сбавляет обороты. Используемая этими злоумышленниками уязвимость CVE-2015-2545 была закрыта Microsoft еще в конце 2015 года, однако это обстоятельство не мешает им осуществлять свою масштабную кампанию кибершпионажа. 


Атакующие распространяют эксплойт с помощью адресных фишинговых писем, а для того чтобы убедить получателя открыть сообщение, они используют имена высокопоставленных государственных лиц в качестве отправителей. Как только эксплойт запускается на устройстве жертвы, в системе устанавливается программа-бэкдор, дающая атакующим полный доступ к конфиденциальным данным в зараженной сети. При этом обнаружить факт атаки довольно непросто – используемый Danti эксплойт отличается повышенной сложностью и способен избегать детектирования встроенными средствами защиты Windows.     

Происхождение Danti пока неясно, однако эксперты «Лаборатории Касперского» полагают, что группировка каким-то образом связана с организаторами кампаний кибершпионажа NetTraveler и DragonOK. Также аналитики считают, что за Danti стоят китайскоговорящие хакеры.   

«Мы уверены, что этот эксплойт еще покажет себя в будущем. Пока же мы продолжаем изучать связанные с этим зловредом инциденты и проверять, имеют ли они отношение к другим атакам в азиатском регионе, – отметил Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского». – В целом волна атак, осуществленная с помощью всего лишь одной уязвимости, указывает на две тенденции. Во-первых, злоумышленники все активнее уходят от дорогостоящей и длительной разработки сложных инструментов, в частности эксплойтов под уязвимости нулевого дня. Ведь как показывает практика, использование уже известных брешей дает не худший результат. А во-вторых, своевременное обновление ПО и закрытие уязвимостей в коммерческих компаниях и государственных организациях все еще не является повсеместно распространенной практикой. Так что мы призываем компании уделять больше внимания процессу установки патчей, поскольку именно эта мера позволит им защитить себя от атак с использованием уязвимостей». 

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru