



Серьезная уязвимость поставила под удар множество стран

Серьезная уязвимость поставила под удар множество стран

Серьезная уязвимость поставила под удар множество стран

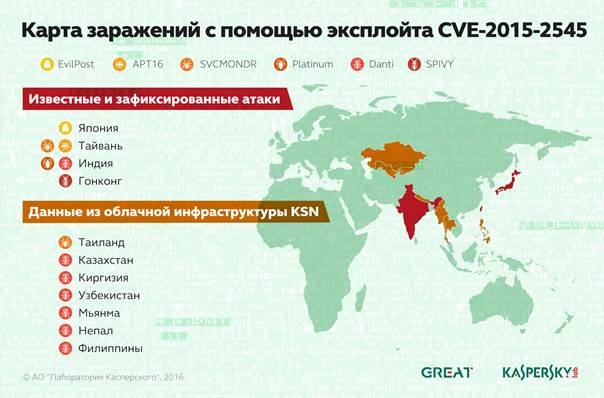
Эксперты «Лаборатории Касперского» на протяжении нескольких последних месяцев наблюдают волну кибератак на дипломатические и государственные учреждения в странах Средней и Юго-Восточной Азии. От действий злоумышленников в наибольшей степени пострадали пользователи в Казахстане, Узбекистане, Киргизии, Индии, Мьянме, Непале и Филиппинах.

Для заражения устройств во всех этих странах атакующие применяют программу-эксплойт, использующую одну и ту же уязвимость в приложении Microsoft Office. Своей приверженностью именно этому зловреду отличались уже известные в киберпреступном мире группировки Platinum, APT16, EvilPost и SPIVY, однако на этот раз, как выяснили эксперты «Лаборатории Касперского», все следы ведут к новой группе – Danti.

Первые признаки активности Danti были замечены в феврале этого года, и кибергруппировка до сих пор не сбавляет обороты. Используемая этими злоумышленниками уязвимость CVE-2015-2545 была закрыта Microsoft еще в конце 2015 года, однако это обстоятельство не мешает им осуществлять свою масштабную кампанию кибершпионажа. 


Атакующие распространяют эксплойт с помощью адресных фишинговых писем, а для того чтобы убедить получателя открыть сообщение, они используют имена высокопоставленных государственных лиц в качестве отправителей. Как только эксплойт запускается на устройстве жертвы, в системе устанавливается программа-бэкдор, дающая атакующим полный доступ к конфиденциальным данным в зараженной сети. При этом обнаружить факт атаки довольно непросто – используемый Danti эксплойт отличается повышенной сложностью и способен избегать детектирования встроенными средствами защиты Windows.     

Происхождение Danti пока неясно, однако эксперты «Лаборатории Касперского» полагают, что группировка каким-то образом связана с организаторами кампаний кибершпионажа NetTraveler и DragonOK. Также аналитики считают, что за Danti стоят китайскоговорящие хакеры.   

«Мы уверены, что этот эксплойт еще покажет себя в будущем. Пока же мы продолжаем изучать связанные с этим зловредом инциденты и проверять, имеют ли они отношение к другим атакам в азиатском регионе, – отметил Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского». – В целом волна атак, осуществленная с помощью всего лишь одной уязвимости, указывает на две тенденции. Во-первых, злоумышленники все активнее уходят от дорогостоящей и длительной разработки сложных инструментов, в частности эксплойтов под уязвимости нулевого дня. Ведь как показывает практика, использование уже известных брешей дает не худший результат. А во-вторых, своевременное обновление ПО и закрытие уязвимостей в коммерческих компаниях и государственных организациях все еще не является повсеместно распространенной практикой. Так что мы призываем компании уделять больше внимания процессу установки патчей, поскольку именно эта мера позволит им защитить себя от атак с использованием уязвимостей». 

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru