



В Symantec Antivirus обнаружена серьезная уязвимость

В Symantec Antivirus обнаружена серьезная уязвимость

В Symantec Antivirus обнаружена серьезная уязвимость

Исследователи безопасности из группы Zero , созданной компанией Google для предотвращения атак, совершаемых с использованием ранее неизвестных уязвимостей, раскрыли информацию о критической уязвимости (CVE-2016-2208) в антивирусном ПО Symantec.

При проверке специально оформленных файлов в формате "PE" можно инициировать переполнение буфера и организовать выполнение кода в системе. Так как антивирусное ПО Symantec работает в фоне и автоматически выполняет проверку поступающих файлов, атака может быть совершена незаметно для пользователя при получении файла по электронной почте или при открытии специального сайта. В Linux и OS X атакующий может выполнить свой код с правами root. В Windows движок сканирования файлов Symantec работает на уровне ядра, что позволяет выполнить код с правами ядра на уровне защиты ring0, сообщает opennet.ru.

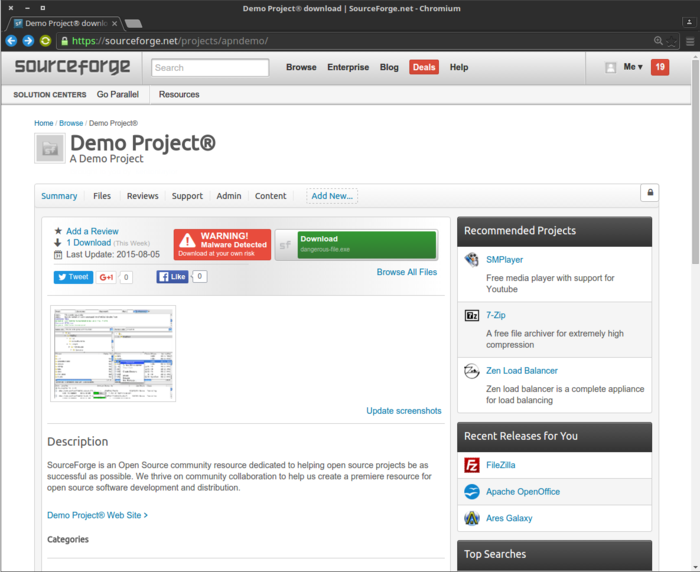
Тем временем, хостинг свободных проектов SourceForge объявил о внедрении системы автоматической проверки вредоносного кода и adware в файлах, загружаемых пользователями сервиса. При выявлении проблем, рядом с файлом выводится специальное предупреждение. Проверка организована с использованием проприетарных продуктов Bitdefender и ESET, в которых ранее находили похожие на Symantec Antivirus уязвимости.


Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru