



В Symantec Antivirus обнаружена серьезная уязвимость

В Symantec Antivirus обнаружена серьезная уязвимость

В Symantec Antivirus обнаружена серьезная уязвимость

Исследователи безопасности из группы Zero , созданной компанией Google для предотвращения атак, совершаемых с использованием ранее неизвестных уязвимостей, раскрыли информацию о критической уязвимости (CVE-2016-2208) в антивирусном ПО Symantec.

При проверке специально оформленных файлов в формате "PE" можно инициировать переполнение буфера и организовать выполнение кода в системе. Так как антивирусное ПО Symantec работает в фоне и автоматически выполняет проверку поступающих файлов, атака может быть совершена незаметно для пользователя при получении файла по электронной почте или при открытии специального сайта. В Linux и OS X атакующий может выполнить свой код с правами root. В Windows движок сканирования файлов Symantec работает на уровне ядра, что позволяет выполнить код с правами ядра на уровне защиты ring0, сообщает opennet.ru.

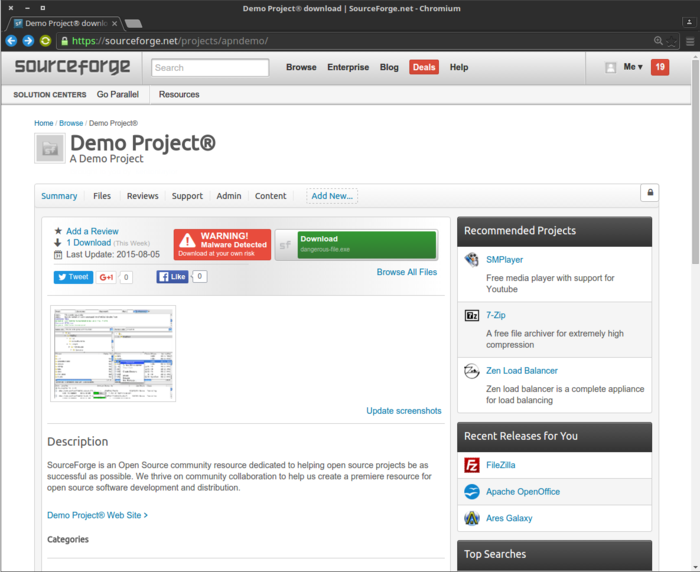
Тем временем, хостинг свободных проектов SourceForge объявил о внедрении системы автоматической проверки вредоносного кода и adware в файлах, загружаемых пользователями сервиса. При выявлении проблем, рядом с файлом выводится специальное предупреждение. Проверка организована с использованием проприетарных продуктов Bitdefender и ESET, в которых ранее находили похожие на Symantec Antivirus уязвимости.


Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru